
目前針對下述兩個 CVE,Fortinet 均已發布了相應的 IPS 特徵庫以及 OT 虛擬補丁特徵庫。(無需進行FortiOS韌體更新)
CVE-2026-109618
PHP.longjmp.Remote.Code.Execution (OT Virtual Patch)
PHP.longjmp.Remote.Code.Execution (IPS)
CVE-2026-109619
PHP.stale.global.state.Remote.Code.Execution (OT Virtual Patch)
PHP.stale.global.state.Remote.Code.Execution (IPS)
註:請參閱PSIRT公告FG-IR-26-186,以了解上述兩個 CVE 漏洞及其與 Fortinet 產品之間的關聯。
截至目前為止,FortiGate,FortiOS,FortiSwitch,FortiAP及FortiAnalyzer等等產品本身
並未受到這些 PHP 相關 CVE 漏洞的影響。
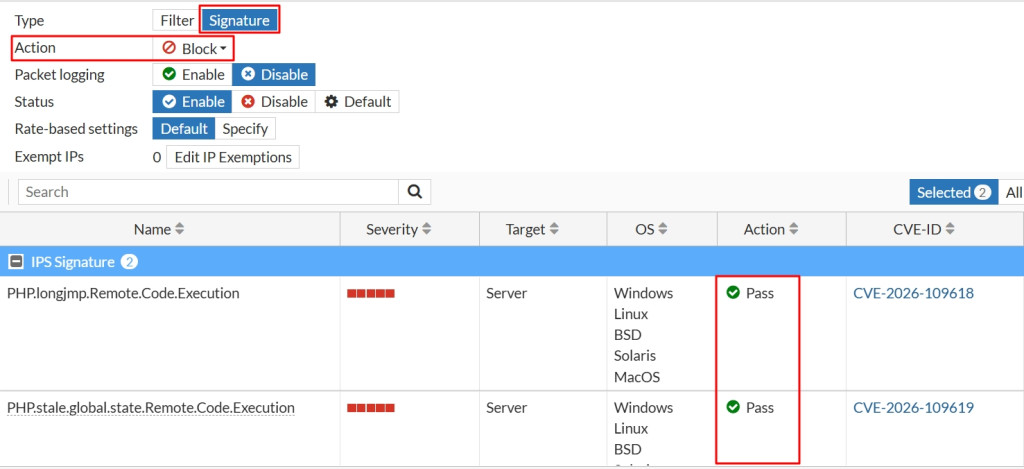
1.請確保將新特徵庫載入到 IPS 感測器(IPS Sensor)或虛擬修補程式設定檔(Virtual Patching Profile)中,
並將其套用至對應的防火牆策略(Firewall Policy),
以便對發送至可能存在漏洞的 Web 伺服器的流量進行偵測。
2.由於 IPS 的特徵庫預設動作(Default Action)被設定為「放行」(Pass);
而 OT 虛擬補丁特徵庫本身不包含預設動作,而是遵循虛擬補丁設定檔中所設定的動作
當透過規則條目將這些特徵庫新增至 IPS 感測器時,管理員必須將「動作」(Action)從「預設」(Default)
變更為「阻斷」(Block,建議值)、「重設」(Reset)或「隔離」(Quarantine),以便攔截符合的流量。
參考官方資料:
https://www.fortiguard.com/threat-signal-report/6551
https://fortiguard.fortinet.com/psirt/FG-IR-26-186

 mytiny

 iThome鐵人賽
 看影片追技術