
在前一天的文章中,我們介紹了如何使用 Wazuh 進行安全事件調查。當管理者完成事件分析後,還需要將監控結果整理成報告,才能了解系統的整體安全狀況。
安全監控報告(Security Monitoring Report)主要用來彙整特定時間內的安全事件、風險程度及處理情況,協助管理者評估資安防護成效。
Wazuh Dashboard 提供資料視覺化與報表功能,可以將監控資訊整理成容易閱讀的形式。
一份基本的安全監控報告,可以包含以下資訊:
| 報告項目 | 說明 |
|---|---|
| 監控期間 | 報告所涵蓋的日期與時間 |
| 監控設備 | 受 Wazuh 監控的主機與設備 |
| 安全警報統計 | 統計期間內產生的警報數量 |
| 高風險事件 | 整理需要優先處理的異常事件 |
| 事件處理結果 | 記錄已完成或尚未完成的處置 |
| 改善建議 | 提出後續資安防護措施 |
透過固定的報告格式,可以更容易比較不同期間的安全狀況。
Wazuh Dashboard 支援安全資料查詢、視覺化及報告產生功能。
以匯出安全事件紀錄為例,可以參考以下操作流程:
假設某企業使用 Wazuh 監控多台伺服器,以下為一週內的模擬安全事件統計。
| 安全事件類型 | 事件數量 | 風險說明 |
|---|---|---|
| SSH 登入失敗 | 120 | 可能包含暴力破解行為 |
| 重要檔案異動 | 35 | 需確認是否為授權修改 |
| 高風險漏洞 | 12 | 需安排漏洞修補 |
| 異常系統活動 | 18 | 需進一步調查 |
| 其他安全警報 | 65 | 依規則內容分類處理 |
| 總計 | 250 | 一週內的警報統計 |
從統計結果可以發現,SSH 登入失敗事件占比較高,因此管理者可以優先檢查 SSH 服務的登入紀錄及帳號安全設定。
不過,警報數量較多不一定代表風險最高,仍需要考慮事件嚴重程度與實際影響。
除了統計事件總數,也可以比較不同日期的警報變化。
例如以下模擬資料:
| 日期 | 安全警報數量 |
|---|---|
| 10/19 | 25 |
| 10/20 | 30 |
| 10/21 | 28 |
| 10/22 | 35 |
| 10/23 | 52 |
| 10/24 | 40 |
| 10/25 | 40 |
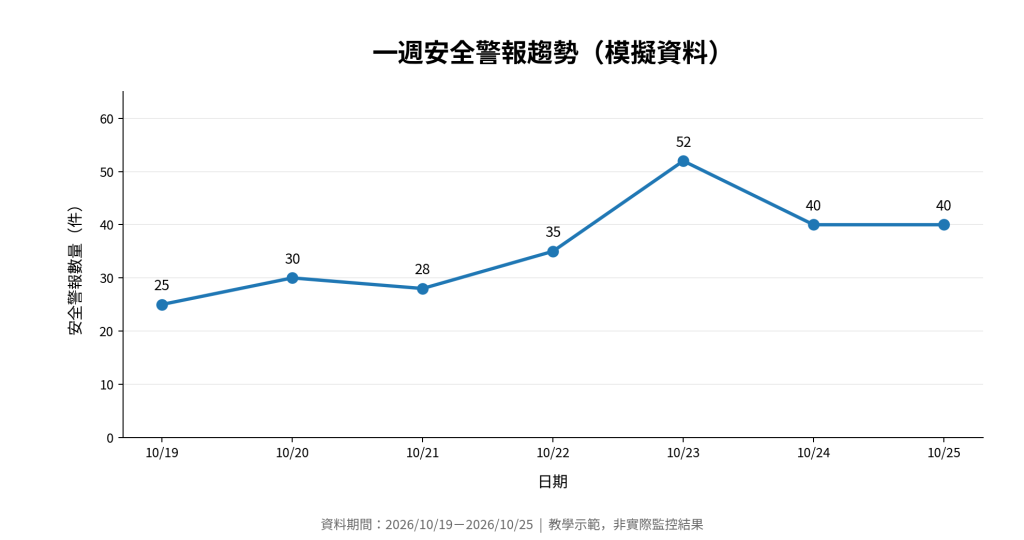
從圖表可以觀察到,10 月 23 日的警報數量明顯增加。
管理者可以進一步檢查當天的事件來源、規則類型及受影響設備,確認是否存在異常行為。
完成安全事件統計與分析後,可以根據發現的問題提出對應的改善措施。
| 發現的問題 | 建議改善措施 |
|---|---|
| SSH 登入失敗頻繁 | 啟用金鑰驗證、限制登入來源 |
| 重要檔案異常修改 | 加強 FIM 監控及權限管理 |
| 系統存在高風險漏洞 | 更新軟體並建立定期修補機制 |
| 警報數量過多 | 調整偵測規則並降低誤報 |
| Agent 經常離線 | 檢查網路連線與 Agent 服務 |
例如,當 SSH 登入失敗事件頻繁發生時,除了使用 Wazuh 偵測,也可以透過限制 SSH 登入來源、停用不必要的帳號密碼登入等方式,降低遭受攻擊的機會。
安全監控不應只在發生事件時進行,而是需要持續觀察與定期檢查。
可以建立以下監控機制:
| 檢查頻率 | 建議執行項目 |
|---|---|
| 每日 | 查看高風險警報與 Agent 狀態 |
| 每週 | 統計安全事件並分析異常趨勢 |
| 每月 | 檢查漏洞、FIM 紀錄與規則設定 |
| 每季 | 評估資安防護成效及改善措施 |
透過定期檢查,可以及早發現持續存在的安全問題,並根據實際監控結果調整防護策略。
以下為簡化的安全監控報告格式:
Wazuh 安全監控報告

監控期間:2026/10/19 - 2026/10/25
監控設備:4 台伺服器
安全警報總數:250 件

主要發現:
1. SSH 登入失敗事件較多。
2. 部分重要檔案出現修改紀錄。
3. 系統存在需要修補的高風險漏洞。

改善建議:
1. 加強 SSH 登入安全設定。
2. 檢查重要檔案異動原因。
3. 優先修補高風險漏洞。
4. 定期檢查 Wazuh 偵測規則。

報告狀態:待管理者審查
透過這樣的報告,可以將 Wazuh 收集的安全資訊轉化為具體的管理依據,也能協助後續追蹤改善措施是否有效。

 etyh23

 iThome鐵人賽
 看影片追技術