
一、未來網頁憑證的4大核心重點:
1.自主主權與去中心化信任(SSI & Decentralized Trust):
現狀:信任少數幾家大型CA
未來:基於區塊鏈或分散式公鑰基礎設施(DPKI),因此網域所有權直接綁定在去中心化識別符(DID)上,不需透過傳統CA簽章
2.零知識隱私保護(ZKP):
現狀:每次連線都會揭露完整的憑證鏈與伺服器的身份資訊
未來:瀏覽器透過ZKP驗證「該網站是否擁有合法憑證」,而不需要暴露過多的伺服器細節或追蹤軌跡
3.量子安全密碼學:
現狀:使用RSA或ECDSA,未來容易被量子電腦破解
未來:全面升級為抗量子密碼演算法(如基於晶格的密碼學)
4.AI智慧代理自動生命週期:
現狀:需要設定Certbot等工具手動或定時重啟伺服器
未來:由內建的AI代理自動協商、即時換發與自我修復憑證,做到真正的「零設定、零停機」
二、簡單實作:
前半部code: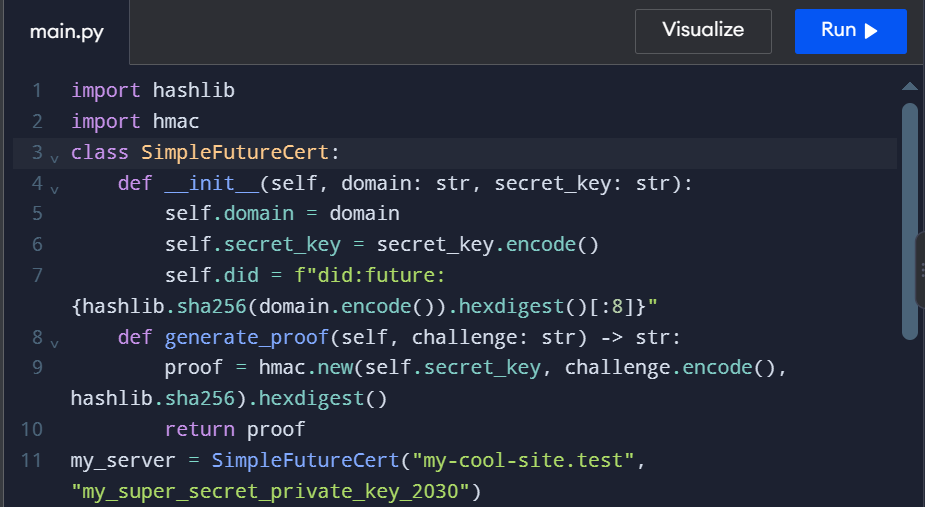
後半部code: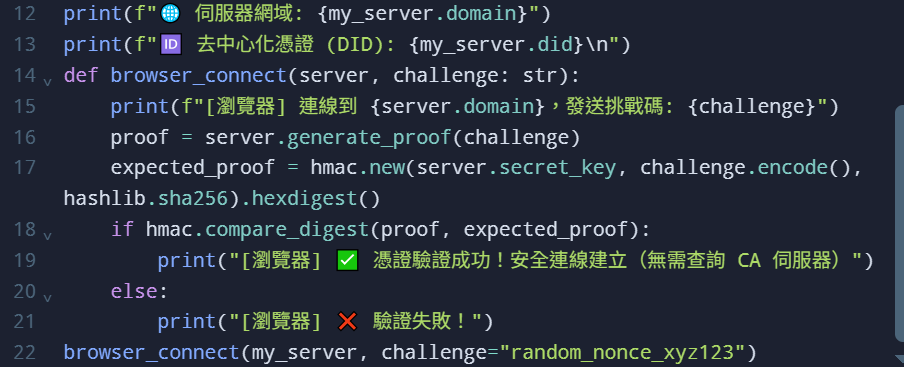
輸出結果: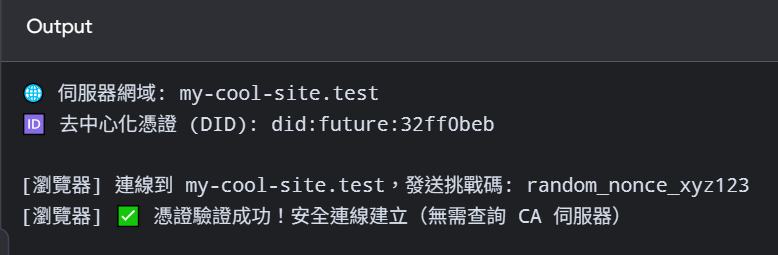

 coffee

 iThome鐵人賽
 看影片追技術