
凌晨 03:42,夜幕低垂。
歷經了連續六天六夜的血汗作戰,公司大樓本該沉浸在上市 IPO 審計過關與 BFF 新架構正式切流的平靜中。
然而,一陣淒厲刺耳的 PagerDuty 警報聲突然撕裂了深夜的寂靜:[CRITICAL P0] downstream-order-service: 500 error rate spike > 15%!
我猛地從床上驚醒,一把掀開筆記型電腦連進緊急線上應變室(War Room)。
會議室裡,前端負責人小杰揉著布滿血絲的眼睛上線,架構師老陳已經神情嚴肅地盯著監控大盤。
而今晚負責輪值 On-call 的菜鳥後端工程師小林,聲音帶著濃濃的哭腔:
「學長……出大事了……下游訂單服務突然爆了幾百個 500 錯誤。我怎麼看都找不到原因,情急之下在 Nginx 反向代理和應用層 APM 開了『Full Request Header Dump』,想把請求的所有標頭印進 ElasticSearch 和 Splunk 來抓 Bug……」
正當老陳要開口詢問時,資安長老張的頭像猛然亮起,麥克風裡傳來他如同雷霆般的怒吼:
「你說什麼?!你把帶有 Authorization 標頭的請求全量 Dump 進日誌了?!立刻給我關掉!!」
小杰倒吸一口涼氣:「完了……我們的 Splunk 不但對全公司數百名工程師開放,甚至還自動同步到了第三方 SaaS 監控平台!現在幾萬個線上真實活躍使用者的 Access Token,正在日誌大螢幕上像跑馬燈一樣被『明文裸奔』刷屏!」
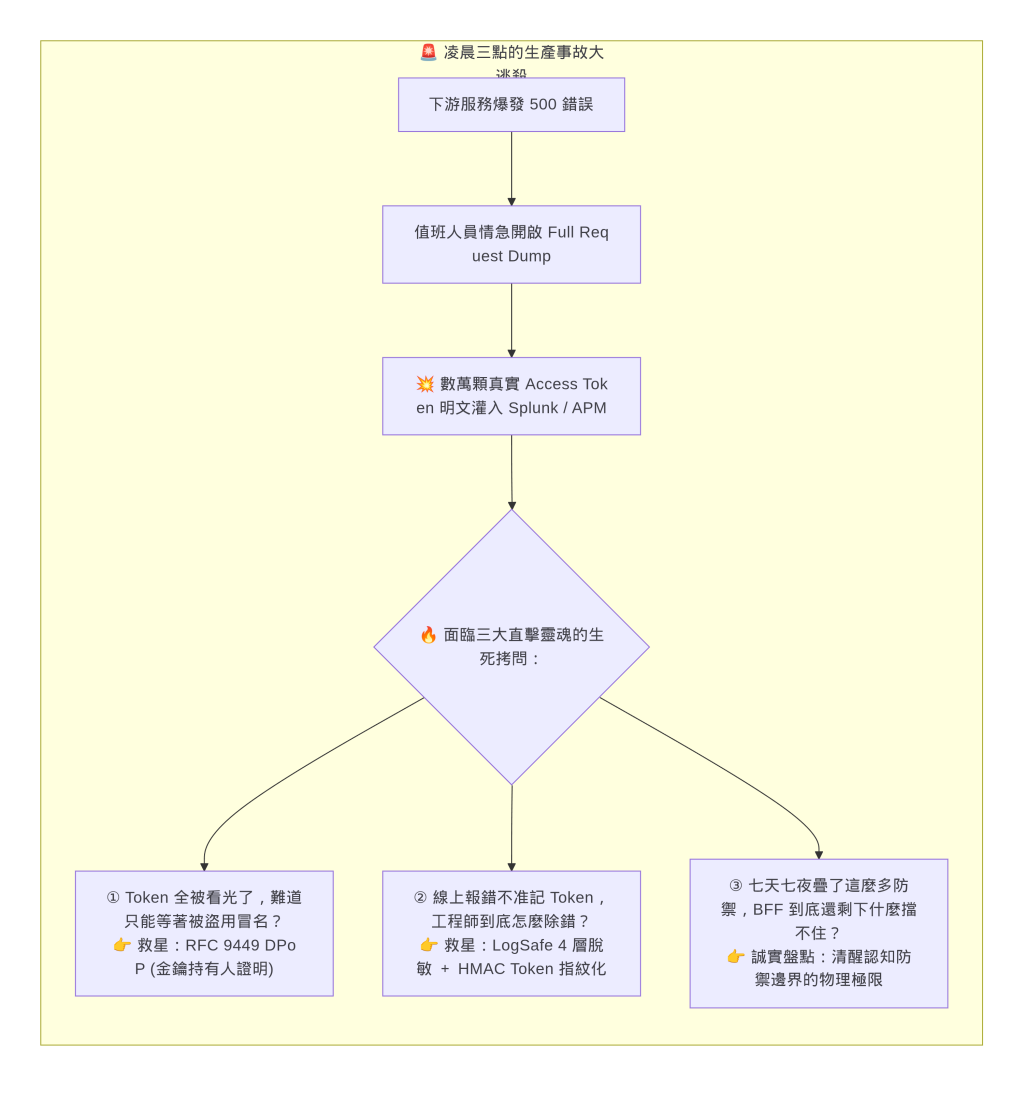
老張氣得在視訊鏡頭前直按太陽穴,甚至打算伸手拔掉辦公室的日誌伺服器網路線。
然而,老陳卻在此時緩緩端起一杯冷掉的黑咖啡,語氣冷靜得不可思議:
「老張,先把網線放開。昨天下午我們在 BFF 與下游微服務之間,全面啟用了 RFC 9449 DPoP(Demonstrating Proof-of-Possession)。」
小杰一愣:「DPoP?RFC 9449 不是那個給純前端 SPA 用的金鑰綁定協定嗎?我們以前不是嫌它在前端太重、瀏覽器 IndexedDB 容易丟失才改做 BFF 的嗎?」
「這就是絕大多數人對 DPoP 最大的誤解!」老陳在螢幕上切換出 BFF 體系中的四段信任邊界圖:
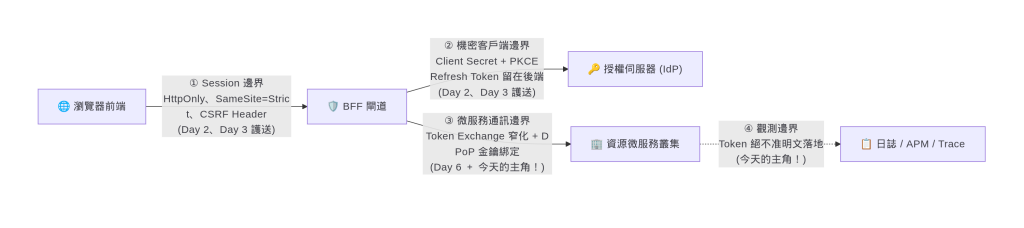
client_secret)。老陳指著 Splunk 上的日誌串流:「小林剛才 Dump 出來的,只是這顆 Token 的本體(字串)。但在傳統架構與 DPoP 架構下,結果有著雲泥之別:」
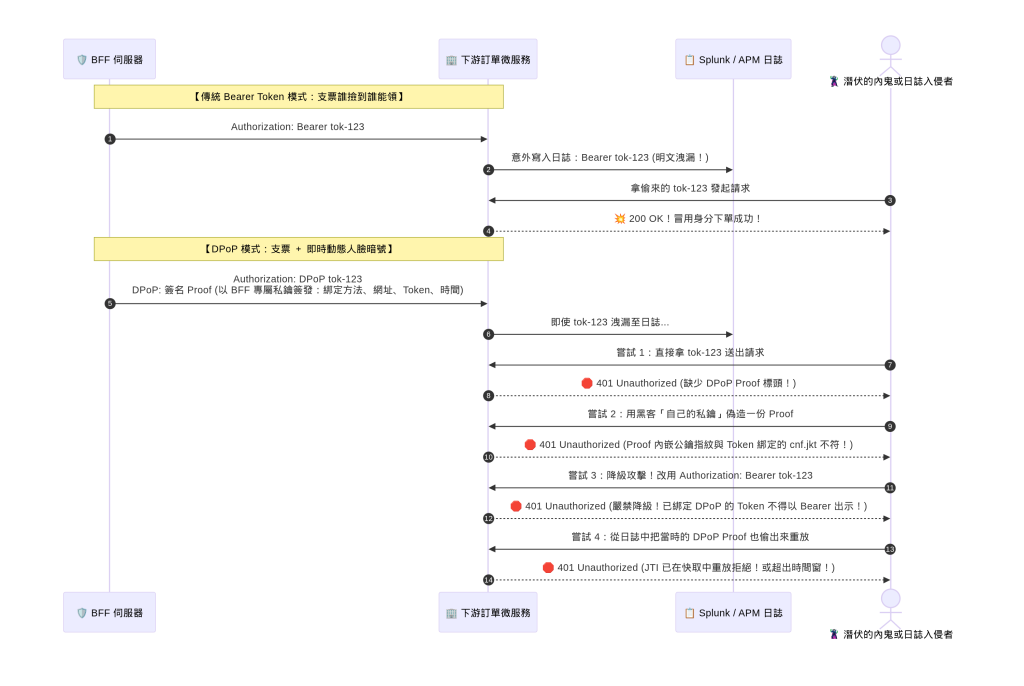
「看懂了嗎?」老陳目光如炬:
「在我們的單元測試 TestLeakedTokenAloneIsUseless 中,我們精確覆蓋了上述這 4 種攻擊手法!即使整座 Splunk 被內鬼端走,黑客手裡拿著成千上萬顆 Access Token,只要他拿不到 BFF 伺服器底層的私鑰,這些 Token 就如同沒有印章的空白支票,毫無價值!」
小林聽得目瞪口呆,原本煞白的臉色終於恢復了一絲血色。
老張抱著手臂冷哼一聲:「老陳,話說得漂亮,但 DPoP 的密碼學細節極其繁複。微服務驗證時如果少檢驗一個欄位,整個防線就會瞬間崩潰!你們到底是怎麼落地的?」
老陳打開了專案程式碼 day7/dpop/signer.go 與 day7/dpop/verifier.go。
在 day7/dpop/signer.go 中,金鑰型別採用 Go 的標準介面 crypto.Signer,而非具體的私鑰結構指標:
// Signer 只要求 crypto.Signer:私鑰可以放在 KMS / HSM / TPM,程式裡拿不到私鑰本身。
// 這正是 RFC 10017 §9.2 建議的「不可匯出的金鑰」:DPoP 把風險從 token 移到私鑰,
// 所以私鑰的保管方式就是整個機制的強度。
type Signer struct {
	key crypto.Signer
	pub *ecdsa.PublicKey
	jwk jwk
	now func() time.Time
}

func NewSigner(key crypto.Signer, now func() time.Time) (*Signer, error)
這意味著私鑰可以穩穩地存放在 AWS KMS、Google Cloud KMS、硬體加密機(HSM)或伺服器硬體 TPM 晶片 內。應用程式本身記憶體中甚至連私鑰明文都不存在,只能調用硬體或 KMS 執行簽章操作,完美符合 RFC 10017 §9.2「使用不可匯出金鑰」的最佳實務!
在 day7/dpop/verifier.go 中,資源伺服器在放行請求前,必須逐一通過 8 道安檢門:
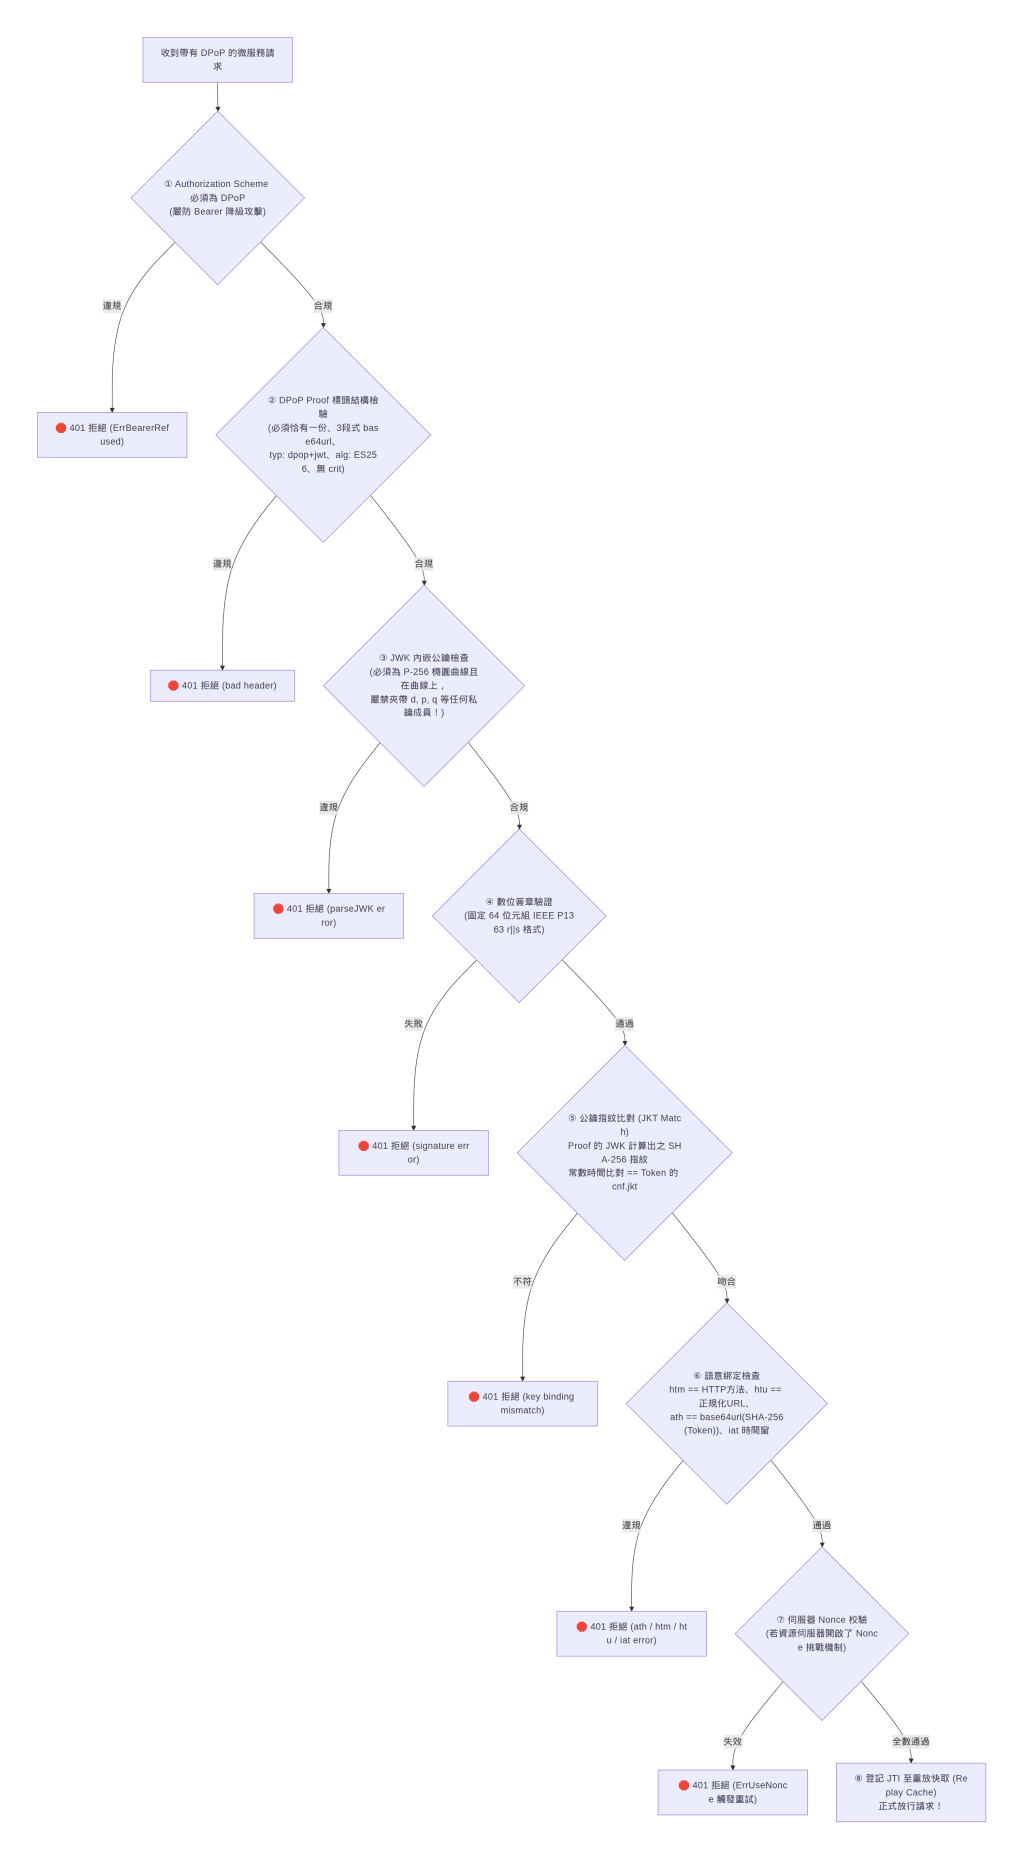
老張這時眼睛一亮,指著流水線的最後一步:
「不錯!第 ⑧ 步『登記 JTI 重放』放在了所有密碼學檢驗『全數通過之後』!如果把登記 JTI 放在前面,攻擊者只要送一堆隨便編造的垃圾請求,就能預先霸占快取空間,造成合法的請求被誤判為重放而引發阻斷服務(DoS)!這是密碼學實作中最常被忽略的防投毒細節。」
「等等,」小杰這時提出了一個敏銳的質疑:
「陳哥,這套簽發端是我們用 Go 寫的,驗證端也是我們用 Go 寫的。如果我們對 RFC 9449 的某一條規範理解錯了,簽發端送出錯的格式,驗證端也正好用錯的邏輯去解,雙方不是『錯得天衣無縫』嗎?」
「這正是密碼學中最可怕的『實作同溫層』陷阱!」老陳點頭讚許:
「為了徹底粉碎這種認知偏差,我們在專案中推行了雙語言獨立盲測機制!」
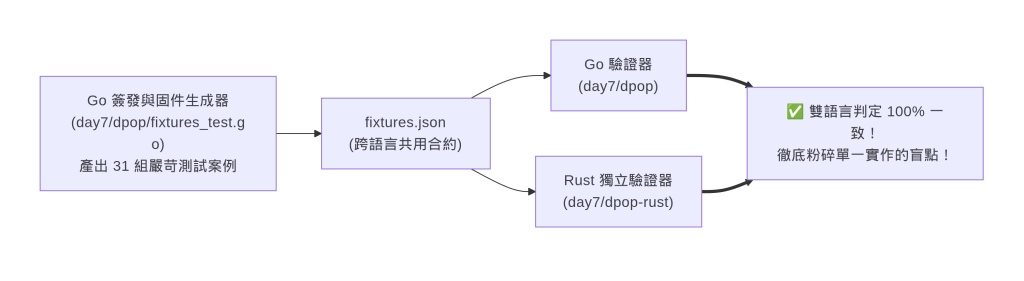
老陳打開了 day7/dpop/fixtures_test.go 與 day7/dpop-rust/src/lib.rs:
d、降級為 Bearer、非法的 ASN.1/DER 格式簽名、時鐘未來偏離、重放 JTI 等)。ring 密碼庫在 day7/dpop-rust/ 重新手刻了一套獨立驗證器!crv、kty、x、y)且不能有任何空白換行。Go 原先使用 map[string]any 序列化時差點踩雷,而 Rust 的強型別結構體立刻抓出了指紋不一致的問題!在終端機執行 cargo test,5 項嚴格的跨語言測試全部亮起綠燈:
running 5 tests
test tests::rfc_known_answers ... ok
test tests::canonical_htu_matches_rfc3986_expectations ... ok
test tests::both_valid_and_invalid_fixtures_exist_so_the_agreement_test_is_not_vacuous ... ok
test tests::specific_failures_are_classified_for_the_right_reason ... ok
test tests::rust_and_go_agree_on_every_fixture ... ok
test result: ok. 5 passed; 0 failed
這時,菜鳥小林又吸了吸鼻子,弱弱地舉手發問:
「陳哥、張哥,DPoP 確實保證了 Token 洩漏後不會被盜用……可是老張剛才逼我把日誌裡的 Authorization Header 全關了。那我現在面對這個 500 錯誤,到底該怎麼排查是哪位用戶、哪筆請求出問題啊?難道資安跟維運真的是不共戴天的死對頭嗎?」
「問得好!」老張的神色緩和了下來:
「資安不是為了消滅維運,而是為了讓維運不再提心吊膽!
工程師在線上除錯時,最常陷入的迷思就是:『我以為我需要 Token 明文才能除錯』。但冷靜想想,你真正需要的是『排查關聯性(Traceability)』,而不是一顆能直接拿去盜用的明文鑰匙!」
老張打開了專案中的脫敏套件 day7/logsafe/logsafe.go。
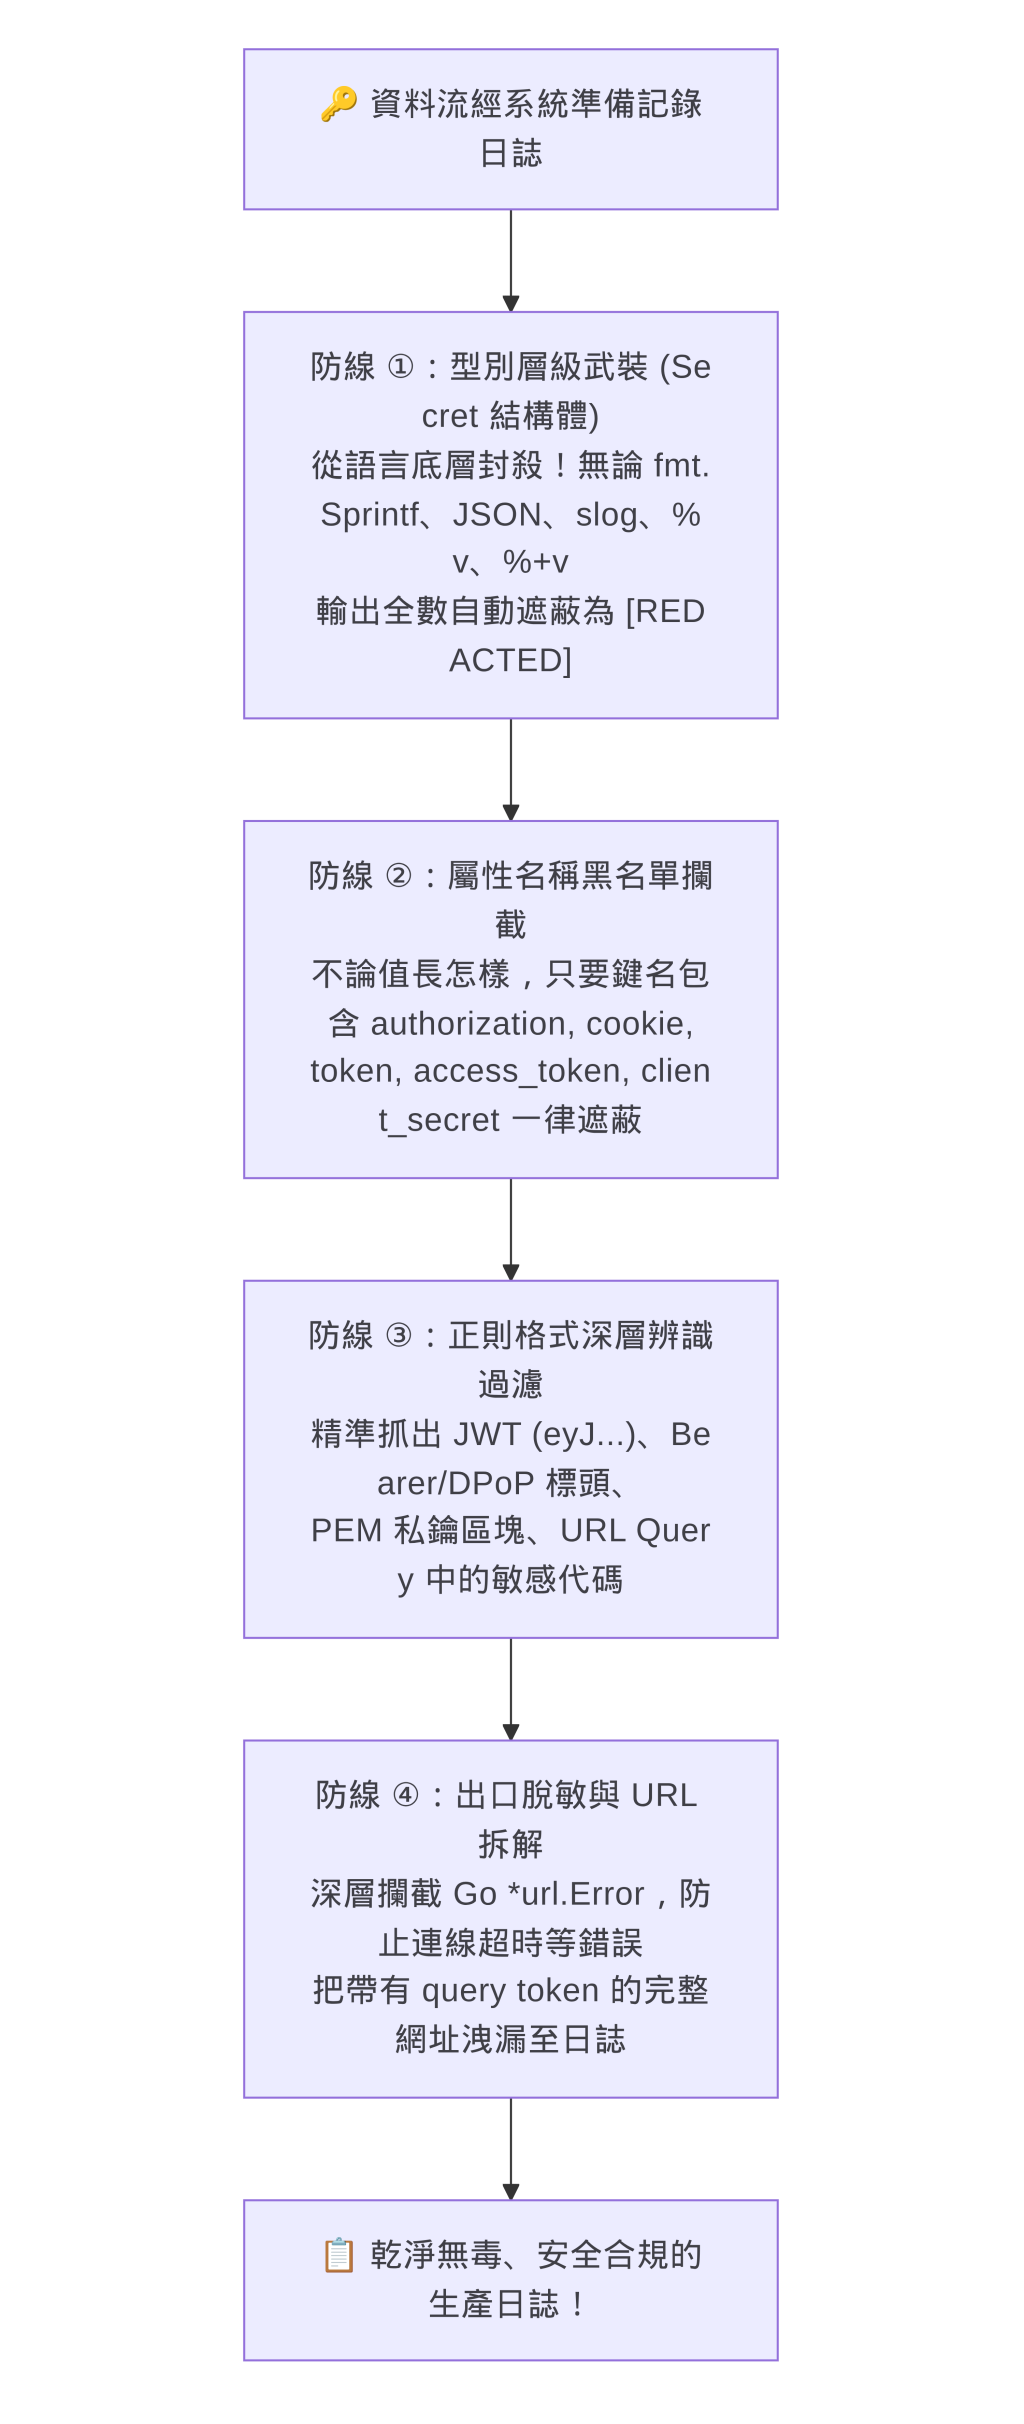
Secret 結構體在 day7/logsafe/logsafe.go 中,我們設計了不可被意外印出的型別:
// 刻意做成結構體,而不是 type Secret string:
// 結構體讓隱式 string(secret) 無法通過編譯,且封殺 map[Secret]T 的 JSON 序列化漏洞。
type Secret struct{ v string }

func NewSecret(v string) Secret { return Secret{v: v} }

func (Secret) String() string               { return Redacted }
func (Secret) GoString() string             { return Redacted }
func (Secret) LogValue() slog.Value         { return slog.StringValue(Redacted) }
func (Secret) MarshalJSON() ([]byte, error) { return []byte(`"` + Redacted + `"`), nil }
func (Secret) Format(f fmt.State, _ rune)   { io.WriteString(f, Redacted) }
func (s Secret) Reveal() string             { return s.v }
在單元測試 TestSecretTypeCannotBePrintedByAnyRoute 中,我們驗證了無論工程師用 %s, %+v, %#v, %d, %x, 還是 json.Marshal,它輸出的永遠都是 [REDACTED]!只有在向微服務真正發起請求的那一行,調用顯眼的 .Reveal() 才能取得真值!
「那小林該怎麼除錯?」老陳指著 day7/logsafe/logsafe.go 的 TokenSummary:
// 既不洩漏 Token,又能精準除錯的黃金結構
func (r *Redactor) TokenSummary(key []byte, token string, allowClaims ...string) []slog.Attr {
	attrs := []slog.Attr{slog.String("token_fp", Fingerprint(key, token))}
    // 解析 JWT 的安全部分:alg, kid, 以及受允許的 claim(如 aud, scope, exp)
    // 絕不輸出簽名,也絕不輸出 sub 等個資!
    ...
}
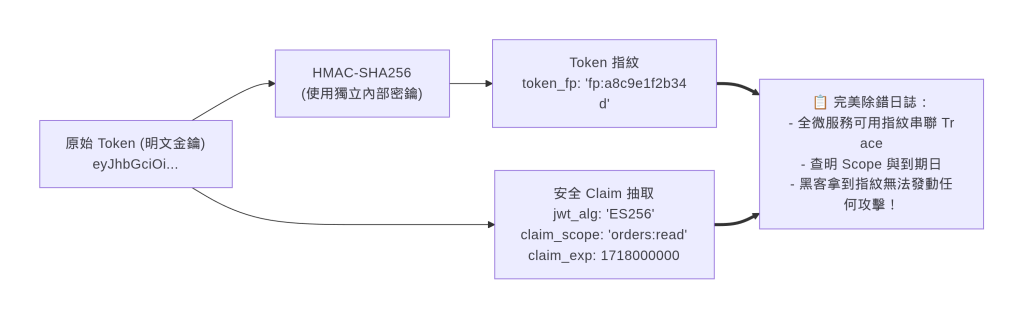
小林立刻將應用程式中的日誌改為使用 logsafe.TokenSummary。
下一秒,Splunk 螢幕上跳出了一條乾淨且資訊豐富的記錄:
{
  "level": "ERROR",
  "msg": "order creation failed: insufficient permissions",
  "token_fp": "fp:d4a1b8c2e910",
  "jwt_alg": "ES256",
  "claim_scope": "orders:read",
  "http_status": 500
}
「找到了!!」小林激動地大喊:
「報錯的原因根本不是系統當機!而是因為有一批舊版前端 App 送來的 Token,Scope 只有 orders:read,沒有 orders:write,導致微服務執行了權限檢查失敗而丟出 500 異常!只要在 BFF 層把錯誤轉換成 403 Forbidden,並通知前端提醒用戶更新 App 就可以了!」
會議室裡爆發出一陣鬆了一口氣的歡呼。從發現問題到精準定位根因,只用了不到十分鐘!
清晨 05:30,朝陽穿透窗簾,照進了徹夜未眠的辦公室。
線上服務的 500 錯誤率已經歸零,Splunk 的日誌乾淨得像剛被春雨洗過的大理石地板。
小杰給每人端來了一杯熱咖啡,伸了個長長的懶腰:
「陳哥、張哥,這七天七夜下來,我們補了 XSS、防了 CSRF、做了 BOLA 攔截、解了多端衝突、扛住了雙寫一致性、建了 API Facade 和金庫,現在連 DPoP 和 LogSafe 都頂上了……
我們的 BFF 體系現在是不是已經『天下無敵』、絕對攻不破了?」
老陳笑了笑,搖了搖頭。
老張則放下了咖啡杯,神情無比嚴肅地在白板上畫下了本系列的最後一張圖表:
「小杰,記住這句話:在資安的世界裡,『絕對安全』是最大的謊言!」
fetch('/api/orders')!瀏覽器依然會自動附上 HttpOnly Cookie!🚨 全系列的終極領悟:
BFF 不是一顆能夠包治百病的「銀彈」,而是現代分散式架構中最關鍵的那座「承重牆」!
它成功把「離線無限期洗劫」降級為「只能當面威脅」;把「全微服務陪葬」限縮為「單一受眾隔離」;把「憑證處處裸奔」收斂為「單點可控代管」。
但安全是一場永無止境的縱深防禦,每一道防線,都有它必須堅守的崗位。
七天七夜的戰役落下帷幕。
我們將這七天所經歷的血淚教訓、bff-patterns.com 架構模式,以及 RFC 10017 (BCP 212) 資安規範,總結成這張終極戰略地圖:
| 天數 | 核心戰役故事 | bff-patterns.com 模式 | 核心安全防禦機制 | 專案程式碼與測試 |
|---|---|---|---|---|
| Day 1 | 【序章:火鍋泡湯的週五】BFF 到底在 B 什麼? | API Composition (雛形) | 告別 SPA 裸奔,將 Token 收歸後端託管 | day1/aggregator/day1/xsslab/ |
| Day 2 | 【第一夜:隔壁老王的信用卡】用戶怎麼全變成別人了? | API Gateway 認證對齊 | client_secret、State、Nonce、PKCE、__Host- Cookie |
day2/bff/ |
| Day 3 | 【第二夜:行銷部的豬隊友】代理請求時的四個致命破口 | API Facade (安全代理) | 自訂 CSRF Header、嚴格路由白名單、BOLA 攔截、Refresh 互斥鎖 | day3/bff/day3/egress-policy/ |
| Day 4 | 【第三夜:暴走的大亂鬥】一張圖,多個 BFF | Adapter、Lens、Namespacing、Composition | 解決同名衝突、波浪式並發、防範 Confused Deputy、部分失敗降級 | day4/vgraph/ |
| Day 5 | 【第四夜:不能拔插頭的古董】新舊系統之間的夾心餅乾 | Evolution、SIA、Coordination、Bridge | 雙寫補償回滾、脫鉤 Context、Server-to-Server 授權、HMAC 防投毒 | day5/coordination/day5/webhook-bridge/ |
| Day 6 | 【第五夜:IPO 前夕的通牒】授權與金鑰的終局之戰 | API Facade、Token Handler | 15 項請求門禁、RFC 8693 換發縮小、AES-256-GCM 三門交集金庫 | day6/edge/ |
| Day 7 | 【大結局:凌晨四點的 Post-Mortem】最後一哩的縱深防禦 | Considerations (日誌安全) | RFC 9449 DPoP 微服務金鑰綁定、Log 脫敏指紋化、殘留風險盤點 | day7/dpop/day7/logsafe/day7/dpop-rust/ |
此外,在專案根目錄下,我們為所有工程師準備了實用的落地指南:
CHECKLIST.md:全站上線前的逐項資安審查與確認清單。README.md:完整的環境搭建、架構圖解與測試索引。切換至專案根目錄,執行這套經歷了高壓考驗的自動化測試套件:
# 1. 執行 Go 語言 DPoP 簽發與驗證測試 (含 Race Detector)
cd day7/dpop && go test -race -v -count=1 ./...

# 2. 執行 Go 語言結構化日誌脫敏測試 (含 Race Detector)
cd ../logsafe && go test -race -v -count=1 ./...

# 3. 執行 Rust 獨立驗證器互通性測試 (讀取 Go 生成的 31 組固件)
cd ../dpop-rust && cargo test
全系列經過七天淬鍊,累計實作了 Go 167 個測試案例、Rust 24 個測試案例,全數綠燈 PASS 通過!
晨光灑在會議室的白板上,老陳、老張、小杰和我相視一笑。
這是一場寫在代碼裡的工程長征,也是每一位現代 Web 工程師都值得擁有的架構勳章。

 雷N

 iThome鐵人賽
 看影片追技術