
一、PQC專案遷移4大關鍵階段:
1.階段一:盤點與識別(Discovery & CBOM)
核心目標:建立專案中的密碼資產清單(CBOM)
重點動作:
1.掃描程式碼庫、API、憑證、資料庫欄位,找出所有使用 RSA、ECC、Diffie-Hellman 的地方 2.識別資料生命週期較長的資產(ex.面臨 Harvest Now,Decrypt Later攻擊威脅最高的高敏資料)
2.階段二:優先順序與策略制定(Prioritization & Hybrid Strategy)
核心目標:決定先改什麼、怎麼改
重點動作:
1.優先級排序:對外 TLS 服務與長效憑證優先於內部短壽命暫存的 Token
2.混合模式:初期必須採用「傳統演算法 + PQC演算法」雙軌並行(例如 X25519 + ML-KEM-768),確保即使 PQC 函式庫出問題,系統仍有傳統的安全底線
3.階段三:沙盒測試與架構調整(Sandbox & Validation)
核心目標:驗證效能衝擊與儲存相容性
重點動作:
1.欄位與表頭限制:PQC 公鑰與簽章通常較大(ex.ML-DSA 簽章約 2.4KB 甚至更高),需檢查資料庫欄位長度(ex.VARCHAR 大小)與 HTTP Header 上
2.效能基準測試:評估 PQC 加解密與驗證的 CPU 負載(特別是簽章較慢的特性)
4.階段四:正式上線與持續敏捷 (Deploy & Crypto-Agility)
核心目標:實作密碼敏捷性(Crypto-Agility)
重點動作:確保演算法可透過設定檔抽換而非重新編譯程式碼來更新,因應未來標準可能再調整
二、PQC 遷移專案架構與實作範例:
前段程式碼: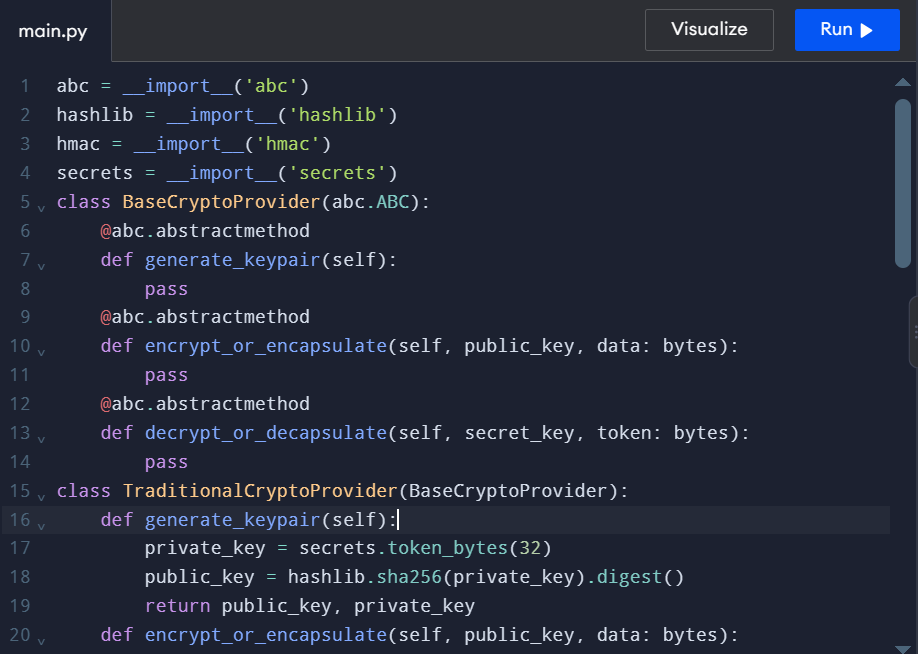
中段程式碼: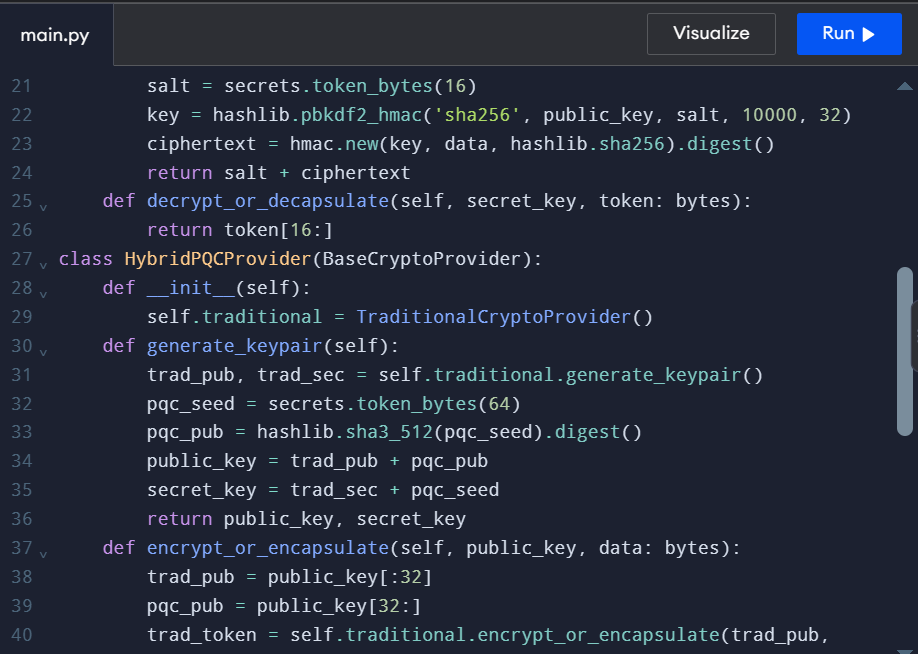
後段程式碼: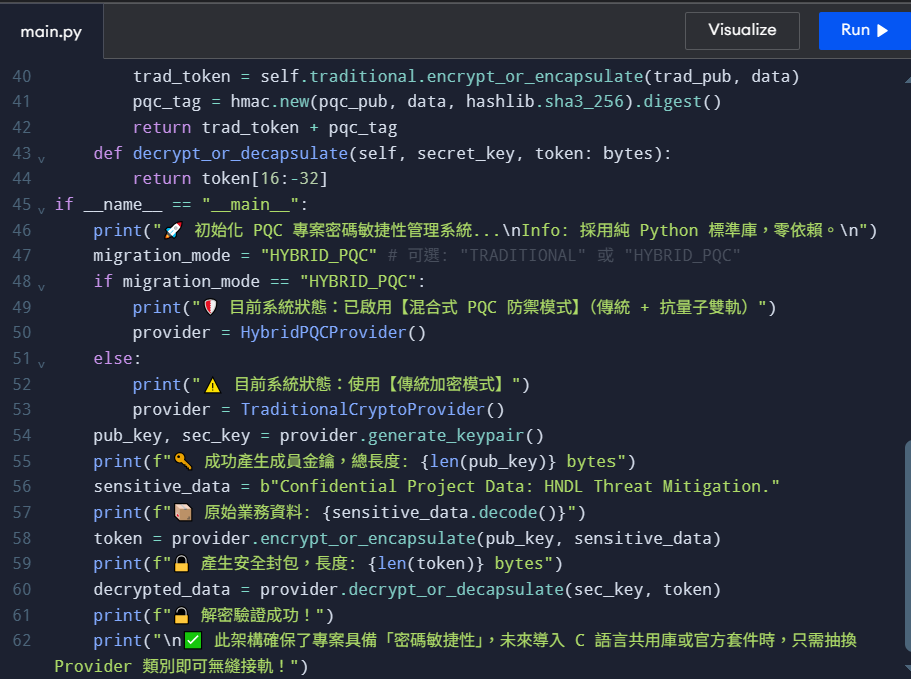
輸出結果: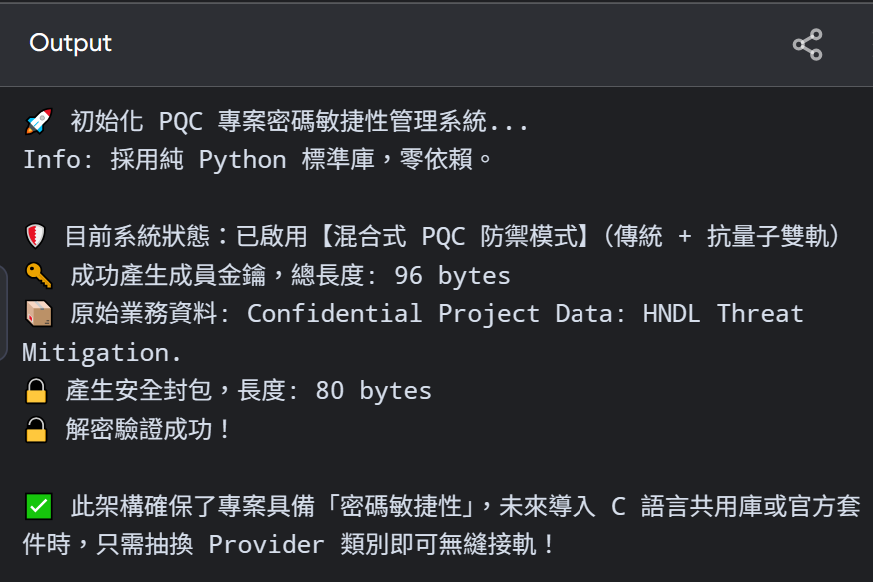

 coffee

 iThome鐵人賽
 看影片追技術