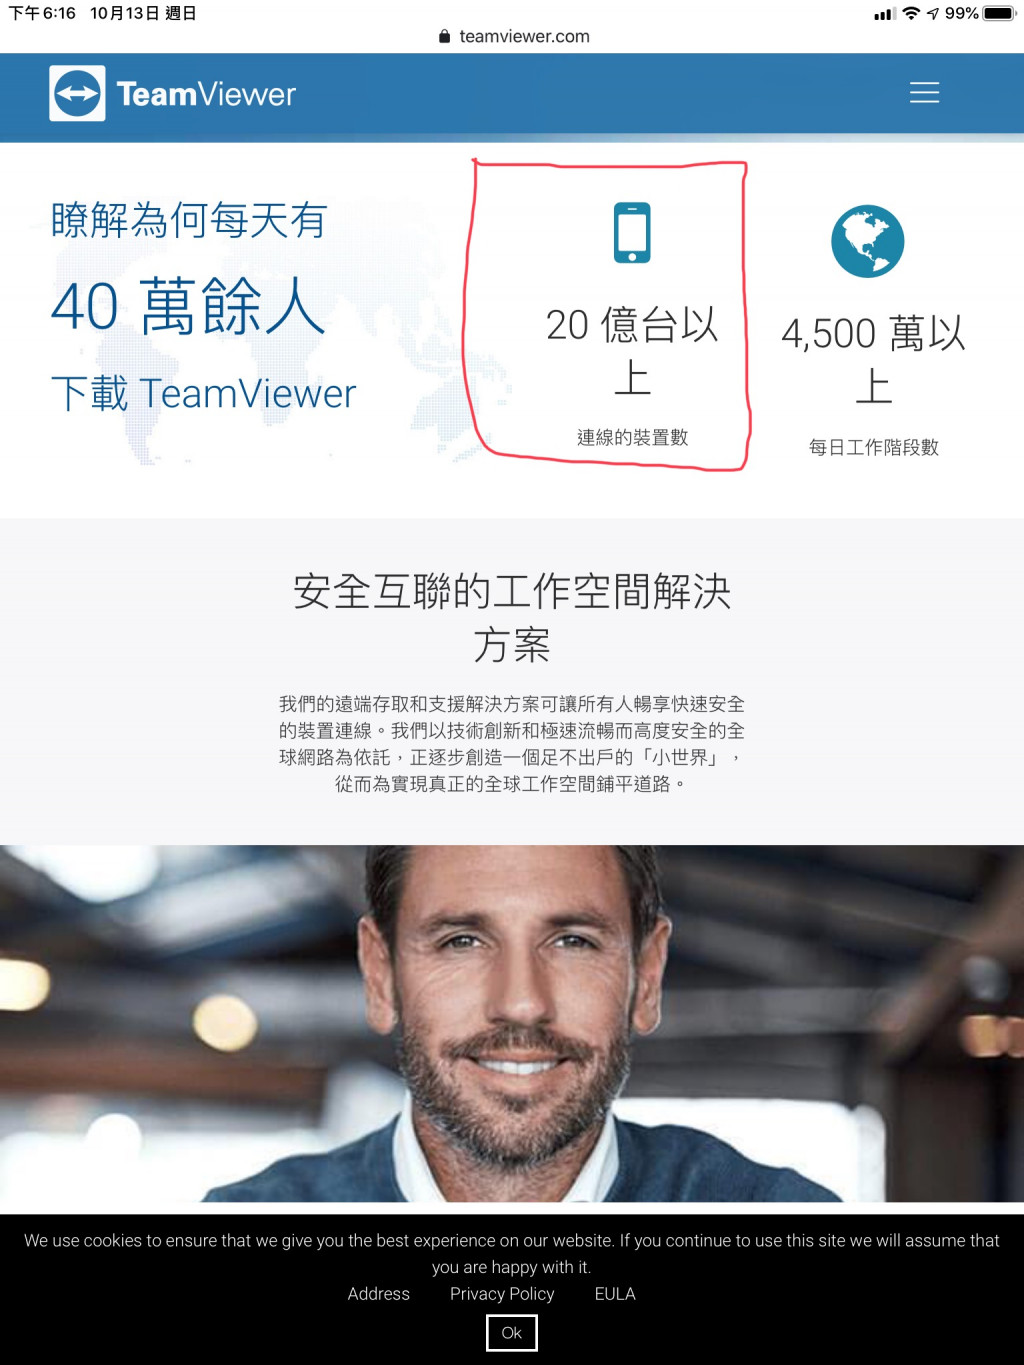
今天中午開始東莞跟深圳這邊都在忙Teamviewer APT41事件
一開始大家都還在觀望態度,不知道真假,還在等Teamviewer官方通知
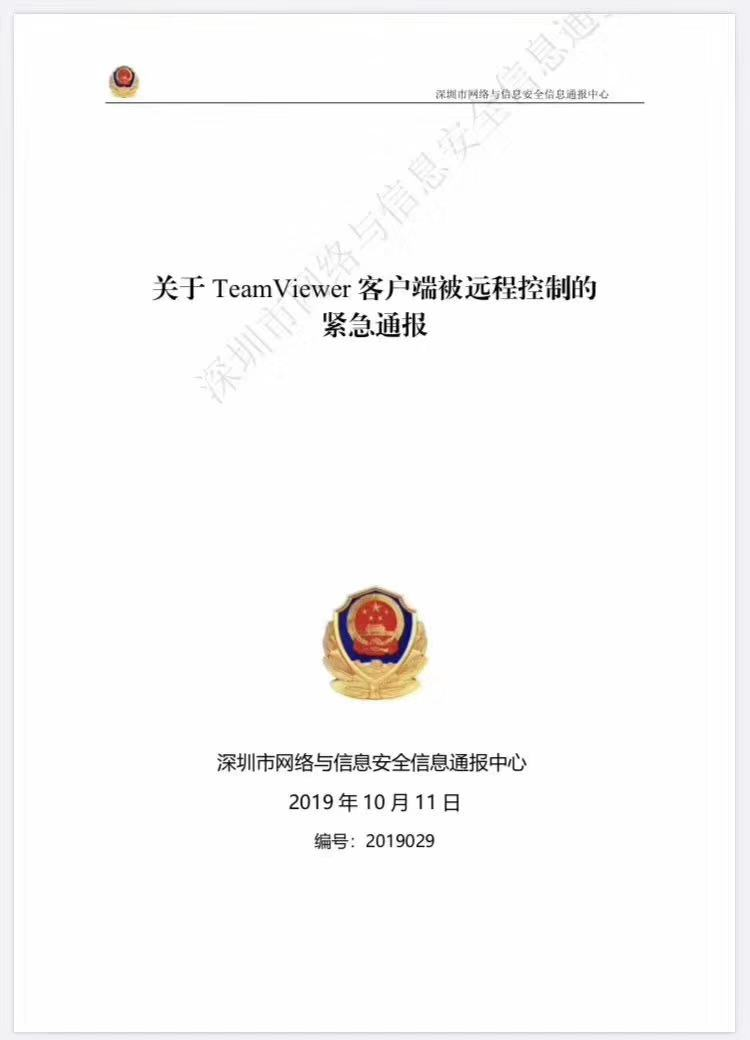
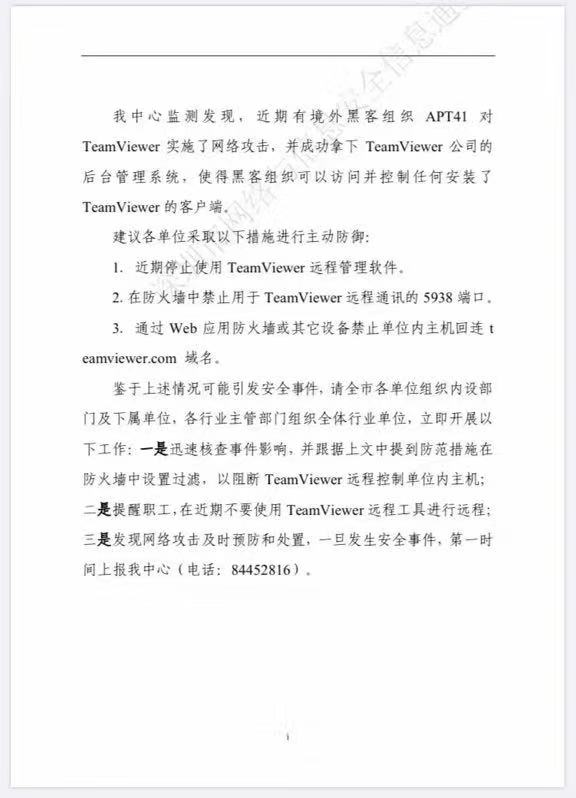
但深圳官方直接通報 : 「Teamviewer可以被取得任意控制權限」
引爆公司直接下命令先停用廠內所有Teamviewer。
不知道,台灣這邊知道這件事情嗎?
重點 : 是否屬實還不知道,我還在觀望這篇文章,感覺怪怪的 : 是否属实? TeamViewer 系统后台被黑客组织 APT41 攻破 - V2EX
已邀請的邦友 {{ invite_list.length }}/5


其實,
TeamViewer不安全這件事是絕對的,
所以沒事不要亂開,
至於不安全到什麼程度這我就不是很清楚了,
資安這一塊我就不是很熟了.

目前綜合有價值的訊息看來,個人觀點就是我懷疑你被入侵,但我沒證據。
懷疑的原因在於16年的事件,另外就是作為攻擊點的應用,所以合理懷疑產品有問題,但是又沒有實質的證據。
推特主再次聲明
https://twitter.com/cglyer/status/1183210046093758464
中國許多的新聞材料基於國外知名的資安專家所釋出的消息,往往還不是官宣而是個人的推特,未經求證及資訊零碎情況下將片段的資訊放大,透過網際網路傳播及渲染,造成為數不少的人相信,就算是錯誤的資訊屆時默默的再把文章公告或刪除,但印象已經造成,於事無補。
求證的精神,共勉之。

關於 TEAMVIEWER 我都是不安裝
當需要使用時僅執行!! 執行完之後再到系統當中清乾淨!!
沒辦法!! 有時就是需要遠端支援......
fireeye 原始的 報導 裡面有提到這段
Although we do not have first-hand evidence of APT41's compromise of TeamViewer, we have observed APT41 use compromised TeamViewer credentials as an entry point at multiple organizations.
目前沒有證據指出 APT41 已經把 TV 打穿,現在媒體報導有一點捕風捉影了
不過 TeamViewer 的黑歷史太多,個人是不建議企業內允許使用,個人用戶就自行評估資安風險後,再決定是否使用囉
 iThome鐵人賽
 看影片追技術
看更多