
昨天講完基本的登入事件。今天想把鏡頭轉到帳號本身,整理一下一個帳號從被建立開始,身上可能發生的幾件事,這幾件事不是一定會按順序發生的一條鏈,而是幾種各自獨立、但都值得留意的情況。
帳號建立:4720
帳號建立(4720)這件事,前面 Day 4 跟 Day 8 已經講得很細,這裡不重複。單獨一次建立帳號,對映 MITRE 的 T1136,本身不算太嚴重,IT 正常佈建也會產生一樣的事件。 真正該留意的,是接下來會不會發生下一件事。
加入群組:4728 / 4732 / 4756
帳號被加入安全群組時,會依群組範圍產生不同的事件:4732 是加入本機群組,4728 是加入網域全域群組,4756 是通用群組。 單獨看,加入一般群組多半是正常的權限異動,對映 MITRE 的 T1098。
真正的分水嶺在於:加入的是不是特權群組。
像 Administrators、Domain Admins 這類群組,一旦被加入,風險等級完全不一樣。這裡有個細節我覺得值得記錄:判斷「這是不是特權群組」不能只看群組名稱——群組名稱可能因為語系而不同,比較穩定的做法是看群組的 SID。 像 Day 4、Day 8 那條規則(110131)判斷的條件,用的就是本機 Administrators 固定的 SID(S-1-5-32-544),而不是去比對「Administrators」這幾個字母。
最典型的組合:建帳號→加特權群組
新建帳號後緊接著被加入特權群組,是這幾個事件裡最經典的攻擊型態組合——先準備一個立足點,再把它提升到有用的權限。這條鏈我在 Day 4 已經完整走過一次實測:新增帳號命中 110121,加入 Administrators 之後命中關聯規則 110160,兩者發生在同一操作者身上、時間又接近,等級因此被明顯拉高。這是我目前 32 條規則裡,唯一一條真的用實機事件驗證完整的鏈,前面幾天已經反覆提過,這裡不重複細節。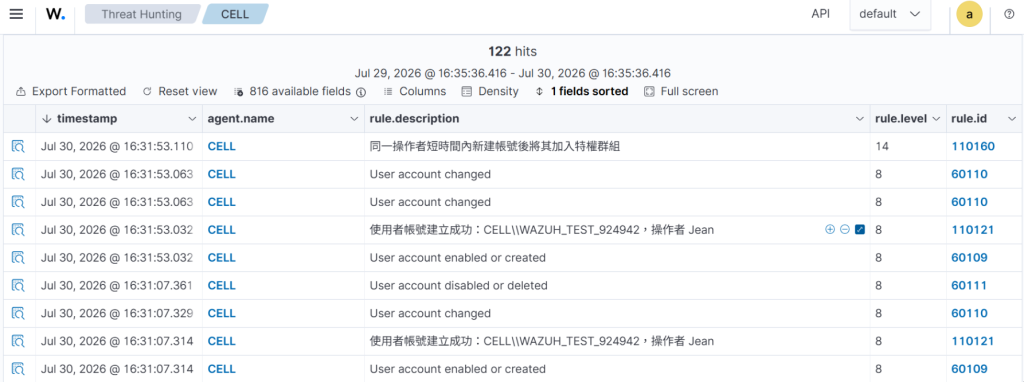
帳號鎖定:4740
接下來想講的 4740(帳號鎖定),我想先講清楚一件事:它跟前面「建帳號→加群組」不是同一條敘事線,不是這條鏈接下來會發生的下一步。 帳號鎖定的成因,通常是同一個帳號在短時間內累積了太多次登入失敗,觸發了帳號原則裡設定的鎖定門檻——這件事跟前面提到的持久化、提權完全是不同的場景,起因也不一樣。
它比較常見的意義是暴力破解或密碼噴灑的可觀察副作用:如果有人在猛烈嘗試某個帳號的密碼,連續失敗到一定次數,系統會自動把這個帳號鎖起來——鎖定本身不是攻擊者的目的,是攻擊行為造成的結果。但另一方面,它也可能完全是良性的誤鎖:使用者手機或某個服務裡存了舊密碼,不斷自動重試,一樣會把帳號鎖住,跟任何攻擊都無關。
老實說,這兩種情況我目前還沒有實際的規則或流程去區分。 理論上該看的是「鎖定發生前,那一串失敗事件來自哪裡、次數多不多、來源是不是使用者慣用的裝置」,但這件事我還沒有走過真實案例驗證,目前停在「知道該看什麼、還沒真的看過」的階段...
小小心得
如果要用一句話總結今天:同一個帳號身上,「被建立、被加進某個群組、被鎖定」是三件可能發生、但不一定有因果關係的事,判斷風險的關鍵不在於它們的名字聽起來多可怕,而在於背景脈絡合不合理、彼此之間有沒有時間跟操作者上的關聯。前兩件我已經走過真實驗證,後一件目前還停留在知道原理的階段。
明天
接下來想講 PowerShell 相關的兩個事件:Script Block 記錄跟命令列記錄,這兩個我打算怎麼一起看。
明天見。


 iThome鐵人賽
 看影片追技術