
昨天我們聊完了這 30 天的目標,今天要來動真格,先把系統藍圖給畫出來!說實話,在資工系打滾了一陣子後,我發現畫系統架構圖就像是寫程式前的邏輯推演,講求的就是資料的「進出」跟「流向」一定要清清楚楚,絕對不能有來路不明的黑箱資料。我們要把一堆雜亂無章的資安告警,變成井然有序的決策通知,第一步就是要先把整體的資料流理清楚!
系統架構與資料流向
這套系統涵蓋了非常多工具,我們先用一張圖來看看它們是怎麼互相配合的:
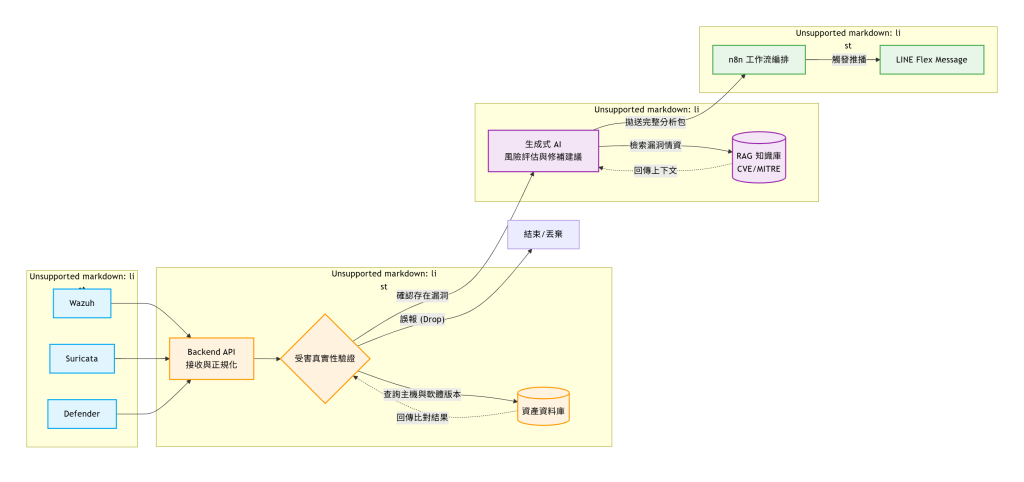
從這張圖可以看到,整個資料流大致分為四個關卡。
最左邊是第一關「感知層」,也就是 Wazuh、Suricata 還有 Defender,它們就像是大門的監視器,負責緊盯主機跟網路的任何風吹草動。
接著資料會送到中間的「後端驗證層」。這裡可以說是整套系統的過濾樞紐,我們的 Backend API 會把收到的警報拿去跟資料庫裡的資產紀錄做比對。如果發現警報說某個軟體有漏洞,但我們主機根本沒裝那個軟體,就會直接把它當作誤報丟棄,不讓它往後傳,從根本解決告警疲勞。
確認真的有主機受害後,就會進入「AI 決策層」。我們會把篩選過的資料餵給 LLM,並搭配 RAG 技術去檢索最新的 CVE 知識庫,讓 AI 幫我們評估風險等級,順便把修補指令寫好。
最後一關是「自動化通報層」,我們利用 n8n 把這些分析好的完整報告整理成漂亮的 LINE 卡片,直接推送到手機裡,完成整個自動化閉環!
今天我們先把整套系統的藍圖畫好,把每個關卡梳理清楚。腦袋裡有了整體的畫面,知道資料是怎麼流動的,後面寫程式才不會迷失方向。明天我們會接著聊聊為什麼要挑選這幾套工具,並且正式動手把基礎開發環境建好,我們明天見!


 iThome鐵人賽
 看影片追技術