iT邦幫忙

2026 iThome 鐵人賽

DAY 5
0
Security

嘗試使用OWASP ZAP與DVWA探索常見 Web 漏洞系列 第 5

環境建置:使用 Docker 5 分鐘快速部署 DVWA 靶機

  • 分享至 

  • xImage
  •  

在學習Web資安攻防與弱點測試時,我們需要一個安全、隔離且專為測試設計的本地環境,所以今天我們將使用 Docker來快速搭建經典的Web漏洞練習平台——DVWA (Damn Vulnerable Web App)。

  • 為什麼選擇 Docker 建置資安實驗室?
    傳統建置DVWA需要手動安裝Apache、MySQL、PHP,過程繁瑣且容易遇到環境版本衝突。使用Docker的優勢包括:

1.快速部署:透過容器化技術,單一指令即可啟動完整的Web伺服器與資料庫。

2.環境隔離:靶機運行在獨立容器中,不會污染本機作業系統。

3.輕鬆重置:當系統被測試破壞或想重頭開始時,只需重啟Container即可還原初始狀態。

  • DVWA 靶機部署步驟
    確保本機已安裝並啟動Docker Desktop後,打開終端機或Command Prompt執行以下步驟:

Step 1:拉取並啟動 DVWA 容器
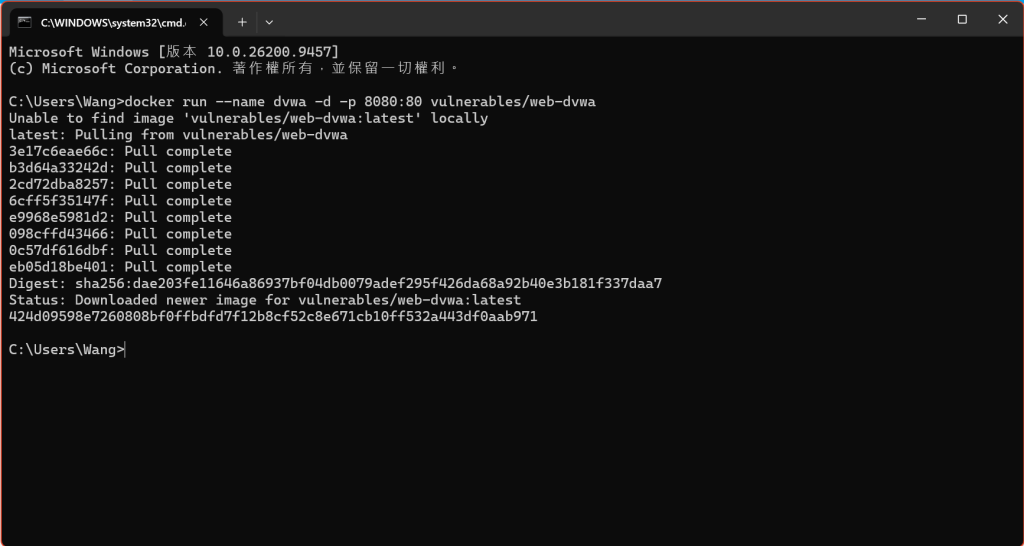
執行指令將 DVWA 容器跑在本地的 8080 連接埠:
docker run --name dvwa -d -p 8080:80 vulnerables/web-dvwa
https://ithelp.ithome.com.tw/upload/images/20260919/20179312gMDi8kLjKW.png

Step 2:存取 DVWA 初始化頁面

開啟瀏覽器輸入 http://localhost:8080 ,系統會自動導向 Setup 頁面。

Step 3:建立資料庫與預設登入

捲動至頁面最下方,點擊Create / Reset Database按鈕完成資料庫初始化。
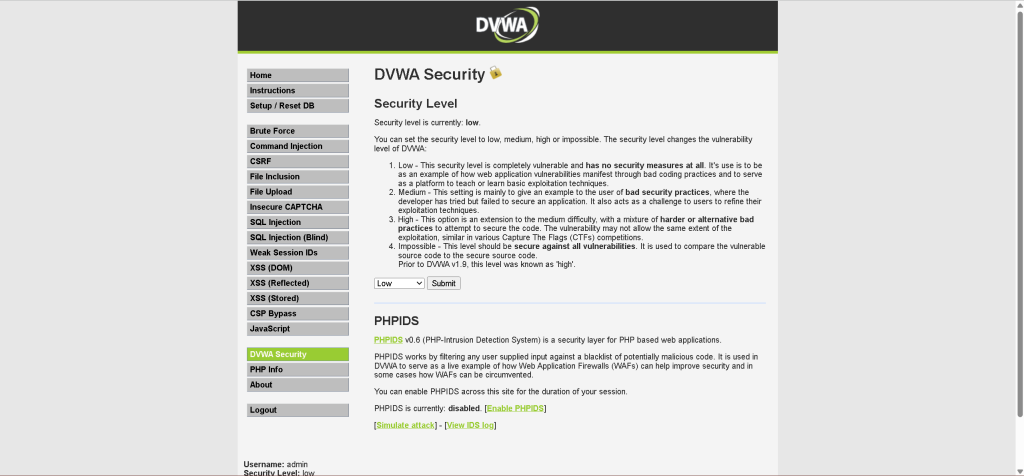
系統重置後將跳轉至登入頁面,輸入預設憑證:
Username: admin
Password: password
https://ithelp.ithome.com.tw/upload/images/20260919/20179312L1R4RGXf2V.png

  • DVWA 安全等級 (Security Level) 設定
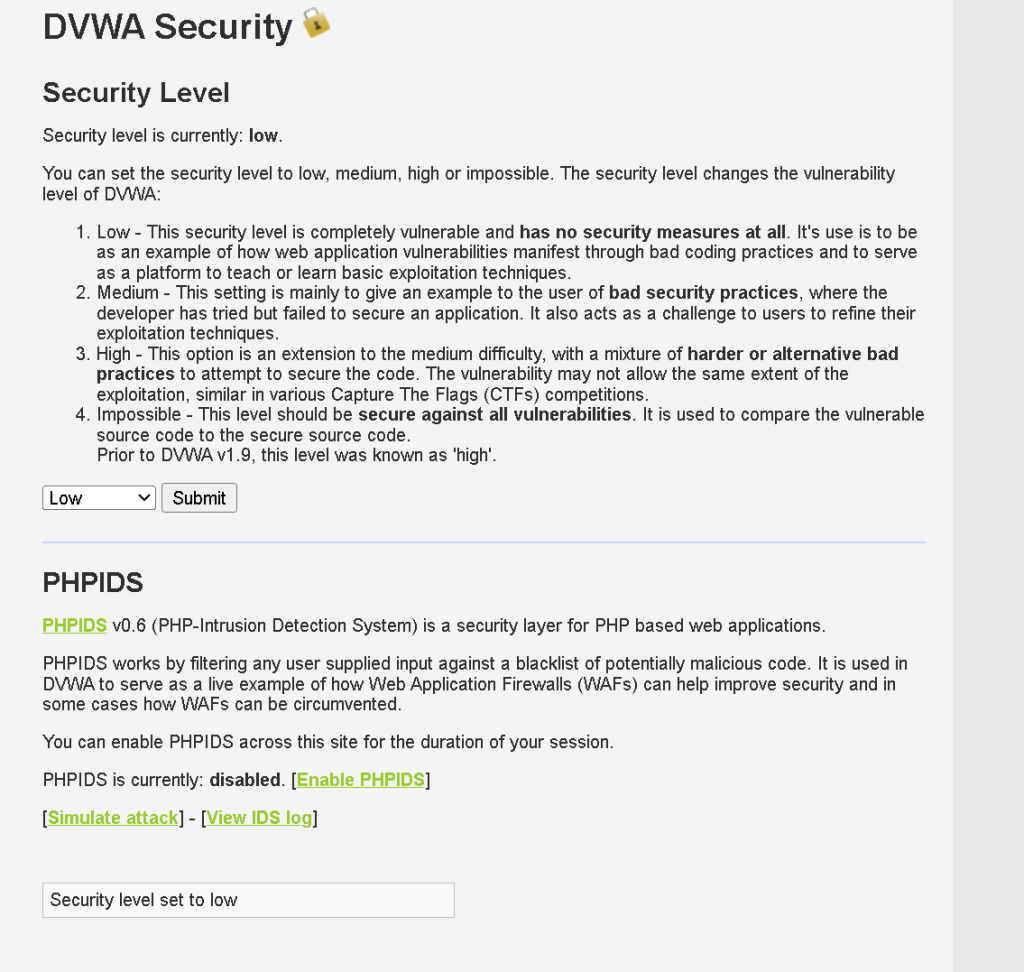
    登入後,點擊左側功能選單的 DVWA Security。DVWA 提供四種安全等級:

1.Low:完全沒有防禦機制,原始碼存在最直接的漏洞,適合初學者理解攻擊原理。

2.Medium:加入基礎防護(如簡單過濾或轉義),可用繞過技巧突破。

3.High:採用較嚴謹的安全寫法,接近真實世界的安全標準。

4.Impossible:採用最佳實踐,完全修復該漏洞,作為防禦對照參考。
https://ithelp.ithome.com.tw/upload/images/20260919/20179312WjWn1XaiSd.png


上一篇
Web 漏洞地圖:OWASP Top 10 與常見攻擊類型導覽
下一篇
DVWA 實作:Command Injection(指令注入)原理與攻防
系列文
嘗試使用OWASP ZAP與DVWA探索常見 Web 漏洞8
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言