-
學習要點
-
兩把存取金鑰的用意:輪替時先換 key1 → 應用程式改用 key2 → 重生 key1,達成零停機輪替
-
三種 SAS(必考):
-
User delegation SAS:用 Entra ID 憑證簽署,最安全,Microsoft 建議優先使用,只支援 Blob
-
Service SAS:用帳戶金鑰簽署,限定單一服務
-
Account SAS:用帳戶金鑰簽署,可跨多個服務、可做帳戶層級操作
-
Stored access policy 的關鍵價值:可以撤銷已發出的 SAS。沒綁 policy 的 SAS 一旦發出去,除非重生金鑰否則無法作廢——這是最經典的考題
- 網路存取的三個層次:
-
Service endpoint:把流量留在 Azure 骨幹,但儲存體仍用公用 IP,靠防火牆規則限制來源 VNet
-
Private endpoint:在你的 VNet 內配一個私有 IP 給儲存體,走 Private Link,需要 Private DNS zone 才能正確解析
- 防火牆設定要注意「Allow trusted Microsoft services」例外,很多 Azure 服務靠它才連得進來
-
實作 Lab
- 檢視兩把金鑰,執行一次金鑰輪替
- 產生一個 15 分鐘、唯讀的 service SAS,用瀏覽器測試,等它過期
- 建立 stored access policy,產生綁定該 policy 的 SAS,然後刪除 policy,驗證 SAS 立即失效
- 開啟儲存體防火牆,設成「只允許選取的網路」,加入你的公網 IP
- 建立 Private endpoint(延續到 Day 24 再深入)
-
今日心得
我要練習 SAS 我需要指派腳色給我自己帳號??
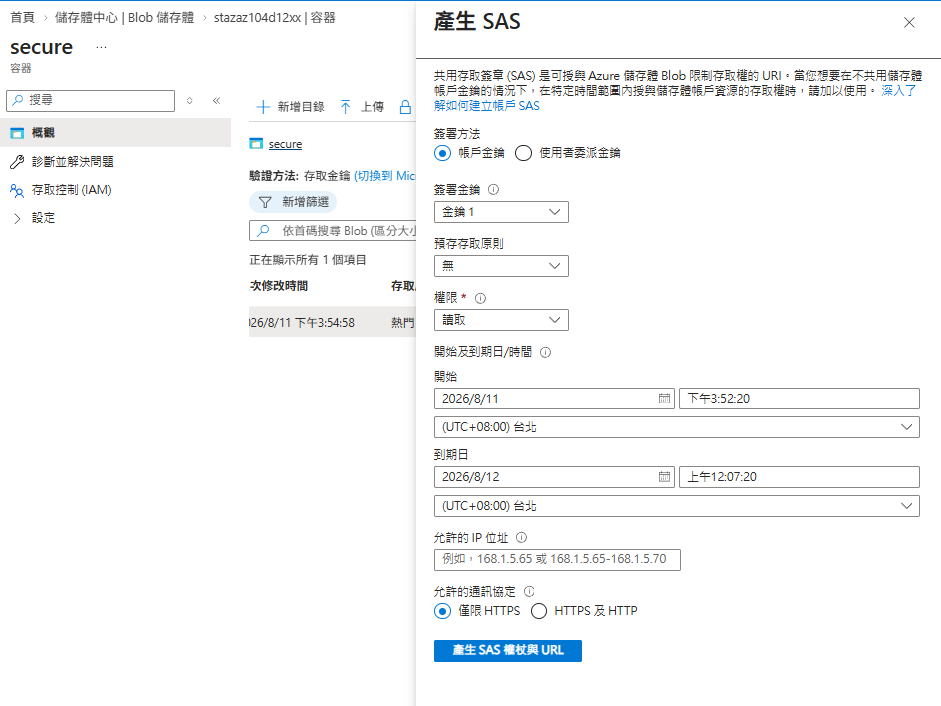
我還是搞不太懂為甚麼帳戶金鑰跟使用者委派金鑰鑰分這兩種?我只知道後者最多七天後過期,前者可以自定義時間
然後我真的不懂為甚麼要用 SAS
我還以為是什麼 CS 的腳色



 iThome鐵人賽
 看影片追技術