
歡迎來到鐵人賽的第 29 天!這趟長達一個月的網路封包奇幻旅程即將畫上句點。
在真實世界中,網路攻擊從來不會單一出現,駭客通常會使出「混合連續技」:先用 Nmap 掃描尋找破口,接著用洪水攻擊癱瘓防禦體系或製造雜訊,最後趁亂竊取明文資料。
今天,我們迎來這 30 天挑戰的「終極期末考」!我們要在虛擬機內一鍵生成這套混合惡意流量,然後運用前面 28 天學到的 Wireshark 技巧將它們一一揪出,並探討資安防禦的最核心觀念。
為了讓模擬更逼真,我們這次會先在背景架設一個臨時的 Python 網頁伺服器,確保傳輸資料時能夠順利完成 TCP 三方交握。
【實作練習】
lo (Loopback 網卡) 並開始擷取。python3 -m http.server 8080 &
sudo nmap -sS -p 80,8080 127.0.0.1 && sudo hping3 -S -p 80 -c 100 127.0.0.1 && curl -X POST -d "login=CTF{Always_Use_HTTPS}" http://127.0.0.1:8080/login
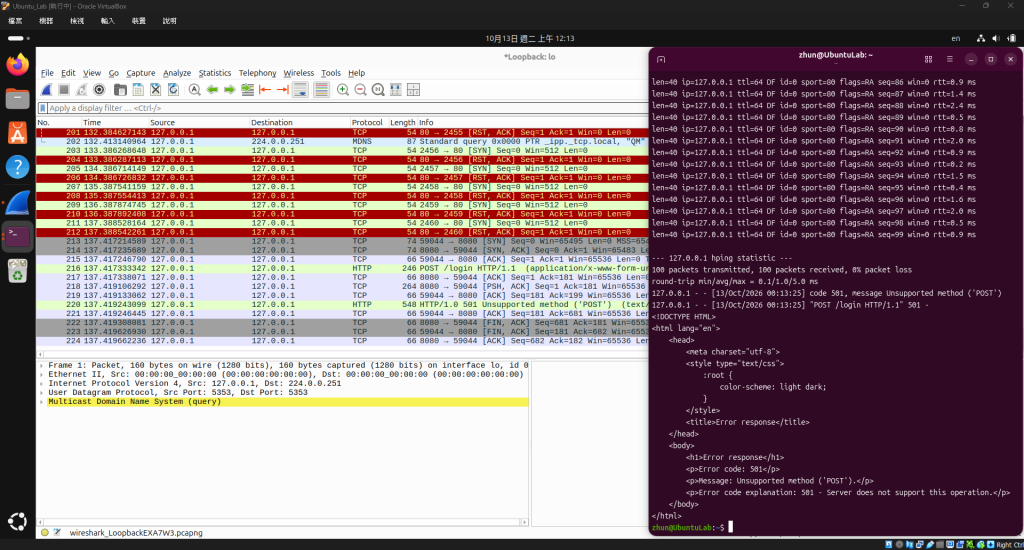
畫面解析:
終端機依序執行了隱蔽掃描、發送了 100 個 DDoS 封包,最後成功將包含密碼的 POST 表單送給了伺服器。此時你背後的 Wireshark 已經充滿了混雜著紅、黑、綠色的混亂封包,這就是資安鑑識人員在真實事件中會看到的災難現場。
面對海量雜訊,封包分析師的首要任務是先「過濾出攻擊的形狀」。我們將利用 Day 12 學過的 TCP 旗標過濾技巧,一眼看穿駭客的惡意意圖。
【實作練習】
在 Wireshark 上方的顯示過濾器輸入以下語法:
tcp.flags.syn == 1 and tcp.flags.ack == 0
按下 Enter 執行。
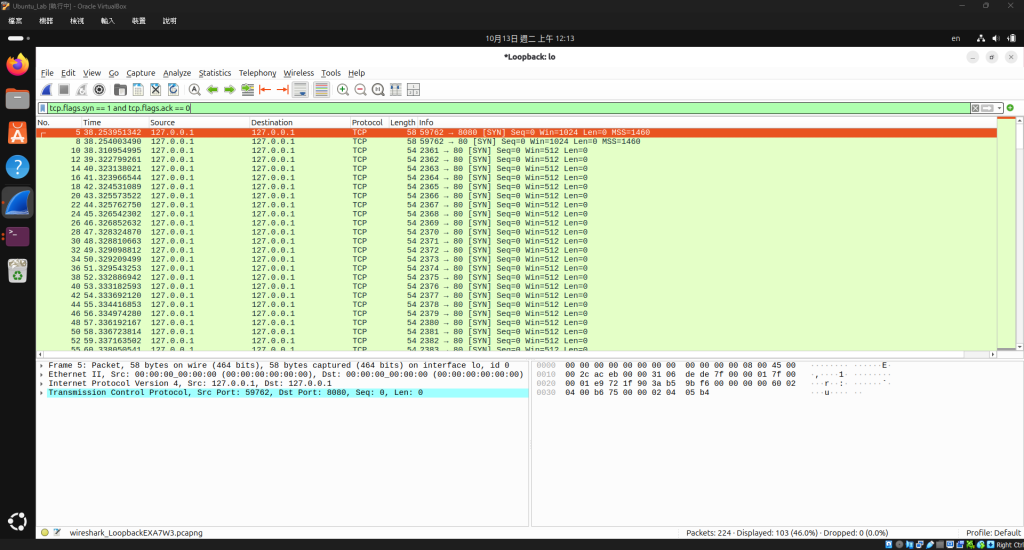
畫面解析與防禦觀念:
這個過濾器的意思是:「只顯示帶有 SYN 敲門標記,且沒有 ACK 標記的封包」。
套用後,畫面瞬間過濾出駭客瘋狂發送的探測與洪水封包。在企業的資安防禦 (Blue Team) 實務中,防火牆 (Firewall) 或入侵防禦系統 (IPS) 就是依靠這類底層特徵,偵測到短時間內出現異常大量的 [SYN] 請求時,自動將該來源 IP 封鎖。
攻擊者用洪水攻擊製造雜訊,真正的目的往往是為了掩護後續的資料外洩。我們改用 Day 27 學到的全域字串搜尋,直接刺穿駭客的掩護網!
【實作練習】
frame contains "CTF{"
HTML Form URL Encoded。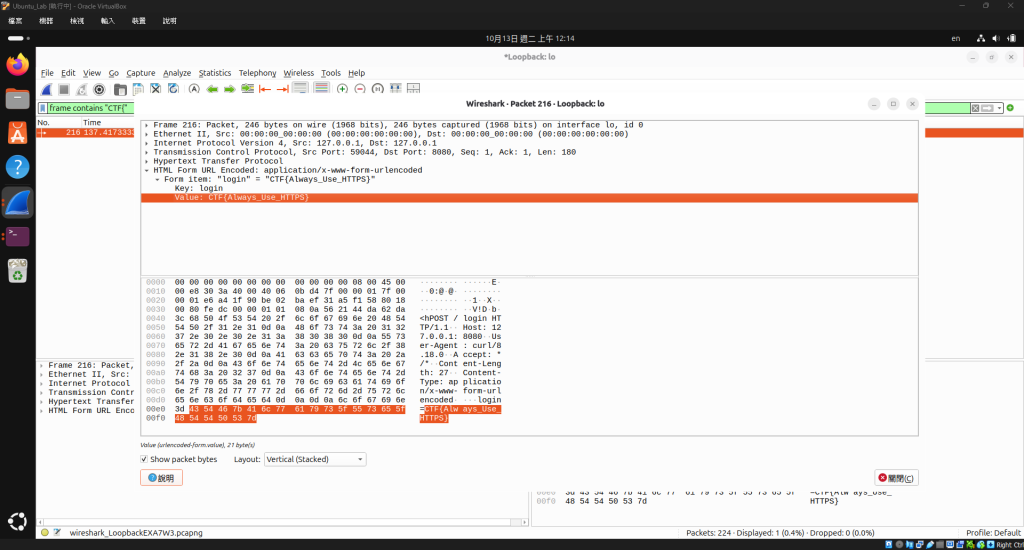
畫面解析與終極防禦觀念:
Wireshark 完美地將駭客竊取的機密用橘色反白標示出來。
仔細看這面 Flag 的內容:CTF{Always_Use_HTTPS}。這正是這張考卷要告訴我們的終極防禦觀念!
我們在這 29 天的實作中,能夠輕易攔截密碼、重組圖片、看見搜尋紀錄,全都是因為流量走的是**「明文未加密」**的 HTTP 或 FTP 協定。
如果在系統架構設計時,全面導入 HTTPS / TLS 加密通訊,那麼即使駭客成功側錄了網路流量,在 Wireshark 中看到的也只會是一堆毫無意義的亂碼,從根本上瓦解這類網路嗅探 (Sniffing) 的威脅。
今天我們將 30 天挑戰中學到的各種技巧融會貫通,親手還原並破解了一場真實的混合網路攻擊。從底層的 TCP 標頭分析,到應用層的字串過濾,你已經具備了扎實的封包鑑識基礎。
漫長的 30 天「鐵人賽」終於要迎來最終章了!
明天 [Day 30],我們將帶來:「完賽心得與資安學習藍圖:從 Wireshark 邁向專業資安人之路」。為這趟旅程做個完美的總結,我們明天見!


 iThome鐵人賽
 看影片追技術