
一、企業 PQC 升級評估---四大簡單步驟
1.步驟一:全面盤點(Inventory)—— 找出「用了什麼加密」
1-1.核心概念:因為無法保護看不見的東西,所以首要任務是列出企業內部的加密資產清單(CBOM)
1-2.重點作法:
1.掃描軟體與憑證:利用自動化工具或原始碼掃描(SCA),找出系統中使用的演算法(如 RSA、ECC、AES)與憑證
2.聚焦關鍵位置:優先找出對外的網頁伺服器(TLS)、遠端連線(SSH/VPN)、資料庫加密與數位簽章
2.步驟二:風險分級(Prioritize)—— 決定「誰先升級」
2-1.核心概念:不是所有系統都要立刻升級,因此需防範駭客現在把加密資料偷走,等未來量子電腦成熟後再解密的「先截獲、後解密」攻擊
2-2.重點作法:
1.高風險(優先處理):保存期限長、機密性高的資料(如研發機密、醫療記錄、長期財務數據、核心身分憑證PKI)
2.低風險(後續處理):短期或公開資訊、生命週期短的臨時Token
3.步驟三:評估與混合部署(Hybrid Approach)—— 採取「雙保險」
3-1.核心概念:直接全面換成純 PQC 風險太高,因此目前業界標準是採用「傳統加密 + PQC混合模式(Hybrid Mode)」
3-2.重點作法:例如在傳輸層(TLS)同時交涉傳統演算法(如 X25519)與後量子演算法(如 ML-KEM),確保「既防量子破解,又保有現有相容性」
4.步驟四:擬定藍圖與持續監控(Roadmap & Monitor)
重點作法:將 PQC 升級融入企業既有的 IT 改版或設備汰換週期中,不必盲目一次到位
二、簡單實作
輸入以下程式碼即可完成實作(需安裝pip)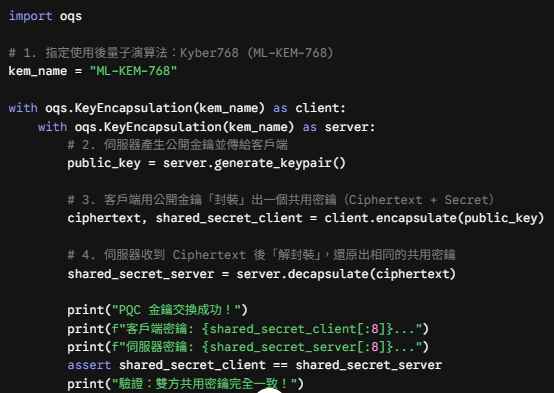

 coffee

 iThome鐵人賽
 看影片追技術