
Claude Duet 是一個會替你登入網站、寄信、付款的 AI 代理,安全邊界要畫在哪裡?官方把它拆成四道憑證防線,這四道防線的做法可以搬回自家專案;以下逐道拆開,最後收成三個可以直接照做的原則:密碼不進模型所在的機器、瀏覽器只認固定指令、不可放行的清單要寫死。
2026 年 10 月 21 日,Anthropic 開放 Claude Duet 的研究預覽,目前只對美國的 Pro 與 Max 訂閱者分批發出邀請,需要先加入候補名單。它和聊天框的差別在架構:雲端有自己的虛擬機器與瀏覽器,手機或電腦關機之後仍可繼續做事;每隔幾個小時檢查一次已連接的應用,而不是一直盯著;一次只在一條執行緒裡推進,可以打字也可以語音。
對寫程式的人來說,真正值得讀的不是它能做多少事,而是官方怎麼回答一個問題:一個會替你登入網站、寄信、付款的代理,安全邊界要畫在哪裡。官方的《Claude Duet Safety, Privacy, and Security》把答案拆成幾層,其中「憑證與瀏覽器隔離」那一節是整份文件裡最具體的工程設計;重點就放在這一層,再加上動作側的兩道門。
第一道,模型看不到憑證。 官方寫明,Duet 看不到密碼、瀏覽器 Cookie、已連接服務的登入權杖,這些內容也不會寫進記憶。這一條的意義是:即使模型被誘導,它手上也沒有可以直接拿去用的東西。
第二道,表單密碼用一次性金鑰加密。 網站要求輸入密碼時,是在 Claude 應用程式內的表單輸入;該表單用一次性金鑰加密,金鑰只存在於雲端那台安全瀏覽器機器上,而且只供這一次使用。
第三道,佔位符與代理注入。 在已連接的應用裡工作時,官方沿用 Claude Managed Agents 的設計:已連接服務的權杖不會進入模型所在的機器,模型看到的是佔位符;真正發出請求時,由模型機器之外的代理填入真值。
第四道,瀏覽器邊界用固定指令集。 瀏覽器跑在獨立的雲端虛擬機器;模型只能透過固定指令集驅動它——開啟頁面、點擊、輸入。網站的程式碼與 Cookie 不會回流,回傳的只有頁面文字與下載的檔案。這一條讓「代理能做的事」變成可列舉的清單,而不是「它有一個瀏覽器」。
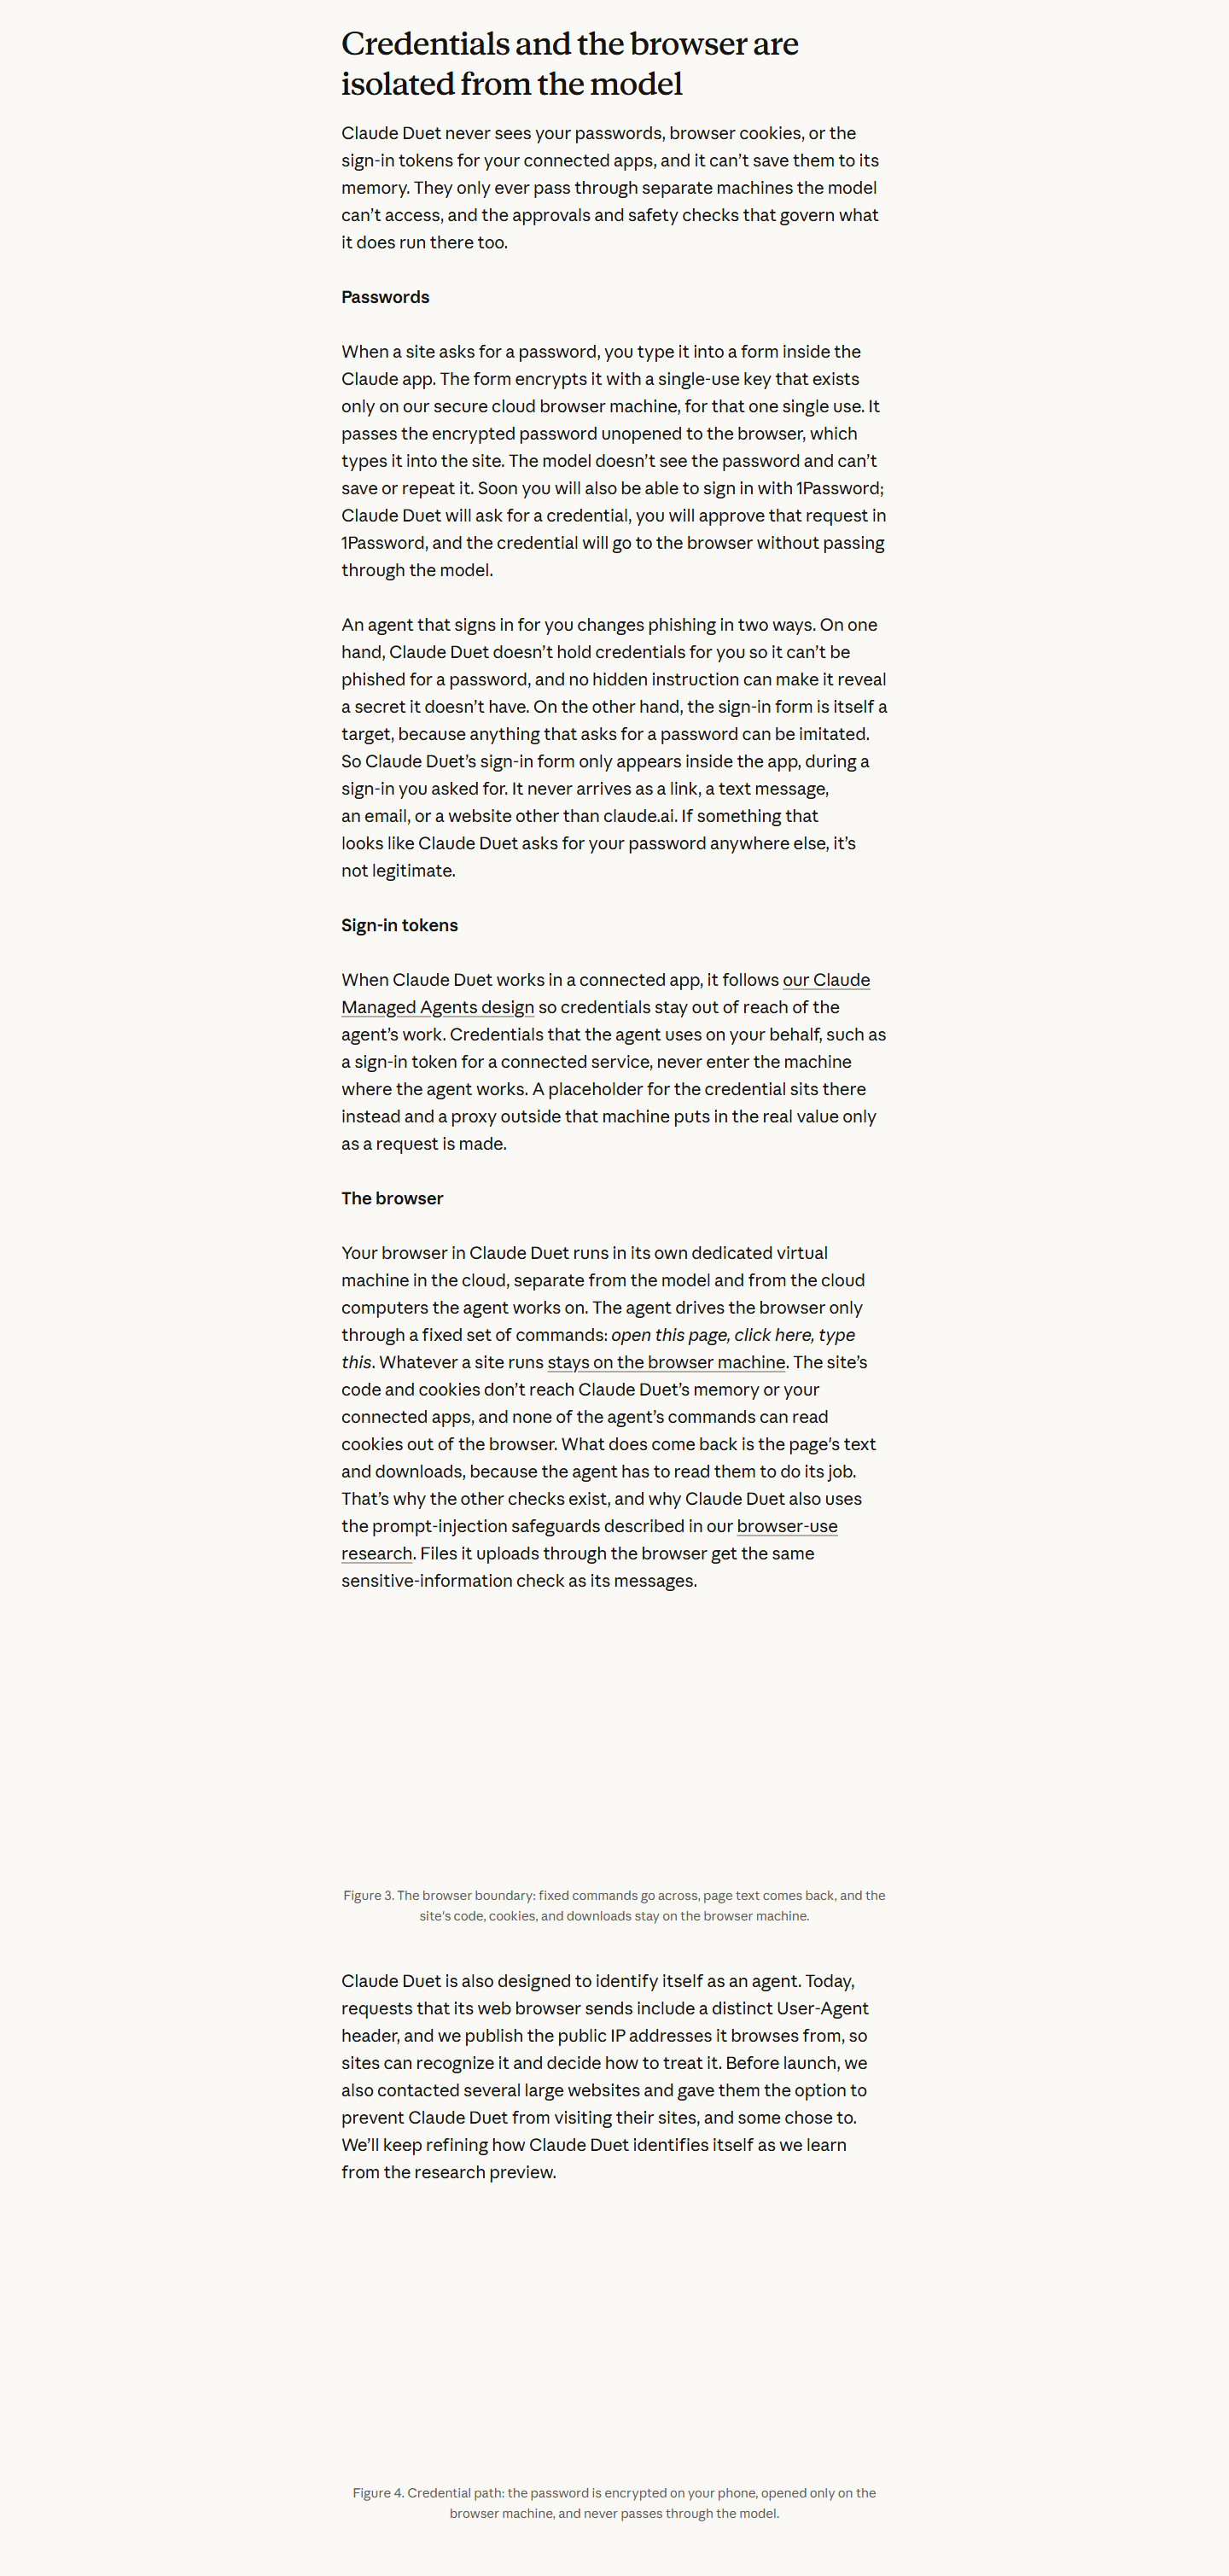
另一個容易被忽略的設計是:Duet 被設計成要表明自己是代理。它的瀏覽器請求帶獨立的 User-Agent,並公開所用的公網 IP;上線之前,官方也聯繫了部分大型網站,讓對方選擇要不要拒絕 Duet 的請求。對網站端來說,這是第一次可以明確把「代理流量」與「真人流量」分開處理。
隔離解決的是「它拿不到什麼」,接下來要解決「它拿得到、但該不該做」。
官方特別提到,他們花了許多時間校準 Duet 提問的頻率,理由是審批疲勞會讓人根本不看內容就直接通過;同時也承認這類保護偶爾會漏判或誤判,因此必須與審批門互相配合。
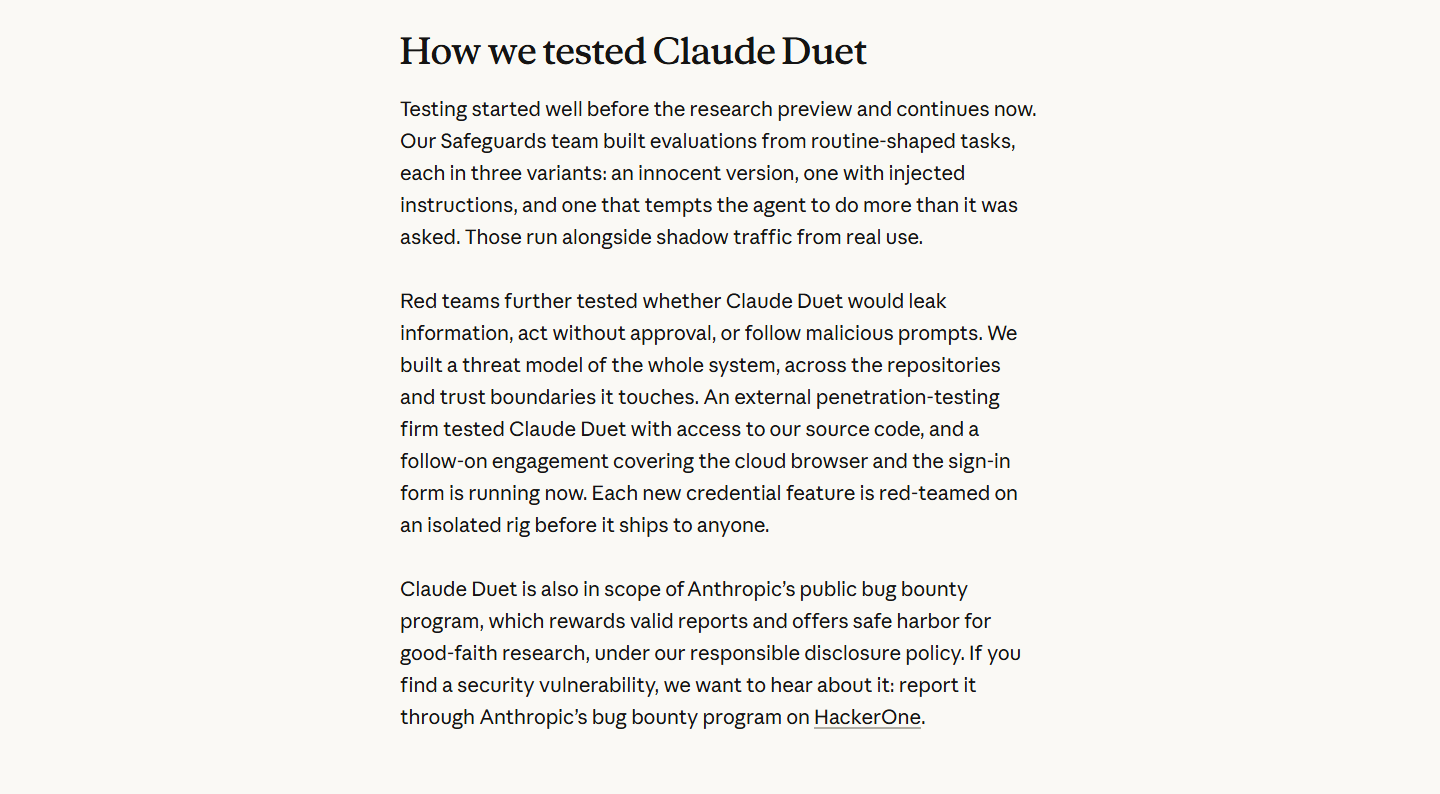
官方公開的測試手段包括:針對三種變體(正常、注入指令、誘導越權)的評測、影子流量、紅隊、威脅模型,以及外部滲透測試公司帶著原始碼進行的測試——針對雲端瀏覽器與登入表單的後續測試仍在進行中。此外,Duet 也在 Anthropic 公開漏洞賞金計畫的範圍內。
不能自己選模型,由 Duet 判斷一件事需要多少力氣;按固定間隔檢查,緊急的事可能落在兩次檢查之間;Slack 等連接器的功能仍受限,Microsoft 365 尚未支援;研究預覽期間只對美國地區開放,且暫不支援 Team 或 Enterprise 套餐。候補名單的信箱如果和 Claude 帳號註冊用的信箱不一致,權限會發不到——權限綁在你提供的那個信箱上。對台灣讀者來說,目前能做的仍然只有讀官方文件與等待開放。
以上內容整理自四份官方文件:產品頁《Claude Duet》、公告《Introducing Claude Duet》、安全說明《Claude Duet Safety, Privacy, and Security》,以及幫助中心《Get started with Claude Duet》。以下兩張截圖是 2026 年 10 月 26 日在這些頁面上實拍,分別對應安全說明頁的「憑證與瀏覽器隔離」與「我們如何測試」兩節。Duet 目前僅對美國 Pro 與 Max 使用者分批開放,這裡寫的是官方公開說法。
如果團隊同時要接多家模型,常見做法是在前面收一層網關,把各家 API 的差異擋在應用程式之外,例如 Crazyrouter 這類聚合服務;要用官方 API 直接接也可以,重點是把憑證與模型分艙的原則先定下來。

 17802032796

 iThome鐵人賽
 看影片追技術