
LayerX 資安研究團隊(現已加入Akamai)揭露一波惡意瀏覽器擴充功能攻擊活動。攻擊者透過近 30 款擴充功能,冒用華倫・巴菲特(Warren Buffett)、Andy Krieger、Thomas Bulkowski 等金融或加密貨幣領域知名投資人的身分,藉此詐騙加密貨幣投資人。
這些擴充功能雖然使用不同名稱、網域與開發者身分,宣稱彼此獨立,卻經常共用相同的底層基礎架構;部分擴充功能甚至連外觀都一模一樣。
技術調查發現,每款擴充功能都設有不同的執行流程:一般使用者與審查人員看到的是看似完全無害的功能;被鎖定的使用者則會被重新導向外部網站與網路釣魚頁面,目的是竊取財務資訊。
雖然原文調查時,約 30 款擴充功能的安裝次數合計僅數百次,但大量擴充功能同時運作,加上背後複雜的技術基礎架構,顯示這是一場經過縝密規劃、協同執行的加密貨幣詐騙行動。
如果你看到一款由華倫・巴菲特發布的瀏覽器擴充功能,你會安裝嗎?
許多人可能會。促使他們安裝的,不是對功能的理解,也不是仔細檢查過權限,更幾乎不可能是因為審查過原始碼,而是因為他們認得這個名字。
信任是人類做決策時最常依賴的捷徑之一,網路犯罪者深諳此道。多年來,攻擊者不斷冒充銀行、軟體廠商、加密貨幣公司與社群媒體平台。然而,在LayerX(現已加入 Akamai)揭露的這波攻擊中,威脅行為者換了一種做法:
他們冒充的是個人。
自 2026 年 3 月起,LayerX 資安研究人員辨識出一波涉及 30款瀏覽器擴充功能的攻擊活動。這些擴充功能自稱為生產力工具、隱私保護工具或加密貨幣相關服務。乍看之下彼此毫無關聯,卻有許多款具備同一個不尋常的特徵。
它們的發布者使用知名投資人、交易員、避險基金經理人及金融界人士的姓名,包括華倫・巴菲特、John Paulson、Andy Krieger 等。
必須澄清,這些人士與相關擴充功能毫無關係,他們的姓名只是遭到冒用。這些擴充功能得以用與金融名人相同的姓名上架,也凸顯Chrome線上應用程式商店生態系的一項現實:發布者名稱並未與其所宣稱的真實身分進行核實,因此威脅行為者能利用大眾熟悉的姓名建立信任。
不同品牌、發布者身分與網站的背後,其實是建立在共同框架上的同一套運作體系。這些擴充功能共用幾乎相同的程式碼、基礎架構、重新導向機制與反分析邏輯。
其中多款最終會將受害者導向加密貨幣錢包釣魚頁面,企圖竊取錢包復原助記詞。
釣魚頁面具有惡意,瀏覽器擴充功能本身也具有惡意。
不過,這波攻擊最值得關注的地方並非上述兩者,而是攻擊者主要兜售的其實是可信度,軟體只是載體。
多數惡意瀏覽器擴充功能會偽裝成使用者熟悉的產品,例如隱私工具、AI助理、加密貨幣錢包或生產力工具。
這波攻擊則採取另一種策略,利用冒用身分來營造可信度,而不只是模仿產品。
LayerX 研究人員在多款擴充功能中,觀察到發布者身分與投資、交易、避險基金及金融市場領域的知名人士相符。
這種策略表面上非常簡單。
使用者瀏覽擴充功能商店時,通常只能取得有限資訊。很少有人會檢查原始碼,多數人也不會詳細審查權限,往往在幾秒內就做出決定。
熟悉的發布者姓名會帶來安心感,受尊敬的姓名則會建立信任。這波攻擊的操作者似乎準確掌握了這一點:擴充功能成為投遞工具,發布者身分則成為誘餌。
然而,社交工程只是這套行動的一環。當 LayerX 研究人員深入檢視品牌與發布者名稱以外的資訊時,發現了更大規模的共同模式:21款看似無關的擴充功能,其實採用相同的底層框架。
名稱不同
網站不同
主題不同
程式碼卻幾乎完全相同
如此高度的重複使用,強烈顯示這些擴充功能是由同一方集中開發與營運,而非不同攻擊者碰巧採用相同的實作方式。
傳統網路釣魚透過冒充組織來騙取信任,這波攻擊則借用個人的聲望。
相較於偽造登入頁面或冒名電子郵件,這裡的欺騙早在受害者接觸惡意基礎架構之前就已發生。信任是在安裝擴充功能的當下建立的。
實際上,攻擊者把社交工程往攻擊鏈的前端推進了一步,讓擴充功能商店本身扮演釣魚頁面的角色。
雖然這些擴充功能看似互不相關,分析卻顯示,各樣本的執行流程高度一致。
安裝後,擴充功能會依序執行六個階段,如圖 1 所示。
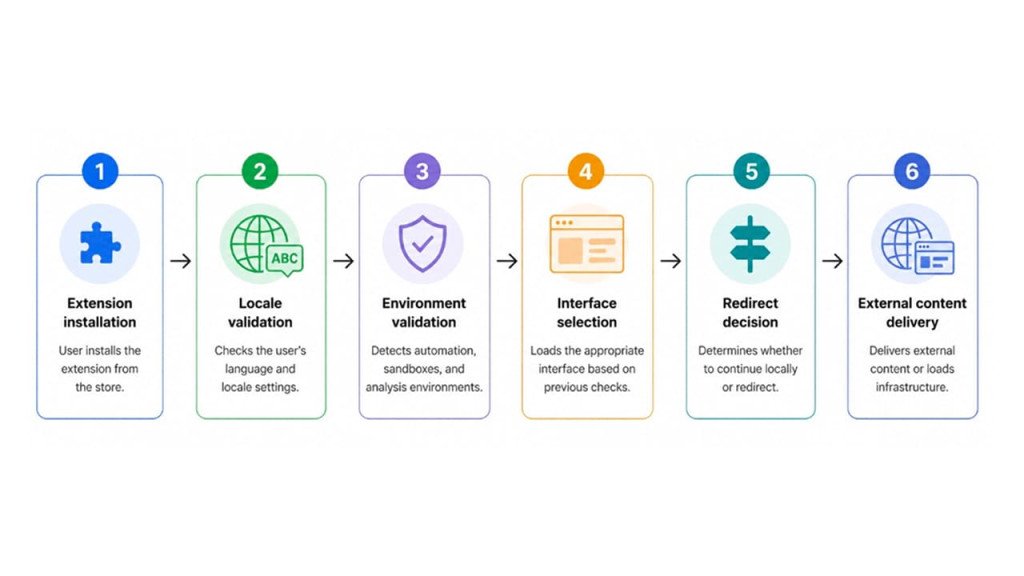
圖 1 擴充功能的執行流程
圖中文字:
①安裝擴充功能:使用者從商店安裝。
②驗證語言與地區:檢查使用者的語言及地區設定。
③驗證環境:偵測自動化、沙箱與分析環境。
④選擇介面:依前述檢查載入適當介面。
⑤決定重新導向:判斷留在本機執行或轉向其他位置。
⑥提供外部內容:提供外部內容或載入外部基礎架構。
即使品牌、發布者名稱與網站各不相同,底層邏輯仍幾乎一致。
研究中觀察到一項值得注意的機制:擴充功能會依據語言與地區設定調整行為。
擴充功能會檢查瀏覽器的語言設定,並依檢查結果動態改變執行方式。
使用英語環境的使用者會看到無害的儀表板或功能;使用非英語環境的使用者,則可能被重新導向外部基礎架構,如圖2 所示。
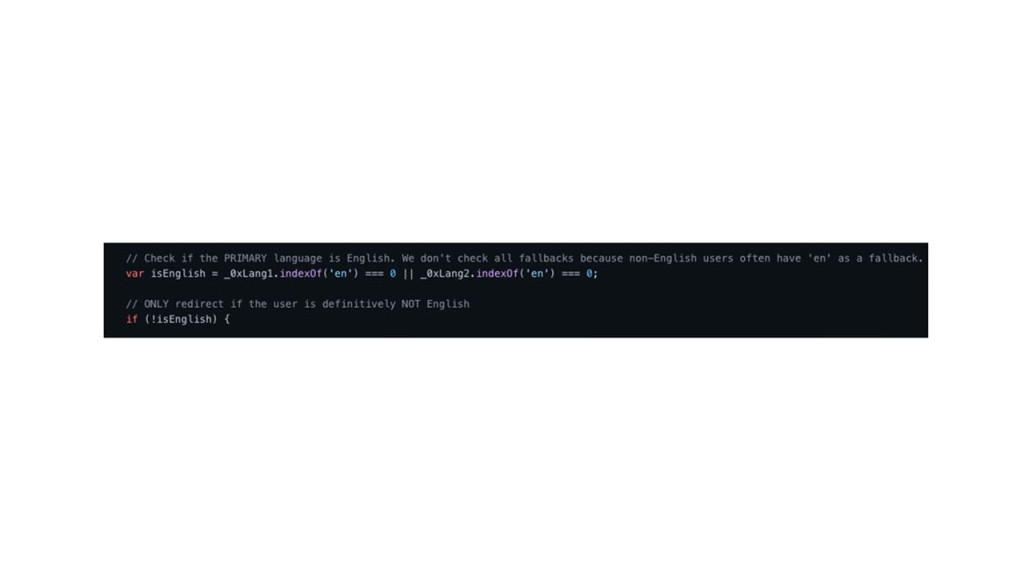
圖 2 語言與地區設定檢查
程式碼註解譯文:僅檢查主要語言是否為英語;不要逐一檢查備援語言,因為非英語使用者的備援語言也常包含en。只有在確認使用者不是英語環境時,才執行重新導向。
這種作法能為攻擊者帶來幾項優勢:
降低被研究人員發現的機會。
降低在商店審查期間遭到偵測的可能性。
選擇性鎖定受害者。
讓不同環境中的行為不一致;也就是同一款擴充功能在某個環境中看似完全無害,在另一個環境中卻可能表現截然不同。
在執行任何實質操作之前,擴充功能會先嘗試判斷自己是否正被監控或分析。
許多惡意瀏覽器擴充功能都面臨相同挑戰:必須通過商店的自動化審查、資安掃描工具,以及研究人員的分析。
這些樣本透過一系列輕量的反分析檢查來因應。
第一種偵測機制會檢查 JavaScript 的 navigator.webdriver 屬性。
當瀏覽器受到下列自動化框架或工具控制時,這個屬性通常會設為 true:
Selenium
Puppeteer
Playwright
ChromeDriver
許多資安沙箱與自動化審查環境都會暴露這個值,因此它成為常見的偵測依據。
擴充功能也會檢查螢幕尺寸。許多虛擬化或無頭瀏覽器環境會提供不合理的螢幕數值,或缺少完整的顯示資訊。一般使用者的系統通常會提供合理的解析度,例如 1920 × 1080。
若數值缺漏或異常,擴充功能就可能將該環境判定為可疑。
另一個驗證步驟會檢查 JavaScript 的 navigator.languages 屬性。
擴充功能預期取得的是包含資料的語言陣列。部分自動化框架、強化隱私保護的環境,以及分析沙箱,可能會回傳空白或缺漏的語言清單。在這種情況下,該環境可能被標記為非真人操作,如圖 3 所示。
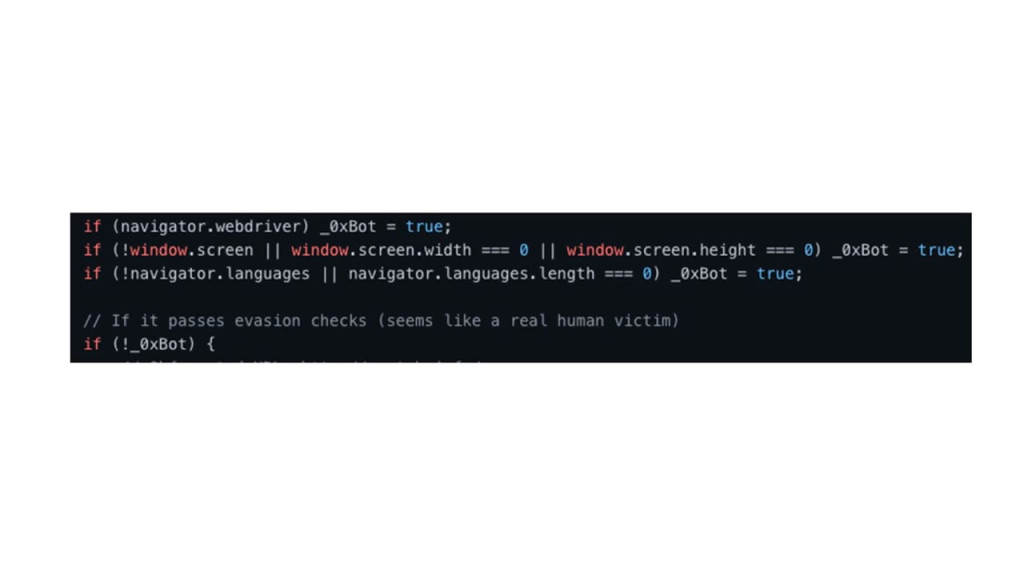
圖 3 自動化環境檢查
程式碼說明:檢查 navigator.webdriver、螢幕是否存在及其寬高是否為 0,以及 navigator.languages 是否存在或為空陣列;符合任一條件即標記為自動化環境。下方註解意為「若通過這些規避檢查,看起來像是真人受害者」,便繼續後續流程。
完成環境與語言地區設定驗證後,擴充功能會判斷是否執行重新導向。
部分樣本並未將目的地 URL 直接寫入原始碼,而是在執行時動態組合網址。
部分樣本刻意在執行時逐一組合目的地 URL 的字元。程式碼中不直接儲存完整網址,而是在重新導向前,將個別片段動態串接起來。
這項技術有幾個目的:
降低靜態分析時的可見性。
增加自動化偵測的難度。
隱藏目的地基礎架構。
增加建立偵測特徵碼的難度。
從惡意程式技術的角度來看,這種手法並不算特別複雜,但對於基本掃描機制仍然有效。
這波攻擊最值得注意的地方,不在於任何單一的規避技術,而在於這些技術如何相互配合。
如圖 4 所示,整體流程實際上讓同一款擴充功能呈現出兩種不同的運作樣貌。
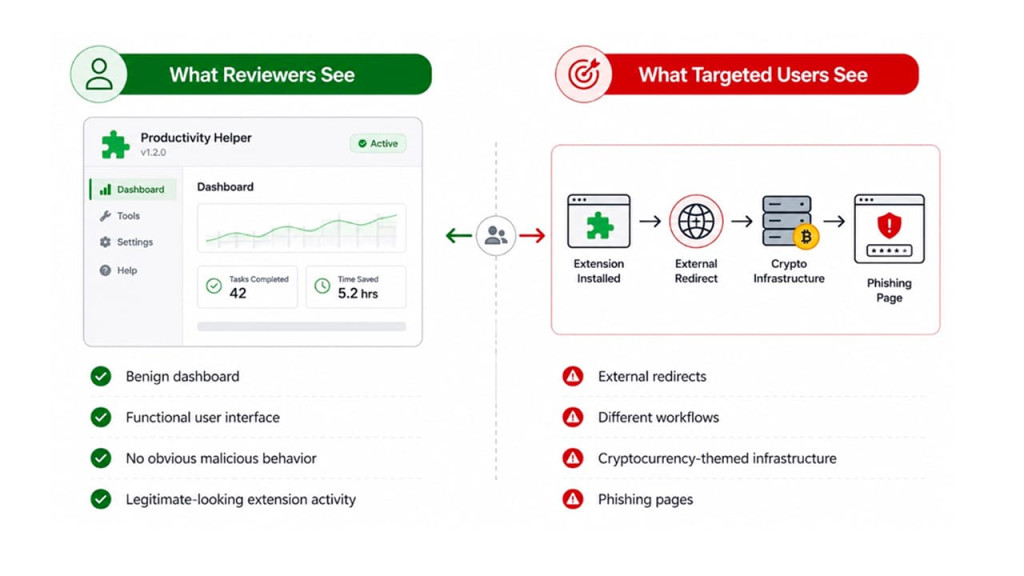
圖 4 看似正常的執行流程與惡意執行流程
圖中文字:審查人員看到的是無害的儀表板、可操作的使用者介面、沒有明顯惡意行為,以及看似正常的擴充功能活動。目標使用者則會經歷「安裝擴充功能 → 重新導向外部網站 → 加密貨幣相關基礎架構 → 釣魚頁面」,呈現不同的工作流程。
這種依條件分流行為的模式,在惡意瀏覽器擴充功能中愈來愈常見,也呼應過去惡意程式載入器與具備規避能力的端點威脅所採用的技術。
原始碼分析也揭露另一項不尋常的特徵。
數個樣本包含大量行內註解,詳細說明實作細節、執行流程與開發者意圖。這些註解的描述程度與篇幅,明顯超過一般威脅行為者工具中常見的情況。
部分樣本甚至為整個函式附上說明文字,其風格類似現代 AI 輔助開發平台與代理式程式開發工具常見的輸出。
雖然單憑程式碼風格不足以進行歸因,但這些樣本確實呈現出愈來愈常見於 AI 生成或 AI 輔助軟體開發的特徵。
無論操作者是否利用 AI 加快開發、產生制式功能程式碼,或協助建立擴充功能,最終結果都是一套能以相對低成本大量複製、修改及部署的框架。
諷刺的是,攻擊者可能連「自動化建立信任」的部分開發流程,也交由自動化工具完成。
網域註冊模式提供了更多證據,顯示不同擴充功能隸屬同一套運作體系。
各擴充功能所使用的網域,往往在該擴充功能上架瀏覽器商店前不久才完成註冊。LayerX 研究人員在多個網站上觀察到以下共通點,如圖 5 所示:
內容幾乎相同。
共用設計範本。
重複使用基礎架構。
聯絡資訊相互重疊。
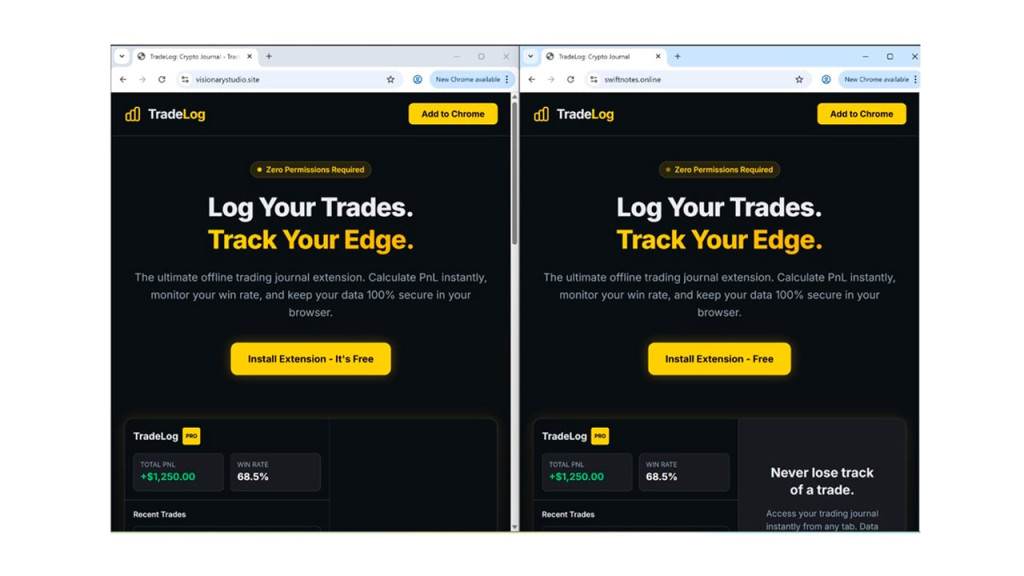
圖 5 被確認屬於這波攻擊活動的擴充功能網站截圖 兩個不同網域使用相同介面
畫面說明:左右網站分別使用 visionarystudio.site 與 swiftnotes.online,皆呈現 TradeLog 介面。主要文案為「記錄你的交易,追蹤你的優勢」,並提供免費安裝入口。
在數個案例中,某個網站列出的客服電子郵件地址,實際上指向另一款號稱毫無關聯的擴充功能所使用的基礎架構,如圖
6 所示。這些交集強烈顯示,它們由同一方持有並集中營運。
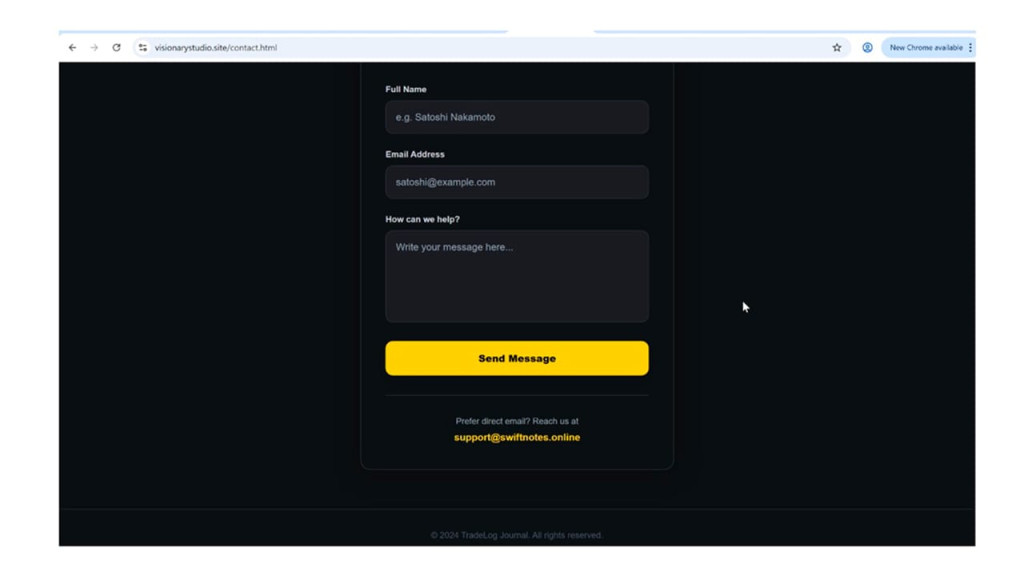
圖 6 網站網域與客服電子郵件網域不一致
畫面說明:瀏覽器網址為 visionarystudio.site/contact.html,客服聯絡信箱卻是
support@swiftnotes.online。表單欄位依序為姓名、電子郵件地址及需求說明,下方為「傳送訊息」按鈕。
值得注意的是,即使許多擴充功能已遭下架,原文調查時仍有大量相關基礎架構持續運作。這表示操作者可能仍能沿用既有後端資源,迅速以新的擴充功能身分重新上架。
LayerX研究人員分析重新導向基礎架構時,也觀察到數個網域會將使用者導向加密貨幣錢包釣魚頁面。
受害者會被要求以「錢包驗證」或「帳戶復原」為由輸入復原助記詞。一旦送出,攻擊者就能取得對應錢包的完整控制權。
這些釣魚目的地看來只是其中一種獲利途徑,並非這波攻擊最具代表性的特徵。更重要的發現是框架本身:這是一個可重複使用的生態系,能藉由偽造發布者身分建立信任、選擇性重新導向使用者,並在安裝後提供由攻擊者控制的內容。
換言之,這套基礎架構看來是為了長期運作而設計,即使個別擴充功能、網域或釣魚頁面失效,整體仍可持續運轉。
這次調查中發現的加密貨幣釣魚頁面,並不是這波攻擊特別之處。錢包釣魚基礎架構幾乎每天都會出現;真正值得關注的是攻擊者吸引受害者的方式。
操作者利用知名公眾人物的聲望,在安裝當下營造合法可信的印象,而非僅僅冒充軟體廠商、金融機構或加密貨幣服務。
華倫・巴菲特從未發布過這些擴充功能,John Paulson 也沒有。但他們的名字確實幫助這些擴充功能擴散。
這波攻擊提醒我們,使用者很少直接評估軟體本身。更多時候,他們評估的是軟體周遭那些看似可信的線索。
瀏覽器擴充功能持續取得對敏感工作流程、身分驗證工作階段與組織資料的存取權。隨著存取範圍擴大,攻擊者愈來愈常把目標放在使用者按下「安裝」之前的既定認知,同時也持續針對技術控制措施發動攻擊。
有時候,最脆弱的環節並非瀏覽器,而是我們腦中那個直覺捷徑:「我聽過這個名字,應該是真的。」
下表保留原始擴充功能名稱、ID 與發布者名稱。發布者欄是樣本宣稱的身分,不表示相關人士或品牌確實發布了這些擴充功能。安裝次數為原文所列數值。
| 擴充功能 ID | 擴充功能名稱 | 安裝次數 | 發布者名稱 | 冒用人物的身分背景 |
|---|---|---|---|---|
| mgbkajajjhgmhchoajmomhcdmlndkofc | Crypto Dashboard & Calculator | 13 | Thomas Bulkowski | 技術分析研究者與圖表型態權威 |
| dmnhoegpldfpfmfoignpmapmbffgkalj | SwiftNote | 6 | Warren Buffet | 價值投資先驅 |
| bdfeblcackbiefgceemmcklcgjmmemal | PrivacyMode for Crypto | 25 | Rabby Wallet | — |
| ejbieagijpeanlkmjlpdbincpoecfifo | Zynapse | 6 | frank zappa | 音樂家、作曲家與創意創新者 |
| fcnpdjodobbplilcehceeiihdbkaohhp | Z-Toolbox | 0 | Mike Novogratz | 總體經濟投資人與加密貨幣先驅 |
| dpohdmekaccegbjbfgnpidkhcmcakhkb | WorkFlow OmniPad | 0 | Thomas Bulkowski | 技術分析研究者與圖表型態權威 |
| mmbpjfigdeidddpkhpgbpoafiaefbkha | MetaMask Extension | 279 | Consensys Software Inc. | — |
| ellfpjminfaokagphnohegiifhlccbkm | OmniTool Pro | 8 | Mike Novogratz | 總體經濟投資人與加密貨幣先驅 |
| lkgmpcehbonlcpoemnakmamjfpfdakfa | GhostPad | 6 | Peter Lync | 傳奇基金經理人與成長型投資專家 |
| gdfamnmplbehddebboejkohaognhphnd | crypto privacy mode | 18 | Phantom Wallet | — |
| jodgpofgbnifpjpikmagibgcfiipkgkb | NexusFlow Sidebar | 6 | Warren Buffet | 價值投資先驅 |
| comglfkbkcippbiheejbaimphjngliab | OmniFlow Pro | 3 | Bill Lipschutz | 外匯交易傳奇人物 |
| pfgpfmdiepmhhhkpnciogjhccppbcfhk | OmniFlow Sidebar | 6 | frank zappa | 音樂家、作曲家與創意創新者 |
| ochcpafcpkkocmlegiiaikfekjngjbif | NovaClip: Productivity Workspace | 2 | Warren Buffet | 價值投資先驅 |
| cpaldpbeoonkiloiilchpeecafcjooad | OmniPass: Secure Generator | 0 | Warren Buffet | 價值投資先驅 |
| pdbkpnbkalelbdngijdaejgapfeciahc | TaskMaster: Smart Todo | 8 | carol harmer | 技術分析師與專業交易員 |
| doholgnkopeogjamiklibcmbofnhckdm | TradeLog: Crypto Journal | 0 | Thomas Bulkowski | 技術分析研究者與圖表型態權威 |
| jiopaphnoebconjcblfkljoedjlplhbd | TradeLog Pro: Crypto Tracker | 6 | Andy Krieger | 傳奇貨幣交易員 |
| amfamndhbbiaafhpclielacfailgflbi | CryptoTab - Pro Dashboard | 0 | Austin Netzley | 選擇權交易員與市場教育者 |
| ibhbpdmaejlapiadekfdmlklaojbkemb | Trust-Wallet: Secure Notes & Timer | 148 | John Paulson | 避險基金經理人與事件驅動型投資人 |
| pfonmpmfmkbamnpckphpghoagglnenad | Safepal-Wallet: Secure Notes & Timer | 6 | Steven Cohen | 避險基金經理人與市場策略師 |
| cealpkapgiobhiafgnmgjkaeifcleabm | Focus Time Tracker | 38 | danielshubner1987@gmail.com | — |
| bhfnifoebenbpbnlmaddnkniocoaagfg | Trust-Wallet: Secure Notes & Timer | 17 | Trust-Wallet | — |
| mbmcpcnfbpcmlcbankfgnecmmhjkeapb | imToken: Secure Local Toolkit | 8 | Marco Stubnere | — |
| elfbigacoidmjleehfjhgkahdndopcfj | Trust-Wallet: Secure Notes & Timer | 22 | josephlubinee@gmail.com | (Joseph Libun)加拿大裔美國企業家、以太坊共同創辦人之一 |
| gijdlcgcmadappinmgdgiihiepcgboaf | Trust-Wallet: Secure Notes & Timer | 7 | nm666157@gmail.com | — |
| dkkiccfndjjicfhjaoeeeiobbibnidmg | TimeForge | 44 | daniel schneider | SPX Capital 創辦人 |
| epkgheklficclfoflikjbhcfdfgccoab | Trust PDF Swift - Convert & Edit | 5 | Raul Whitworth | — |
| idfihpinagmbpjoonfkekcnflihfibeg | Secure Password Generator Pro | 21 | kazol0079 | — |
| iddfomgididbjilmmhannjkklpocjbdd | Trust-Wallet: Crypto & Bitcoin | 42 | Software INC | — |
| dbencngeccmgjbindcldfpcmlckkpnlc | DeFi Asset Manager Pro | 3 | Trust-Wallet | — |
| hiomcdgildjfmbabbiofclfechnfmlmn | Text Case Converter Pro | 17 | The Wallet Inc | — |
| 指標 | 指標 |
|---|---|
| z-toolbox.online | swiftnote.online |
| swiftnotes.online | swiftnotespro.online |
| visionarystudio.site | ghostpad.site |
| chromerabbypro.com | crytab.info |
| timeanddate.homes | novahomesiu.site |
| aikuiachuhai.site | extensionwebchrome.space |
| webwextension.store | focustimetracker.blogspot.com |
| airdrop.investments | imtokensecurelocaltoolkit.blogspot.com |
| ctrackerpro.sbs | tru.airdrop.investments |
| timeforge-concentration.blogspot.com | trustpdfswift.blogspot.com |
| generpassword.com | tworkai.com |
| defassetmanagerpro.store | marlist.online |
| 戰術 | 技術 |
|---|---|
| 執行 | LX4.004 — 惡意 URL |
| 執行 | LX4.005 — 建立分頁 |
| 規避防禦 | LX7.003(T1140)— 程式碼混淆與去混淆 |
| 規避防禦 | LX7.011(T1036)— 偽裝 |
| 規避防禦 | LX7.020(T1497)— 規避虛擬化與沙箱環境 |
| 探索 | LX9.003(T1082)— 系統資訊探索 |
資安專業人員、企業防禦團隊與瀏覽器開發者應採取下列措施:
稽核受管理環境中的擴充功能,特別留意未依政策控管安裝的項目。
採用執行階段監控,關注擴充功能安裝後的行為,而非僅依賴商店審核。
部署以行為為基礎的擴充功能監控技術,偵測未經授權的網路活動,或可疑的文件物件模型(Document
Object Model,DOM)操作。
強化執行階段監控與政策執行,除了安裝時的審查,也應偵測由後端基礎架構所驅動的安裝後行為變化。
原文連結 Crypto Scam Extensions Masquerade as High-ProfileInvestors

 Akamai

 iThome鐵人賽
 看影片追技術