
一個對外資安信箱典型的一天,大概長這樣。
早上打開,二十七封新信。
十二封是自動掃描器的報告,全部指向同一個 SSL 設定。四封說「我發現貴公司網站有嚴重漏洞,請問賞金怎麼領」,附的截圖是缺少某個 HTTP 標頭。三封釣魚信。兩封客戶寄來的資安問卷。一封人資的履歷,寄錯地方。
還有一封,是某個研究人員寫的,講某型號的韌體在特定條件下可以繞過驗證,而且他附了一段可以跑的程式碼。
那一封,是這二十七封裡唯一有法定時限的。
昨天幕二結束在「先有名字,再談人數」。但人到位不等於流程會動。撤退回來的部隊要重新編成防線,接下來六天講的就是這件事。
問題不在信箱,在於三件事被等同了
多數公司的對外資安信箱同時承接三種東西: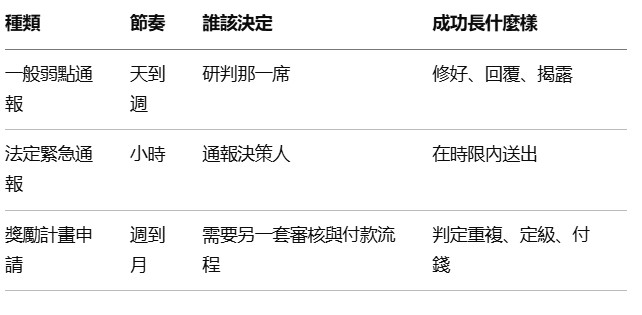
三種東西的節奏差了兩個數量級,決策人不同,成功標準也不同。倒進同一個隊列,它們會互相拖累。
廚房裡有一條類似的規矩:食材清洗、器具清洗、洗手,衛生法規要求分開水槽。理由不在講究,在於交叉污染,而且事後查不出來是哪一步出的問題。
混在一起的三個代價
**第一,稀釋。**真的案件被埋在雜訊裡。這件事很好懂,但它其實是三個代價裡最輕的一個。
**第二,時鐘污染。**這一點比較少人講,但它直接連到法遵。
CRA 的時鐘從公司「知悉」起算。如果你的對外信箱每天進來幾十封信,而你沒有辦法分清楚哪一封構成知悉、哪一封不構成,那麼將來要證明「我們是在某月某日某時知悉的」就會變得非常困難。
**你需要的不只是一個能收信的信箱,是一個能說清楚每一封信何時進來、被誰看到、判定為哪一類的紀錄。**沒有這層紀錄,時間點就變成各說各話。
**第三,疲勞。**看了三個月都是掃描器噪音,第一封真的來的時候會被當成噪音。這是人的機制,不是態度問題,而且它發生在你完全沒有察覺的情況下。
為什麼「請客服代收」是最糟的那個解
這是最常見的過渡方案,也是最危險的。
客服的績效指標是回覆速度與滿意度。資安通報的績效指標是判斷正確與時限內送出。把兩套指標放在同一個人身上,他會選擇對自己考績有利的那一套:快速、禮貌地回覆「已收到,我們會轉交相關單位處理」,然後案件消失在「轉交」這兩個字裡面。
這件事跟客服的能力或態度無關,是制度設計把人放在了矛盾的位置。任何一個設計,只要它逼員工在自己的 KPI 跟公司的法定義務之間二選一,那個設計就是壞的。
三個月後的樣子
不處理的話,會依序長出三種形態。
**總機化。**大家發現這個信箱有人看,於是什麼都往這裡丟:客戶問卷、合約條款、內部同事的資安問題、廠商推銷。
**垃圾場化。**信件量超過處理量,於是開始積壓。積壓之後沒有人敢清,因為誰知道裡面有沒有一封是真的。
**影子流程。**這一個最危險。研究人員發現這個信箱沒有回應,於是改走別的路:找工程師的個人社群帳號、寄到業務窗口、或者乾脆直接公開。
第三種形態的代價很具體:**你失去了對「知悉」時間點的控制權。**別人在什麼時候、用什麼方式讓你知悉,變成不是你能決定的事。而 CRA 的時鐘,就是從那一刻開始跑。
交付物:案件類型盤點
在改流程之前,先花一小時做這件事。翻過去一個月的信件,逐封歸類。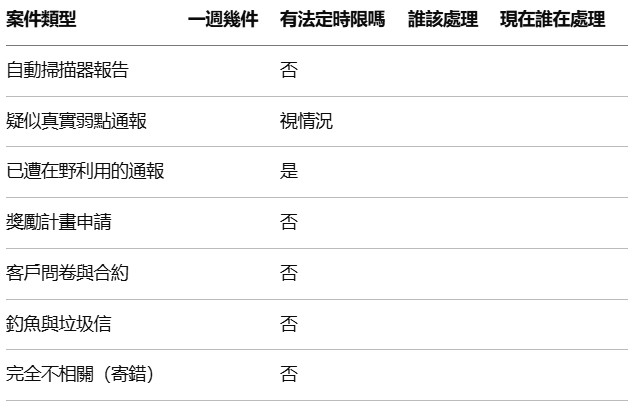
三個提醒。
**第一,填完之後把「有法定時限」那兩列圈起來。**那是你唯一需要立刻建流程的東西,其餘的可以慢慢來。多數團隊卡住的原因是想一次把七種都做好。
**第二,「現在誰在處理」出現空白或問號的列最值得注意。**空白代表這類案件目前是靠某個人的責任感在撐,而責任感不會出現在流程圖上,也不會在他休假的時候上班。
**第三,數量欄請用實際數字,不要用感覺。**這張表的說服力全部來自那幾個數字。「掃描器報告一週四十件、真實通報一週零到一件」這種對比,比任何形容詞都有力,而且它會直接告訴你自動化該從哪裡下手。
明天 Day 14:入口統一,隊列分開
對外只給一個地址,對內走三條軌道。Security.txt 與協調揭露政策怎麼無痛建起來,以及為什麼獎勵計畫在現階段不該開。附一張三軌分流架構圖。
順便問一句。你們的對外資安信箱:
最近一個月,真實的弱點通報佔多少?
(a)超過一半 (b)一到五成 (c)不到一成 (d)沒有對外資安信箱
留個字母就好,不用打長篇。(d)其實比(c)好處理,因為你可以直接照著設計,不用先拆掉舊的。
這系列每天更新,覺得有用的話訂閱一下,我盡量不寫廢話。
參考:Regulation (EU) 2024/2847 第 14 條與 Annex I Part II(5)(6);案件分類與三種形態為個人整理,非法規明文。


好奇有沒有一般弱點通報、法定緊急通報、獎勵計畫申請這三種快速區分的方式,並且研判真偽
有一些判定的標準 但是界線沒有那麼清晰, 真偽的判定倒是比較直覺, 真通報:內容會包含明確的 弱點細節 (PoC)、受影響的 URL 或系統範圍及驗證環境。態度專業、客觀,並給予合理的修補時間。
偽通報(恐嚇/詐騙):語氣通常帶有強烈的威脅性(例如:「不立刻回應將起訴貴司」、「24小時內將公開資料」)。內容含糊其詞,只說「我們掌握了你們的漏洞/資料」,卻拿不出具體證據,並引導你點擊惡意連結或下載附件。

 iThome鐵人賽
 看影片追技術