
| 階段 | 涵蓋天數 | 核心學習主題 | 關鍵指令 / 工具 |
|---|---|---|---|
| 第一週:基礎與系統控管 | Day 1–7 | 終端機操作、檔案與目錄管理、文本編輯、權限控管(chmod/chown)、使用者管理、Apt 套件安裝與 Bash 環境設定。 | ls, cd, mkdir, nano, chmod, chown, useradd, apt, alias |
| 第二週:進階維運與安全 | Day 8–13 | Process 進程管理、Systemd 服務監控、CPU/RAM/Disk 資源健檢、Log 日誌排查、UFW 防火牆控管、Nginx 反向代理(Reverse Proxy)。 | ps aux, top, systemctl, free -h, df -h, tail -f, ufw, proxy_pass |
Day 1 - 終端機與目錄導航:pwd(確認當前路徑)、ls -la(查看詳細與隱藏檔案)、cd(切換目錄)。
Day 2 - 檔案與目錄實作:mkdir(建立目錄)、touch(新建空檔)、cp(複製)、mv(移動或重命名)、rm -rf(刪除)。
Day 3 - 文本查看與編輯:nano(文字編輯器)、cat(印出全文)、less(分頁閱讀)、head 與 tail(檢視前後幾行)。
Day 4 - 檔案權限控管:chmod(修改讀 r 寫 w 執行 x 權限,如 755 / 644)、chown(變更檔案擁有者與群組)。
Day 5 - 帳號與權限管理:useradd(新增使用者)、usermod(調整群組)、sudo(提權執行管理員指令)。
Day 6 - Apt 套件管理:sudo apt update(更新套件清單索引)、sudo apt install(安裝工具,如 curl、nginx)。
Day 7 - 環境變數與 Shell 設定:export(設定環境變數)、echo $PATH(查看執行路徑)、編輯 ~/.bashrc 設定指令別名(alias)。
Day 8 - Process 監控與管理:使用 ps aux、top、htop 查看系統進程,並用 kill / killall 刪除異常程式。
Day 9 - Systemd 服務管理:使用 systemctl 控管服務狀態(start、stop、restart、status、enable)。
Day 10 - 資源健檢 (CPU / RAM / Disk):使用 free -h 查記憶體、df -h 查硬碟空間、uptime 查看系統負載。
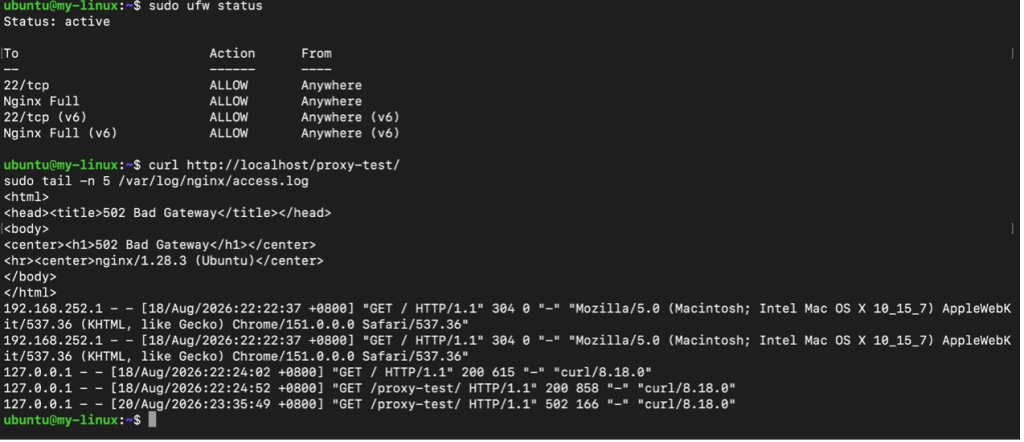
Day 11 - 日誌分析 (Log Analysis):使用 tail -f 即時追蹤 /var/log/nginx/access.log,並用 grep 過濾關鍵字。
Day 12 - UFW 防火牆:設定通訊埠放行規則(如 allow 22/tcp、allow 'Nginx Full')並安全啟用防火牆。
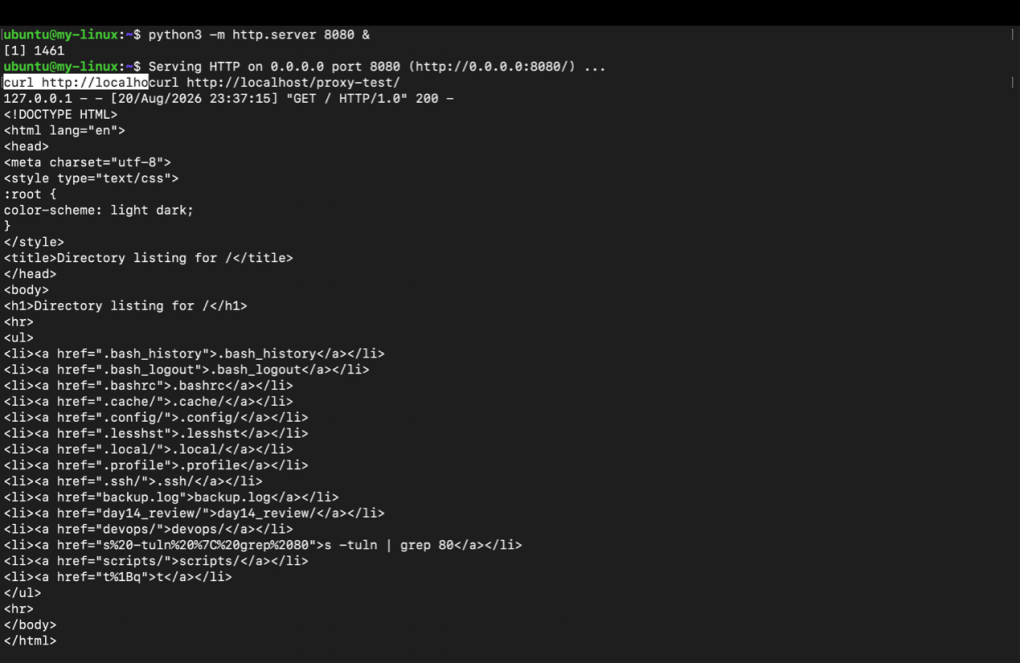
Day 13 - Nginx Reverse Proxy:設定 proxy_pass 將前端 80 Port 的流量安全轉發至後端 8080 服務。
實作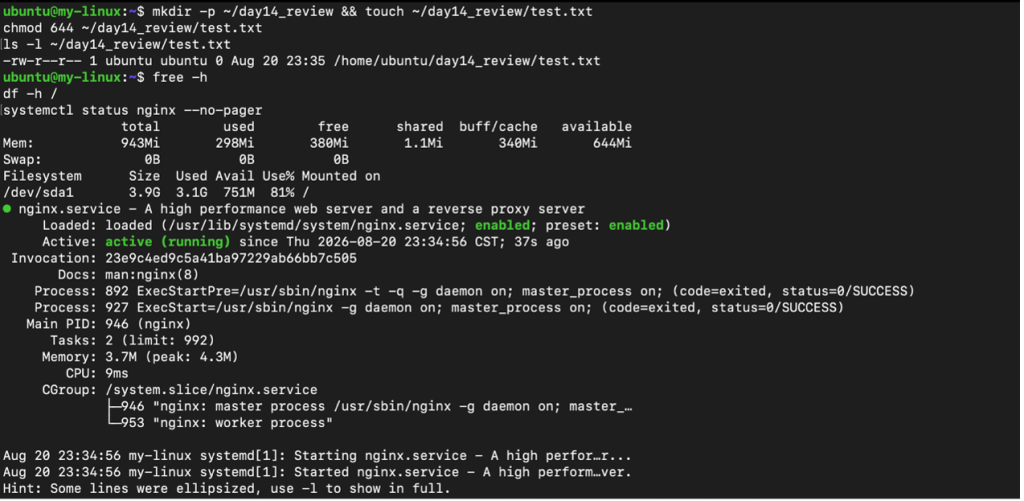


 iThome鐵人賽
 看影片追技術