iT邦幫忙

2026 iThome 鐵人賽

DAY 2
0

在關掉值班手機後,小智拿出筆電,開始熟稔的連上SSL VPN,並打算透過其連線,跳到IDC的監控主機,看整個網路系統狀況

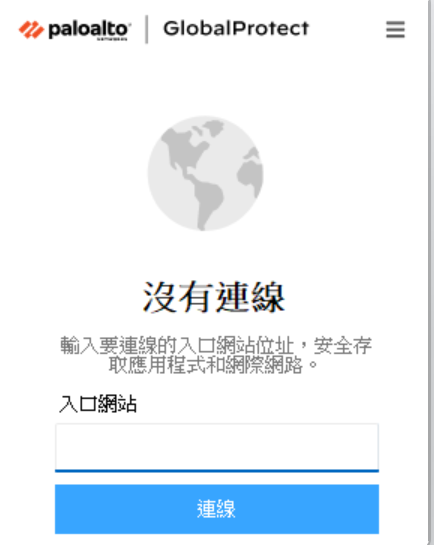
圖一 在空白處輸入SSL VPN主機外部IP
https://ithelp.ithome.com.tw/upload/images/20260916/20046025UOwGhzYgTF.png
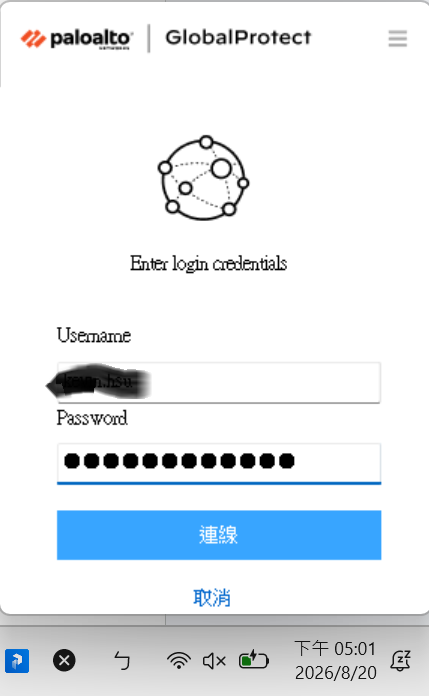
圖二 在空白處輸入登入帳密,通常會綁Aactive directory的帳密
https://ithelp.ithome.com.tw/upload/images/20260916/200460259XZy5v1Tck.png
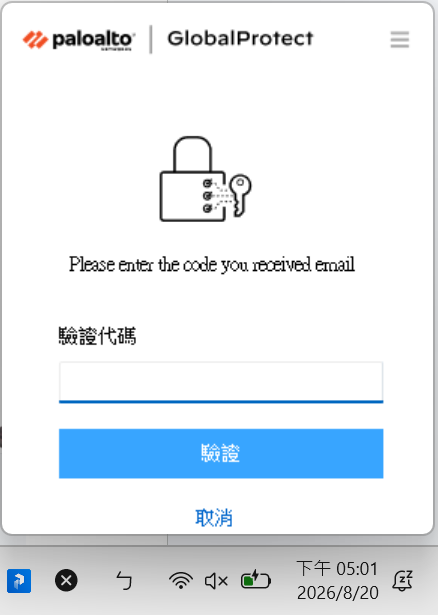
圖三 因有多因子驗證機制,需再輸入由Radius主機派送到mail的OTP
https://ithelp.ithome.com.tw/upload/images/20260916/20046025oH7o5vUH1K.png
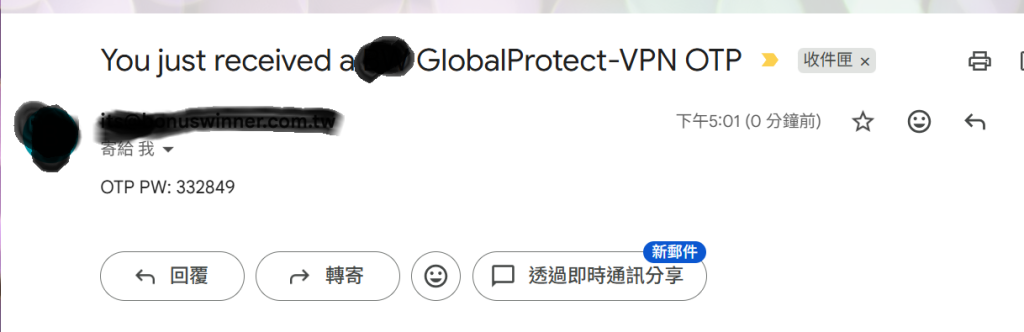
圖四 Mail收到OTP
https://ithelp.ithome.com.tw/upload/images/20260916/200460255AHSyrgDBw.png
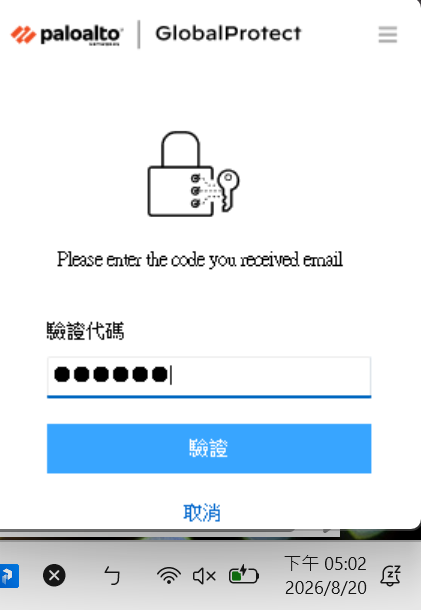
圖五 輸入OTP,並開始連線
https://ithelp.ithome.com.tw/upload/images/20260916/20046025L9OJCIIuWn.png
圖六 SSL VPN連線成功
https://ithelp.ithome.com.tw/upload/images/20260916/20046025QidxGYzITA.png

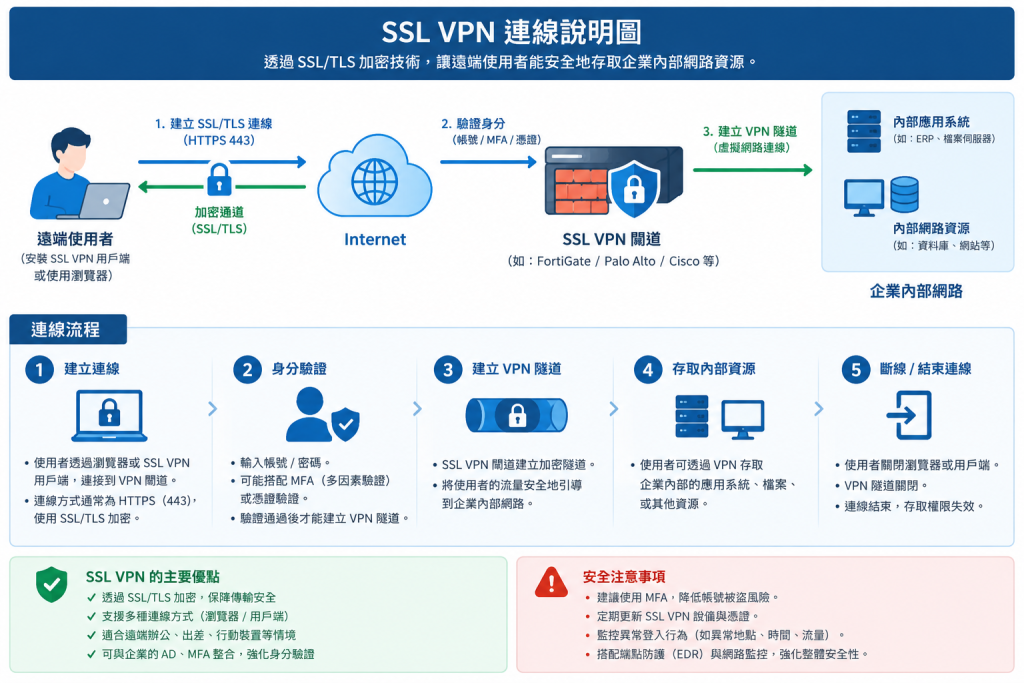
#概略一圖解SSL VPN
https://ithelp.ithome.com.tw/upload/images/20260916/20046025iGb3MhCiDU.png

當我們在部署 Palo Alto PA-460 並啟用 GlobalProtect 時,多數維運人員的第一直覺是「只要通道能通、同仁能連線上班就好」;但在資安攻防的視角下,任何暴露在公網的入口門戶,都是攻擊者可用自訂字典發動暴力破解與憑證填充的活靶。

過去常以為設了「8 碼含英數」的密碼就足夠安全,但在自動化工具的高頻探測下,若無嚴格的登入失敗次數鎖定與驗證碼機制,這道防線不堪一擊。
這讓我回想起CISSP 領域 5(身分與存取管理,IAM) 的核心真諦:身分驗證絕非單一密碼強度問題,而是包含多因素驗證(MFA)、動態鎖定閾值與最小權限存取控制的完整體系。
在 GlobalProtect 的架構中,除了強制套用複雜度原則,更必須結合即時連線監控與異常阻斷,才能真正把企業邊界的脆弱通道轉化為堅固的防禦堡壘。下一篇,再詳細細說!!!!


上一篇
Day 01|職涯轉折點:為何我從純網管走上資安與證照修煉之路?
系列文
從網管黑手到資安長思維:一線維運的 30 天防禦進化與證照修煉2
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言