
在加固了邊界防禦與連線監控後,維運實務最常面臨的突發危機,莫過於資安通報中突然跳出的高風險警示。當資安團隊示警邊界入口如 GlobalProtect 出現嚴重漏洞(如假設情境中的 CVE-2026-0257)時,一線工程師除了慌忙尋找補丁,更需要理解其背後的標準化語彙與管理思維。
CVE(Common Vulnerabilities and Exposures,通用弱點與漏洞)是由美國 MITRE 公司維護的公開安全漏洞字典。在資安領域,各家資安廠商與研究員對同一漏洞的稱呼可能大相逕庭;CVE 透過賦予每個漏洞一組全球唯一的代號(如 CVE-年份-序號),為全世界的工程師、稽核員與資安產品建立了共通語言。這不僅利於跨設備的情資共享與自動化比對,更是落實 ISO 27001 漏洞管理(A.8.8) 與 CISSP 風險評估 的基石。
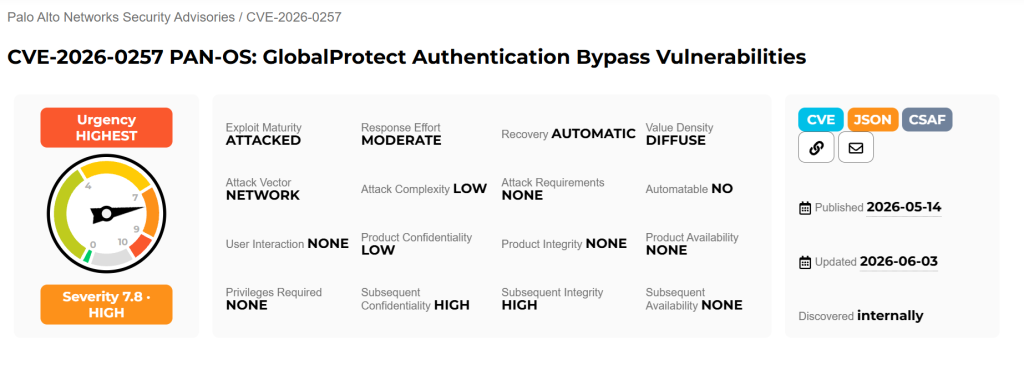
傳統的憑證填充攻擊是利用已知外洩的「帳號密碼」去大量嘗試登入;而 CVE-2026-0257 則是攻擊者完全不需要知道密碼或通過雙重驗證(MFA),就能透過密碼學設計缺陷,直接「偽造」出合法的驗證 Cookie 來建立未經授權的 VPN 連線。
所以最終還是建議要盡快更新韌體,有駭客組織透過勒索軟體利用此漏洞成功入侵VPN
https://www.ithome.com.tw/news/177520


 iThome鐵人賽
 看影片追技術