
當小智總算連上VPN,剛連上監控系統,赫然發現到網路流量有異常暴增!!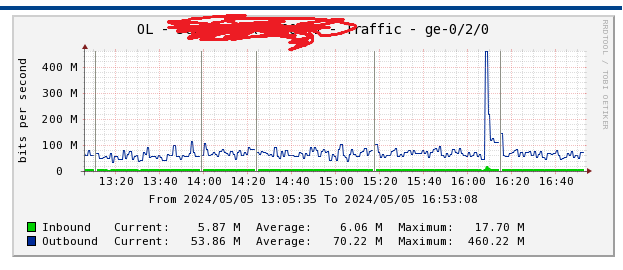
於是小智也只能去電給IDC值班區
小智:您好,我是貴單位IDC託管客戶,從監控系統發現,目前有異常大流量流入,造成系統無法提供服務
IDC值班區人員:請稍等,經我們細查,目前的確有其他託管客戶被DDOS攻擊中,已通知該客戶並建議另導流量....
在完成了邊界設備加固與漏洞補丁的防禦布局後,維運現場最震撼的視覺衝擊,莫過於監控儀表板(如PRTG或Cacti)上的流量圖突然像斷崖般垂直竄升、全線亮起紅燈。
DDoS(分散式阻斷服務攻擊)是攻擊者調動全球海量的受害主機或物聯網設備組成殭屍網路(Botnet),以高密度封包向目標伺服器發動飽和打擊。在 CISSP 資訊安全三要素(CIA) 中,DDoS 的意圖非常純粹——直接摧毀「可用性(Availability)」。它不一定竊取資料,但會徹底耗盡對外頻寬、連線數(Session)與 CPU 運算資源,癱瘓企業服務。
面對流量海嘯,單純在防火牆加規則封鎖 IP 往往只是杯水車薪,防守端必須依據攻擊型態分層反擊:
當攻擊流量超越實體線路頻寬,地端防火牆只會首當其衝滅頂。此時必須仰賴 CDN/雲端清洗中心(如 Cloudflare、Akamai),透過 BGP Anycast 在骨幹網上游分流並過濾惡意封包。
若流量在線路承載範圍內,在 Palo Alto PA-460 等設備啟用 Zone Protection,開啟 TCP SYN Cookie、封包速率限制與連線數上限;必要時協調 ISP 執行 RTBH(遠端黑洞路由),棄車保帥。
掛載 Web 應用防火牆,透過 Bot 偵測機制阻擋無效 User-Agent,並對可疑請求發起 JavaScript 運算或 CAPTCHA 驗證。
在 Apache / Nginx 端嚴格限制單一來源的連線頻率,並縮減連線 Keepalive 與 Request Timeout,避免工作執行緒被慢速連線佔死。
這場硬仗考驗的不僅是設備防護規格,更是維運人員平時建立的「流量基準線(Baseline)」認知與危機分流 SOP——在頻寬瀕臨窒息之際,冷靜運用分層防禦奪回服務主控權。


 iThome鐵人賽
 看影片追技術