
在分析 SIEM Alert 時,IP 是我很常先看的資訊之一。
如果看到一個不熟悉的外部 IP,我通常會先上網查詢,看看有沒有相關威脅情資,例如這個 IP 是否曾被回報過掃描、暴力破解、Botnet、惡意程式活動,或是被其他情資平台標記成惡意。
但我不會只因為某個平台顯示「Malicious」,就直接判定這次事件一定是攻擊。
對我來說,情資比較像是其中一個判斷依據。
Threat Intelligence,中文常翻成威脅情資。
它可以幫助我們快速了解一個 IP、Domain、URL 或 Hash,過去是否曾經出現在惡意活動裡。
例如同一個來源 IP,如果過去曾經被大量回報為:
那當它又出現在客戶環境裡時,我就會提高注意程度。
但這還不是最後結論。
因為一個 IP 曾經被標記成惡意,不代表這一次連線就一定成功造成入侵。
我還是會搭配:
來源 IP → 國家 → Port → 連線次數 → 帳號 → 目的端設備用途
一起判斷。
我的方式其實很直接。
看到可疑 IP 後,我會先直接搜尋這個 IP,看公開網路上有沒有相關紀錄,再交叉參考不同 Threat Intelligence 平台。
比較常見的公開平台包含:
| 平台 | 可以查什麼 |
|---|---|
| VirusTotal | IP、Domain、URL、Hash、ASN、國家、偵測結果與關聯資訊 |
| AbuseIPDB | IP 是否曾被回報濫用、回報次數、類型與信譽 |
| Cisco Talos | IP/Domain/URL Reputation、ASN、網路擁有者等 |
| GreyNoise | IP 是否大量掃描 Internet、相關 Tag、Port、Actor 與背景資訊 |
| AlienVault OTX | IOC、IP、Domain、URL、Hash 與 Pulse 情資 |
| Check Point ThreatCloud | IP、Domain、URL 的 Threat Intelligence 與 Reputation |
我自己不太會只相信單一平台。
如果只有一個來源顯示可疑,而其他地方完全沒有紀錄,我通常還是會繼續看這個 IP 在客戶環境裡實際做了什麼。
假設一個 IP 已經有惡意紀錄,我下一步通常會看它連到什麼 Port。
因為 Port 可以先讓我知道,對方可能正在接觸什麼服務。
一些常見 Port:
| Port | 常見用途 |
|---|---|
| 22 | SSH |
| 53 | DNS |
| 80 | HTTP |
| 443 | HTTPS |
| 445 | SMB |
| 3389 | RDP |
例如同樣是一個被標記為惡意的外部 IP:
如果它只是對公開 Web Server 的 443 Port 建立連線,我不會只看到這樣就直接認為出事。
但如果它持續對一台不應該公開的內部 Server 嘗試 3389、22 或 445,判斷就會完全不同。
所以 Port 本身也是一種「背景資訊」。
這也是我覺得分析 Port 時很容易誤解的一個地方。
有些人看到高編號 Port,或是自己沒看過的 Port,就會直覺覺得很可疑。
但實際上很多軟體、遊戲、管理工具,都可能會使用自己特殊的 Port。
例如早期《DOOM》的網路功能,就曾經使用過 666 這類比較特別的 Port;不同版本或 Source Port 也可能使用其他 Port。
所以看到 Port 666,如果完全不知道設備上到底跑什麼,很容易覺得這個數字很奇怪。
但如果確認:
「這台主機就是在跑對應的遊戲或應用程式。」
那它就可能只是正常服務。
這也是為什麼我一直覺得:
Port 是線索,不是答案。
真正需要確認的是:
這台設備為什麼會使用這個 Port?
如果某個惡意 IP 只是出現一次,跟它在短時間內持續連線幾十次、幾百次,意義也不一樣。
所以我也會看:
如果 Log 裡還有帳號資訊,我也會一起看。
尤其是防火牆或管理設備。
如果外部來源持續使用:
admin
administrator
再搭配 SSH、RDP 等管理 Port,這種情況我就會更重視。
一個告警產生後續要查詢以及回報
Alert → 查 IP → VirusTotal / AbuseIPDB / Talos / GreyNoise / OTX / ThreatCloud → 整理 Reputation / 國家 / ASN / 惡意紀錄
把前面的資訊整理起來後,我實際上的判斷流程大概會像下面這樣。
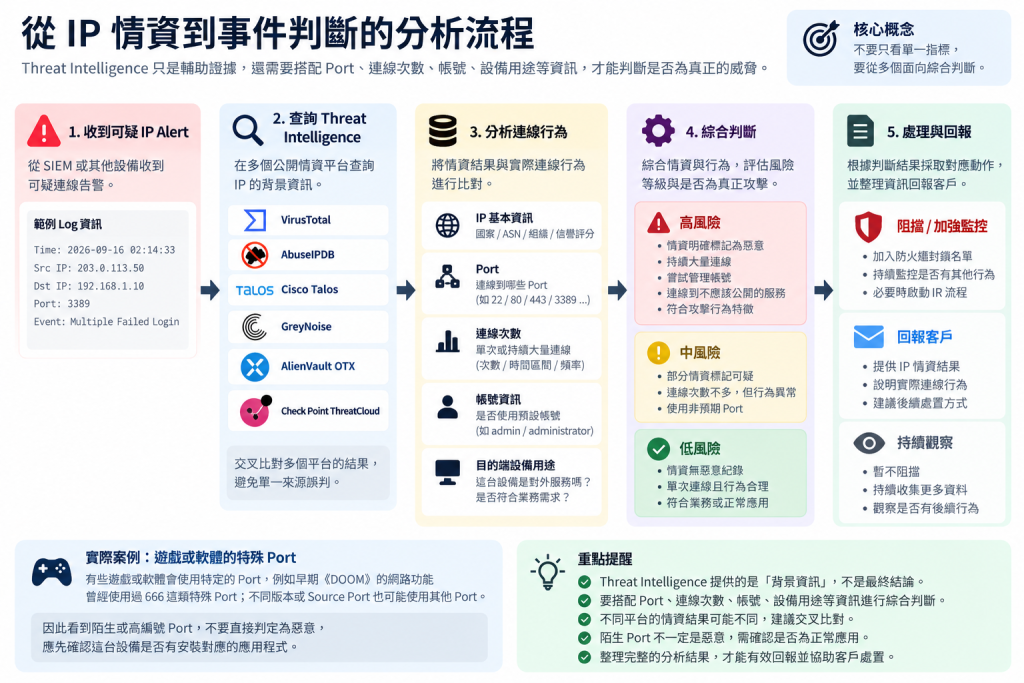
如果我查到這個 IP 已經被公開情資平台標記為惡意,我通常會把這件事一起通知客戶。
但我不會只說:
「這個 IP 是惡意的,所以一定被攻擊了。」
我會比較傾向整理成:
再告訴客戶:
這個來源 IP 過去曾被公開情資平台標記為惡意,目前也觀察到它正在對這台設備產生連線,需要進一步確認這項服務是否為正常對外開放。
這樣比單純貼一個「Malicious」標籤更有用。
我現在看 Threat Intelligence,比較不會把它當成最後結論。
實際上的判斷流程大概會像下面這樣。
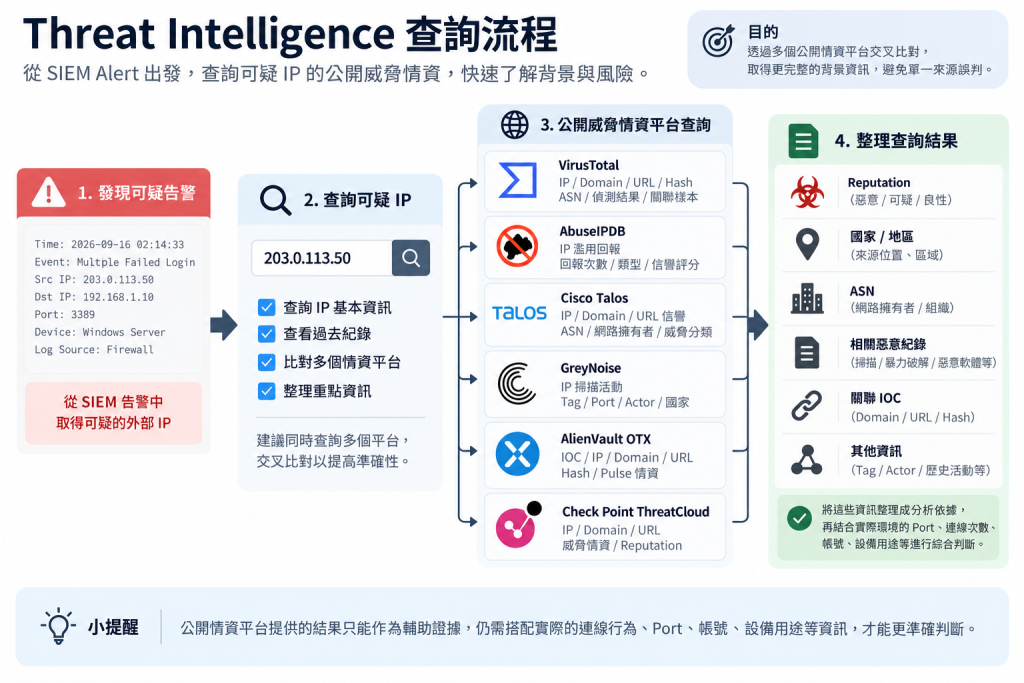
它比較像是在原本的 Alert 上,再補上一層背景。
原本我可能只知道:
某個國外 IP 正在連線到 3389。
查完 Threat Intelligence 後,我可能又知道:
這個 IP 過去曾經被大量回報 RDP Brute Force。
再搭配:
這時候整個事件的判斷就會更完整。
所以對我來說,Threat Intelligence 的價值不是幫我直接下結論,而是讓我在分析 Alert 時,多一個可以交叉驗證的來源。
情資告訴我「這個 IP 過去做過什麼」,而 SIEM 告訴我「它現在正在我的環境裡做什麼」。
把兩者放在一起看,才比較接近真正需要處理的資訊。


 iThome鐵人賽
 看影片追技術