
你把 SBOM 交出去了。客戶很滿意,然後問了下一個問題:
「那這台機器上的網路晶片是誰做的?哪一批?」
SBOM 答不出來,因為它掃的是軟體。
而 Annex I Part II(1) 的用字是「識別並記錄產品中的元件」。條文沒有說只有軟體。
一台工業電腦的風險,有一半不在軟體裡。
軟體那套識別符,到硬體上就對不起來
這一段是整件事的核心。三個識別符,三種失效方式。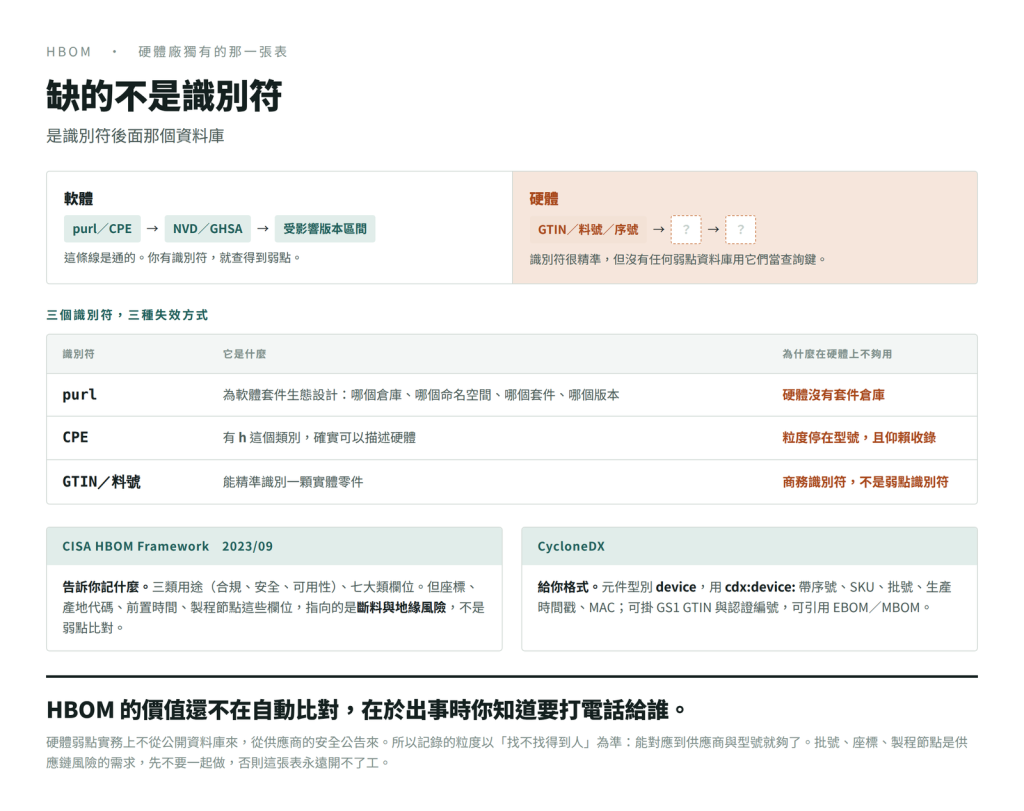
**purl(Package URL)**是為軟體套件生態設計的。它的結構是「哪個倉庫、哪個命名空間、哪個套件、哪個版本」。硬體沒有套件倉庫這個概念,也就沒有對應的型別可以填。
CPE 有 h 這個類別,確實可以描述硬體。問題在粒度:CPE 描述的是「某廠商的某型號」,描述不了「這片主板上這一顆晶片的這個批號」。而且 CPE 字典仰賴收錄,冷門的工業元件經常根本不在裡面。
GTIN、製造商料號、序號都能精準識別一顆實體零件。但它們是商務識別符,不是弱點識別符。沒有任何弱點資料庫用 GTIN 當查詢鍵。
汽車有 VIN。報一組車身號碼,就查得到這台車的配置與召回紀錄——因為原廠建了那個對應。硬體元件目前少的並不是識別符,少的是識別符後面那個資料庫。
現有規範走到哪裡
有兩份東西值得知道,而且它們的分工很清楚。
**CISA 的 HBOM Framework(2023 年 9 月)**告訴你該記哪些欄位。它把 HBOM 的用途分成三類:合規、安全、可用性。欄位分成七大類,包含 HBOM 標頭、成品資訊、實體名稱、實體位置、元件部件資訊、元件細節、生產細節。
值得注意的是它的重心。座標、產地代碼、前置時間、供應占比、製程節點這些欄位,指向的是供應鏈風險與斷料風險,不是弱點比對。CISA 這份框架回答的是「這顆零件買不買得到、會不會被地緣政治卡住」,不是「這顆零件有沒有漏洞」。
CycloneDX 則給你格式。元件型別可以填 device,並用 cdx:device: 這組命名空間帶序號、SKU、批號、生產時間戳、MAC 位址,也能掛 GS1 的 GTIN 與法規認證編號,還能引用 EBOM 與 MBOM。這是目前最接近「可機讀 HBOM」的東西。
一句話分工:CISA 那份告訴你記什麼,CycloneDX 給你用什麼格式記。至於記完之後拿去比對什麼,兩邊都還沒有答案。
所以現階段該怎麼做
標準會補上,但不會在 2027 年之前補齊。三件事現在就能做。
**第一,先想清楚硬體弱點會從哪裡來。**實務上它不是從公開資料庫來的,是從供應商的通知來的。晶片商發一份安全公告說某版本韌體有問題,那才是你的輸入。
這個事實直接決定了 HBOM 的第一個用途:知道要去問誰、以及誰會來通知你。
**第二,記錄的粒度以「找不找得到人」為準。**能對應到供應商與型號就夠了。批號、座標、製程節點那些欄位是供應鏈風險管理的需求,先不要一起做,否則這張表永遠開不了工。
**第三,跟 SBOM 綁在一起。**哪一份韌體映像跑在哪一片主板上、那片主板用了哪些關鍵元件,這個對應關係要記下來。Day 20 說 SBOM 要對應到那一次建置,HBOM 則要對應到那一張料號。
所以現階段誠實的定位是:HBOM 的價值還不在自動比對,在於出事的時候你知道要打電話給誰。
一個不會有人告訴你的難處
料號會變。
同一個型號的主板,因為缺料、二供、工程變更,實際上的晶片可能換過三次。這在硬體業是常態,不是意外。
而那份真正的 BOM 在 PLM 系統裡,通常由採購與硬體研發維護,資安團隊多半連讀取權限都沒有。
**HBOM 這件事,資安團隊自己做不起來。**資料在別人手上,你的角色是定義「要哪幾欄、為什麼要這幾欄」,然後去要一條定期同步的管道。
這件事跟 Day 09 講的中樞定位是一致的:你做的是研判與盤點的規格,實際的資料由擁有它的人維護。
交付物:HBOM 欄位落差盤點
三欄,一次看清楚標準給得出什麼、你拿得到什麼。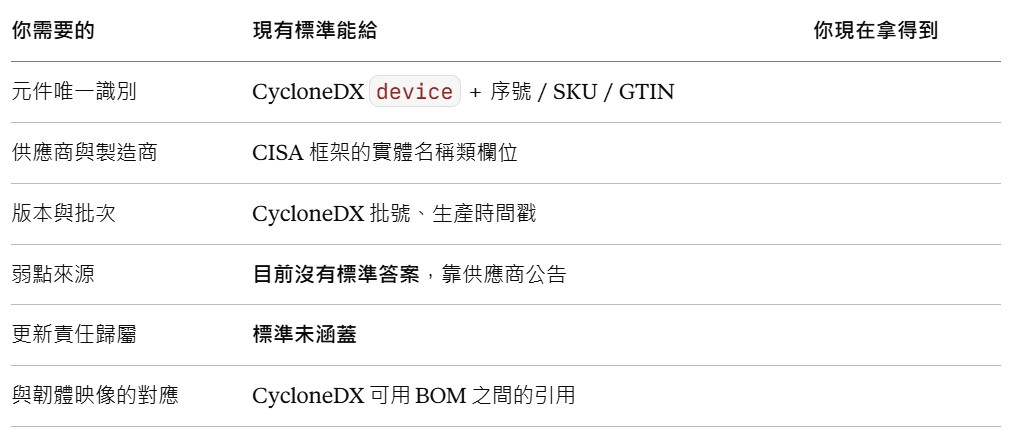
三個提醒。
**第一,中間那欄是標準的現況,右邊那欄是你的現況,兩者的差就是你要補的。**這張表的用途在於讓你知道哪些缺口是自己的問題,哪些是整個產業還沒解決的。後者不用自責,但要寫進技術文件裡當作已知限制。
**第二,「弱點來源」那一列填不出來很正常。**它現在就是空的。這也是為什麼 Day 25 要專門講怎麼跟上游要東西——那一列的答案只能靠談判取得,不能靠工具。
**第三,這張表填完先給硬體研發看,不要先給主管看。**你需要的第一個共識是「這些欄位拿得到嗎」,而不是「這件事重不重要」。
明天 Day 22:讓 SBOM 活起來
產出只是第一步。SBOM 要能持續跟新公布的弱點比對,才算真的在運作。Syft 產出、Grype 比對、SARIF 保存的最小示範,以及儀表板該由誰維護。
順便問一句。你們現在主力產品的硬體料表:
資安團隊拿得到嗎?
(a)拿得到,而且是最新版 (b)要用問的,不是自己查 (c)知道在 PLM 裡,但沒有權限 (d)沒想過要拿
留個字母就好,不用打長篇。(c)是最常見的,而且它其實是一個權限問題,不是技術問題。
這系列每天更新,覺得有用的話訂閱一下,我盡量不寫廢話。
參考:Regulation (EU) 2024/2847 Annex I Part II(1);CISA《A Hardware Bill of Materials (HBOM) Framework for Supply Chain Risk Management》2023 年 9 月;CycloneDX 硬體元件與 HBOM 相關規範;CPE 2.3、Package URL、GS1 GTIN。落差盤點表與過渡做法為個人整理,非法規明文。


 iThome鐵人賽
 看影片追技術