

昨天我們建立了一個 Honeyfile:
/etc/pqc_secret_keys.conf
目前它只是一個普通的誘餌檔案,如果有人修改它,Wazuh 並不一定會按照我們想要的方式即時監控。
所以今天的目標很簡單:
把
pqc_secret_keys.conf加入 Wazuh FIM,並啟用 Real-time Monitoring。
Wazuh Agent 的 FIM 主要由 syscheck 負責。
首先開啟 Agent 的設定檔:
sudo nano /var/ossec/etc/ossec.conf
找到:
<syscheck>
接著加入:
<directories realtime="yes" check_all="yes">/etc/pqc_secret_keys.conf</directories>
設定完成後大概會像:
<syscheck>

  <directories>/etc,/usr/bin,/usr/sbin</directories>

  <directories realtime="yes" check_all="yes">
    /etc/pqc_secret_keys.conf
  </directories>

  <directories>/bin,/sbin,/boot</directories>

</syscheck>
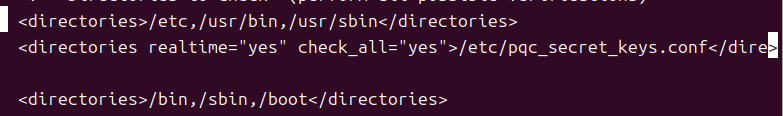
這裡就是我之前設定 pqc_secret_keys.conf 的位置。
realtime="yes" 是什麼?這個設定:
realtime="yes"
就是 Day 09 提到的 Real-time FIM。
在 Linux 環境中,Wazuh 可以利用檔案系統事件通知機制,監控指定位置的檔案變化。
因此當:
/etc/pqc_secret_keys.conf
發生異動時,Wazuh Agent 就能偵測相關事件,而不只是等待下一次定期掃描。
check_all="yes" 又是什麼?除了 Real-time Monitoring,我另外加入:
check_all="yes"
目的是讓 Wazuh 對這個檔案進行較完整的完整性檢查。
例如觀察:
這些資訊之後會非常重要。
因為我們不只想知道:
「檔案被修改了。」
還希望知道:
「修改前後到底發生了什麼變化?」
這也是後面分析 Wazuh FIM Alert 時會使用到的資訊。
修改 ossec.conf 之後,重新啟動 Agent:
sudo systemctl restart wazuh-agent
確認服務狀態:
sudo systemctl status wazuh-agent
如果看到:
active (running)
代表 Agent 已經正常啟動。
如果修改 XML 時不小心少打一個標籤或格式錯誤,也可能造成 Agent 無法正常啟動,因此修改設定後確認服務狀態是很重要的一步。
到目前為止,我們已經完成:
建立 Honeyfile
      ↓
/etc/pqc_secret_keys.conf
      ↓
加入 Wazuh Syscheck
      ↓
啟用 realtime="yes"
      ↓
Wazuh Agent 開始監控
也就是說,現在這個看起來像存放 PQC 重要資訊的誘餌檔案,已經正式進入 Wazuh 的監控範圍。
接下來就可以做真正有趣的事情了。
今天完成了 PQC Honeyfile 的 Real-time FIM 部署。
我們使用:
<directories realtime="yes" check_all="yes">
  /etc/pqc_secret_keys.conf
</directories>
讓 Wazuh Agent 對誘餌檔案進行監控。
但設定完成不代表防禦真的有效。
真正的問題是:
如果有人真的修改這個檔案,Wazuh 抓得到嗎?
下一篇就直接來測試。


 iThome鐵人賽
 看影片追技術