
Wazuh 採用集中式資安監控架構,透過部署在不同設備上的 Agent 蒐集資料,再傳送至中央伺服器進行分析,最後透過網頁介面呈現監控結果。
Wazuh 的核心架構主要包含四個部分:
雖然標題以 Server、Agent、Dashboard 為主,但 Indexer 也是 Wazuh 架構中不可或缺的元件。
整體運作流程如下:
        受監控設備
    Windows / Linux / macOS
              |
              v
        Wazuh Agent
        蒐集安全資訊
              |
              v
        Wazuh Server
        分析事件與產生告警
              |
              v
        Wazuh Indexer
        儲存與索引資料
              |
              v
        Wazuh Dashboard
        視覺化監控與管理
              |
              v
          資安管理人員
需要注意的是,這張圖呈現的是主要的資料處理流程。實際上,Dashboard 也會透過 Wazuh API 與 Server 互動,執行 Agent 管理及其他操作。
Wazuh Agent 是安裝在受監控設備上的程式,主要負責蒐集系統活動及安全相關資訊,並將資料傳送至 Wazuh Server。
Agent 支援多種作業系統,例如:
因此,即使企業內部使用不同的作業系統,也能透過 Wazuh 進行集中式監控。
Agent 可以蒐集哪些資訊?
| 監控項目 | 說明 |
|---|---|
| 系統日誌 | 蒐集作業系統產生的事件紀錄 |
| 登入活動 | 監控使用者登入成功或失敗的事件 |
| 檔案完整性 | 偵測重要檔案是否遭到修改、刪除或新增 |
| 系統設定 | 檢查設備設定是否符合安全要求 |
| 軟體資訊 | 蒐集已安裝軟體及相關資訊 |
| 安全事件 | 蒐集可供後續分析的可疑活動紀錄 |
假設某間公司的 Linux 伺服器遭到攻擊者嘗試登入。
攻擊者不斷輸入錯誤密碼,導致系統產生大量 SSH 登入失敗紀錄。
此時,安裝在 Linux 伺服器上的 Wazuh Agent 就能蒐集相關日誌,並傳送至 Wazuh Server 進行後續分析。
不過,Agent 本身並不是主要的集中式分析平台,它的核心任務是蒐集資料,讓 Server 能夠進一步判斷事件是否具有安全風險。
如果說 Agent 是負責蒐集資訊的感測器,那麼 Wazuh Server 就是整個監控系統的分析中心。
Server 接收到 Agent 傳送的資料後,會進行解碼、規則比對及事件分析,判斷是否需要產生安全告警。
1. 接收 Agent 資料
集中接收來自不同設備的安全事件及日誌。
2. 日誌解碼(Decoding)
將原始日誌解析成可供分析的欄位,例如來源 IP、使用者名稱及事件類型。
3. 規則比對(Rule Matching)
透過內建或自訂規則,判斷事件是否符合特定的安全條件。
4. 產生安全告警(Alert)
當事件符合告警規則時,系統會產生對應的告警資訊及嚴重程度。
延續前面的 Linux 伺服器案例。
假設攻擊者持續嘗試使用不同密碼登入 SSH 服務。
Server 收到相關紀錄後,會透過規則分析這些登入失敗事件。
當事件符合相關的偵測規則時,就可能產生 SSH 暴力破解攻擊的安全告警。
這也說明 Wazuh 並不是單純儲存日誌,而是能夠透過規則分析,協助管理人員辨識潛在的安全威脅。
Wazuh Indexer 是 Wazuh 的資料儲存與搜尋元件。
當 Server 完成事件分析並產生告警後,相關資料可以傳送至 Indexer,進行儲存及索引。
Indexer 採用搜尋引擎架構,讓管理人員能夠快速查詢大量的安全事件。
| 功能 | 說明 |
|---|---|
| 資料儲存 | 儲存安全告警及相關事件資料 |
| 資料索引 | 建立索引,提高搜尋效率 |
| 條件查詢 | 根據時間、設備或事件類型查詢資料 |
| 資料彙整 | 支援 Dashboard 進行統計及視覺化分析 |
例如,資安人員想知道:
「過去 24 小時內,哪一台 Linux 伺服器出現最多次 SSH 登入失敗事件?」
透過 Indexer 儲存的資料,就能在 Dashboard 中進行查詢及分析。
需要注意的是,Indexer 並不是直接負責判斷攻擊是否發生的元件,而是提供資料儲存及搜尋能力。
Wazuh Dashboard 是管理人員與 Wazuh 系統互動的主要網頁介面。
透過 Dashboard,不需要逐一登入每台設備查看日誌,就能集中掌握整個環境的安全狀況。
1. 查看安全告警
檢視各設備產生的安全事件,包括事件時間、告警等級及相關內容。
2. 管理 Agent
查看 Agent 的連線狀態,確認受監控設備是否正常運作。
3. 搜尋歷史事件
依照時間、設備名稱、IP 位址或事件類型篩選資料。
4. 查看安全統計
透過圖表觀察不同類型的安全事件及變化趨勢。
5. 管理安全設定
透過對應的管理功能,檢視或調整部分 Wazuh 設定。
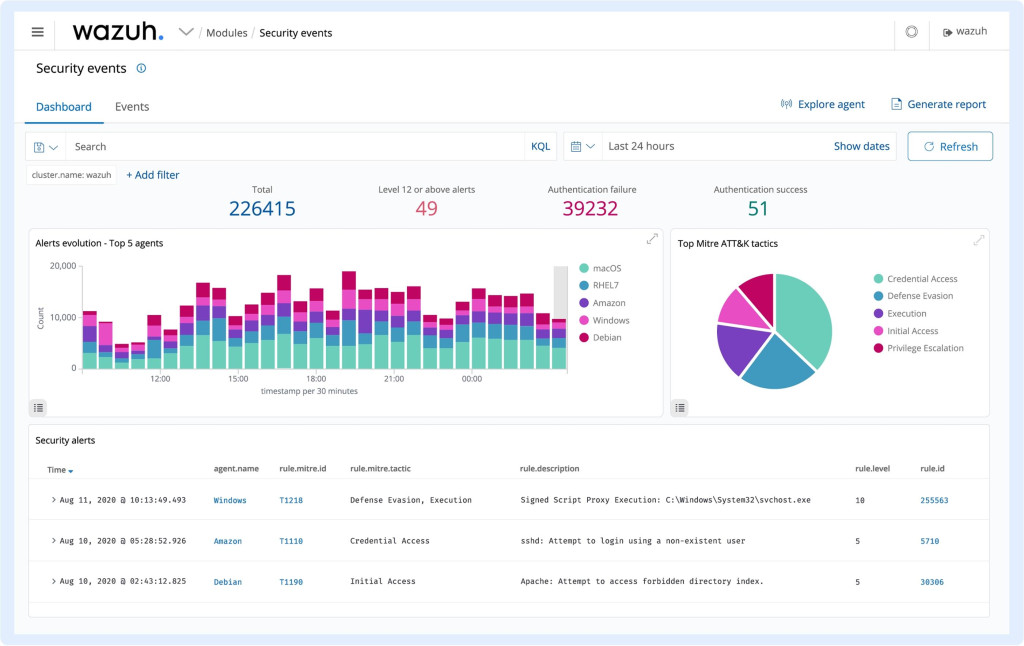
透過視覺化介面,管理人員能夠更快速地掌握哪些設備發生異常,以及哪些事件需要優先調查。
以下整理 Wazuh 四大核心元件的主要職責:
| 元件 | 主要功能 | 部署位置 |
|---|---|---|
| Agent | 蒐集端點安全資料 | 受監控設備 |
| Server | 分析事件與產生告警 | 中央伺服器 |
| Indexer | 儲存及索引安全資料 | 中央伺服器或獨立節點 |
| Dashboard | 視覺化監控與管理 | 中央伺服器或獨立節點 |
在小型測試環境中,Server、Indexer 與 Dashboard 可以部署在同一台主機上。
而在大型企業環境中,則可以依照設備數量、資料量及效能需求,將不同元件分開部署。
這也是 Wazuh 能夠從個人實驗環境擴展至企業監控環境的重要原因之一。
為了更清楚理解各元件如何互相配合,以下透過 SSH 暴力破解攻擊,說明完整的監控流程。
假設某間公司的 Linux 伺服器開放 SSH 遠端連線,而攻擊者持續嘗試使用不同密碼登入系統。
攻擊者持續輸入錯誤密碼,Linux 系統因此產生登入失敗紀錄。
Wazuh Agent 監控系統日誌,取得 SSH 登入失敗的相關資訊。
Agent 將資料傳送至 Server。
Server 透過解碼器及規則進行分析,當事件符合相關偵測條件時,產生安全告警。
系統將告警資料傳送至 Indexer,方便後續搜尋及分析。
管理人員登入 Dashboard,即可查看相關告警資訊,進一步調查可疑的登入活動。
完整流程如下:
攻擊者嘗試 SSH 登入
          |
          v
Linux 產生登入失敗日誌
          |
          v
Wazuh Agent 蒐集日誌
          |
          v
Wazuh Server 分析事件
          |
          v
符合安全偵測規則
          |
          v
產生安全告警
          |
          v
Wazuh Indexer 儲存資料
          |
          v
Wazuh Dashboard 顯示告警
          |
          v
資安人員進行事件調查
透過這樣的架構,企業便能將原本分散在不同設備上的安全事件集中處理,降低逐台檢查日誌所需的時間。

 emily23

 iThome鐵人賽
 看影片追技術