
兩台電腦檔案中了 .want_To_Cry 勒索,這裡記錄一下AI幫幫忙處理歷程,預防下一次。
我的情況:小公司,多台電腦Win10,區網192.168.1.1,網路磁碟共享檔案。
AI 幫幫忙,寫個cmd batch file讓懶人們"一鍵執行"吧。
以下直接po檔案吧
輪流使用 CodeX Cursor Gemini產生的(額度用完就換另一個)
SMB-Protect.cmd 記事本開啟-->存成UTF-8
滑鼠右鍵-->系統管理員執行
@echo off
chcp 65001 >nul 2>&1
title WantToCry 防護 - 僅允許 192.168.1.x 連線

echo.
echo =========================================================
echo   [SMB 防護套件]
echo   1. 允許 192.168.1.0/24 區網電腦存取本機網路磁碟機
echo   2. 封鎖其他所有外來 TCP 139 / 445 SMB 連線
echo =========================================================
echo.

net session >nul 2>&1
if %errorlevel% neq 0 (
    echo [錯誤] 請右鍵點選此檔案,選擇「以系統管理員身分執行」!
    echo.
    pause
    exit /b 1
)

echo [1/2] 清除舊有的 SMB 相關規則...
netsh advfirewall firewall delete rule name="Local-SMB-Guard-Block-139" >nul 2>&1
netsh advfirewall firewall delete rule name="Local-SMB-Guard-Block-445" >nul 2>&1
netsh advfirewall firewall delete rule name="Local-SMB-Guard-Allow-192.168.1.x" >nul 2>&1

echo [2/2] 建立防護規則 (封鎖 192.168.1.0/24 以外的所有 SMB 連入)...
netsh advfirewall firewall add rule name="Local-SMB-Guard-Block-139" dir=in action=block protocol=TCP localport=139 remoteip=1.0.0.0-192.168.0.255,192.168.2.0-255.255.255.255 enable=yes >nul
netsh advfirewall firewall add rule name="Local-SMB-Guard-Block-445" dir=in action=block protocol=TCP localport=445 remoteip=1.0.0.0-192.168.0.255,192.168.2.0-255.255.255.255 enable=yes >nul

if %errorlevel% equ 0 (
    echo.
    echo =========================================================
    echo   [成功] 防火牆規則已成功套用!
    echo   現在僅有 192.168.1.x 區網內的電腦可以連結本機磁碟機。
    echo =========================================================
    echo.
) else (
    echo.
    echo [失敗] 設定時發生錯誤,請確認已使用系統管理員權限。
    echo.
)

pause
exit /b 0
如果設定成功,cmd --> wf.msc防火牆設定 增加兩條規則,如圖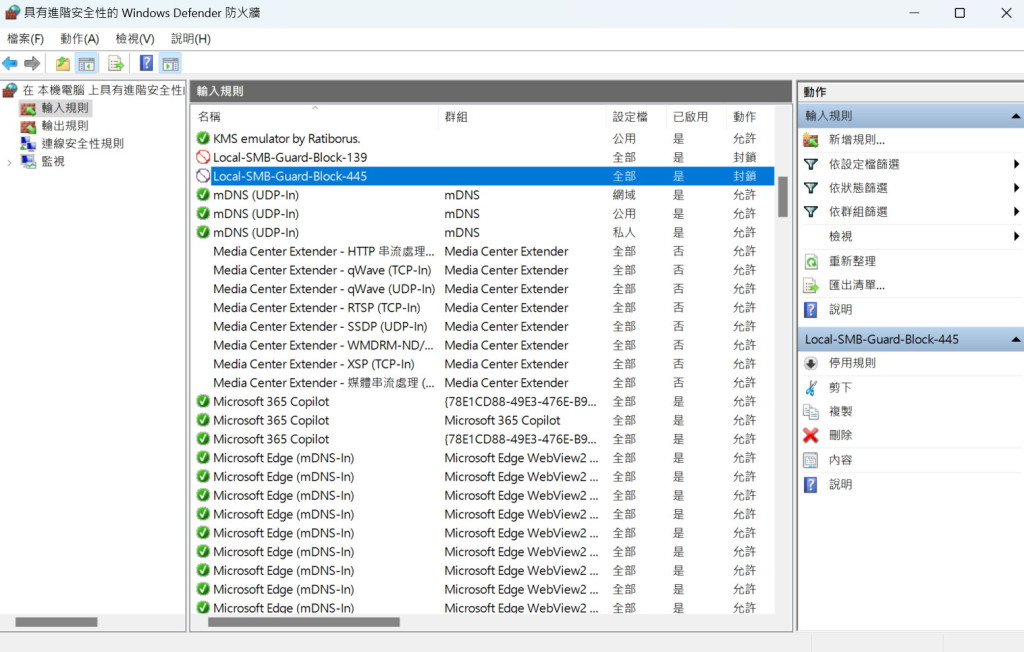
移除的檔案 SMB-Remove.cmd
記事本開啟-->存成UTF-8
滑鼠右鍵-->系統管理員執行
@echo off
chcp 65001 >nul 2>&1
title 還原 SMB 防火牆設定

echo.
echo =========================================================
echo   [還原 SMB 防護]
echo   即將刪除防護規則,恢復原本的防火牆連線狀態。
echo =========================================================
echo.

net session >nul 2>&1
if %errorlevel% neq 0 (
    echo [錯誤] 請右鍵點選此檔案,選擇「以系統管理員身分執行」!
    echo.
    pause
    exit /b 1
)

echo 正在刪除 SMB 防護規則...
netsh advfirewall firewall delete rule name="Local-SMB-Guard-Block-139" >nul 2>&1
netsh advfirewall firewall delete rule name="Local-SMB-Guard-Block-445" >nul 2>&1
netsh advfirewall firewall delete rule name="Local-SMB-Guard-Allow-192.168.1.x" >nul 2>&1

echo.
echo [成功] 已刪除 SMB 防護規則,恢復系統預設值。
echo.

pause
exit /b 0
以上,只是業餘者使用AI的處理方式(感謝它們的聰明),供參考。
可block port 139 445 保留 192.168.1.1 電腦之間的網路磁碟共享。
至於,"解毒"、"解勒索"就不研究了。

 neocaffe

 iThome鐵人賽
 看影片追技術