

在過去的十幾天裡,我們一直處於「微觀」的世界。我們把單一一個封包拆開,仔細研究裡面的 MAC 位址、IP、TCP 標頭,甚至是 HTTP 裡面的明碼帳號密碼。
但在真實世界的企業網路環境中,如果伺服器突然遭到 DDoS 攻擊,或是內部有人中了木馬正在向外狂傳資料,Wireshark 的封包列表一秒鐘就會刷過上萬筆紀錄。這時候,我們絕對不可能一個一個點開來找兇手。
今天,我們要暫時放下微觀的放大鏡,正式開啟網管人員與資安分析師最依賴的**「上帝視角」**:運用 Wireshark 強大的 Statistics (統計) 工具,在海量封包中一秒揪出異常元凶!
當我們拿到一份龐大的封包錄影檔 (PCAP),第一件事不是看內容,而是先評估整體的「災情規模」。
【實作練習】
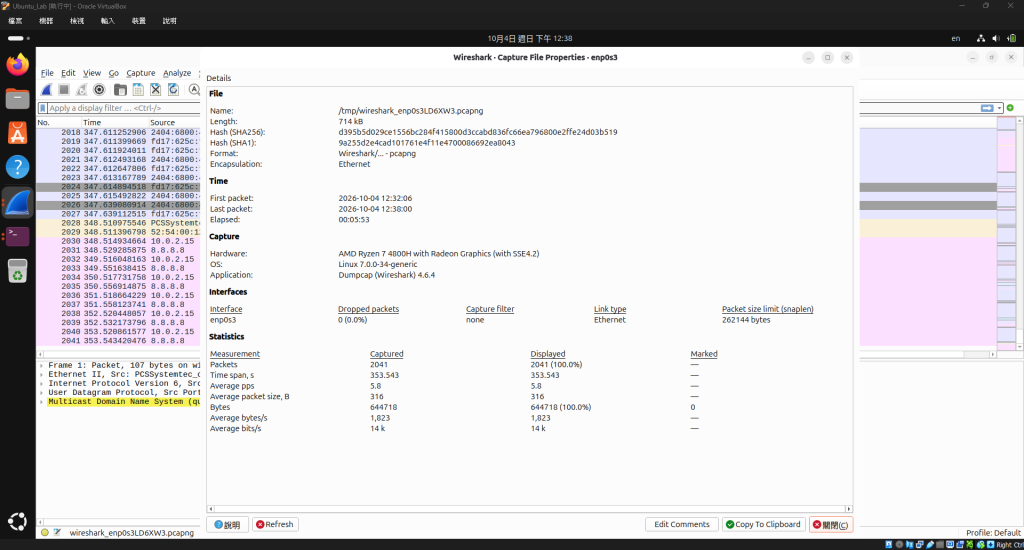
畫面解析:
這個視窗提供了整份流量的健檢報告。你可以一眼看出:
確認網路有異常流量後,我們要找出是「哪台電腦」在搞鬼。
【實作練習】
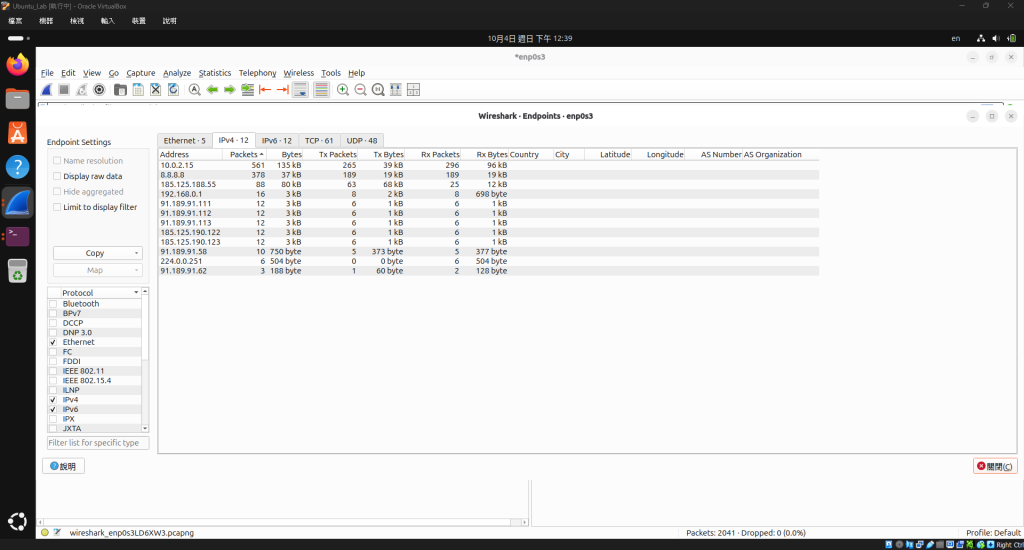
畫面解析:
這個功能超級好用!它會統計這段時間內出現在網路上的所有獨立 IP,並計算它們個別傳送與接收了多少資料。
在實務排障時,如果你發現某個陌生的外部 IP 排在第一名,且佔據了 90% 以上的頻寬,那通常就是發動洪水攻擊的來源,你可以立刻將這個 IP 丟進防火牆的黑名單中。
找出可疑的端點後,最後一步就是要確認:「他到底在跟誰講話?」。
【實作練習】
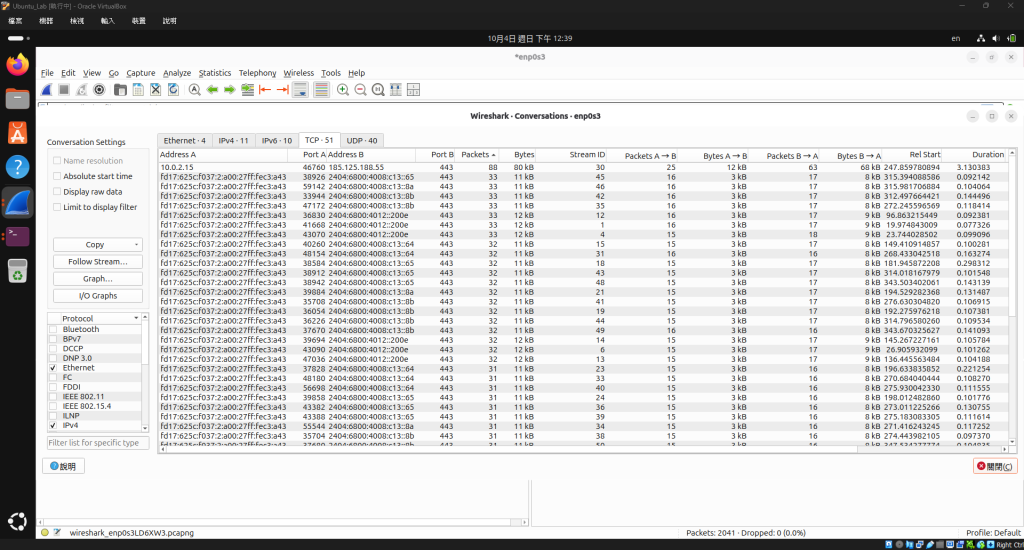
畫面解析:
端點分析看的是「個人」,而對話分析看的是「兩人之間的關係」。
畫面上清楚列出了 Address A (來源) 與 Address B (目的地) 之間的互動紀錄。你可以看到雙方各自往對方送了多少封包 (Packets A->B 與 Packets B->A)。
如果內部有一台資料庫伺服器,平常不應該連上網際網路,但你卻在這個畫面上看到它正在瘋狂傳送巨量 Bytes 給一個海外的 IP,這就代表資料正在外洩,必須立刻拔除網線進行資安鑑識!
今天我們成功轉換了視角,從微觀的封包解構,進階到宏觀的網路流量統計。這三項工具(Properties、Endpoints、Conversations)是網管人員日常維運與初步災情釐清的「三板斧」。下次遇到網路變慢,別急著一行一行看封包,先打開統計工具,讓數據說話!
我們現在能看出是誰傳了大量資料,但如果我們想進一步知道那些資料「到底是什麼檔案」呢?
明天 [Day 21],我們將帶來另一個極度實用的駭客與鑑識技巧:「從封包中還原傳輸檔案 (Export Objects)」。不用懂駭客工具,我們直接用 Wireshark 把網路上偷偷傳輸的圖片、文件原封不動地拔出來!我們明天見。


 iThome鐵人賽
 看影片追技術