

昨天我們見識了 DDoS 洪水攻擊那種「硬碰硬」的暴力美學。但在真實的資安攻防中,駭客往往更喜歡躲在暗處,透過「捏造」一些在正常網路通訊中絕對不可能出現的畸形封包,來進行網路探測或是竊聽。
今天,我們就要來製造並捕捉網路世界中最經典的兩種異常流量特徵:ARP 欺騙 (ARP Spoofing) 與 TCP 聖誕樹掃描 (XMAS Scan)!
要發動 ARP 欺騙,我們需要一套強大的網路審計與密碼竊聽工具包 dsniff。
【實作練習】
打開終端機,輸入以下指令完成安裝:
sudo apt install dsniff -y
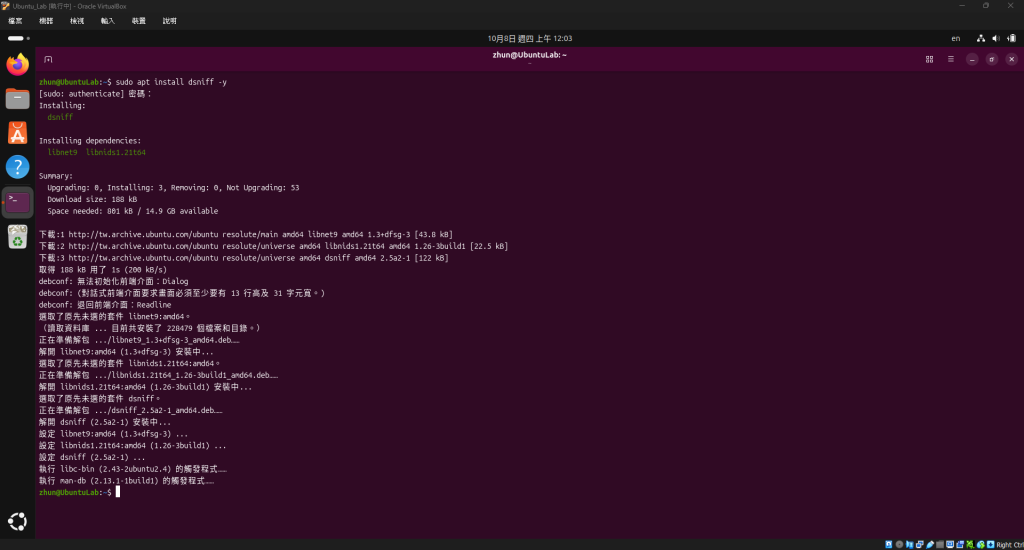
確認安裝完畢後,我們就擁有了捏造底層網卡 MAC 廣播的能力。
中間人攻擊 (MITM) 的第一步,就是瘋狂發送偽造的 ARP 封包,欺騙區網內的所有人:「我才是這台機器的擁有者」。
【實作練習】
enp0s3 網卡並開始擷取。arp。192.168.1.100 這組 IP):
sudo arpspoof -i enp0s3 -t 10.0.2.2 192.168.1.100
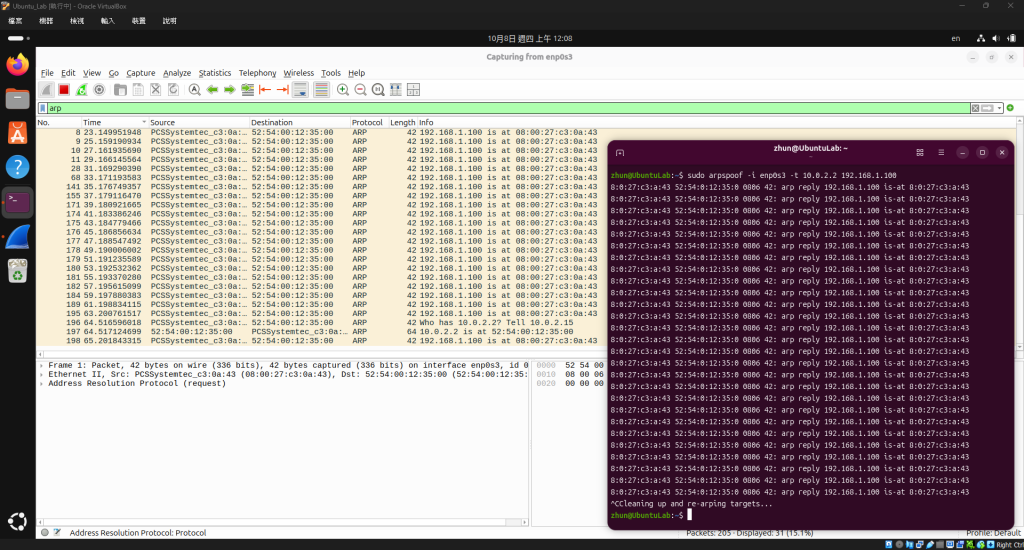
畫面解析:
執行後,你可以看到 Wireshark 瞬間被海量的 ARP Reply 封包洗版!
正常的 ARP 是「有問才有答」,但駭客的工具會不斷主動發送廣播,強迫告訴別人 192.168.1.100 is at [你的 MAC 位址]。在資安鑑識中,如果你的網路上突然出現這種未經請求且頻率極高的 ARP 回應,就代表網段內有「中間人」正在偷偷搞鬼!
接著我們要來看另一種駭客用來躲避防火牆的「畸形 TCP 封包」。
(注意:因為我們這次掃描的目標是本機 127.0.0.1,所以封包只會走內部迴圈,請務必將 Wireshark 的監聽網卡切換至 lo (Loopback)!)
【實作練習】
lo,顯示過濾器改為 tcp.port == 80。sudo nmap -sX -p 80 127.0.0.1
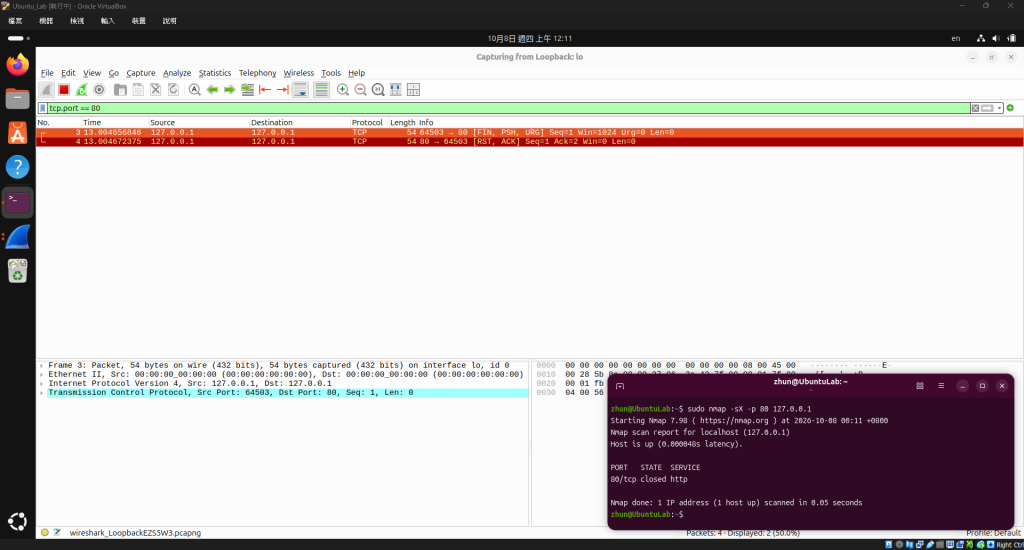
畫面解析:
Nmap 掃描結束後,我們在 Wireshark 抓到了一個極度詭異的 TCP 封包,它的標籤竟然同時寫著 [FIN, PSH, URG]!
在正常的網路通訊中,這三個狀態是互斥且有各自獨立功能的,它們絕對不可能在同一個合法連線中同時出現。
為什麼這種掃描手法會被稱為浪漫的「聖誕樹 (XMAS)」呢?我們打開封包的底層來一探究竟。
【實作練習】
點擊剛剛那個 [FIN, PSH, URG] 封包。在中間的詳細資訊窗格,展開 Transmission Control Protocol -> Flags。
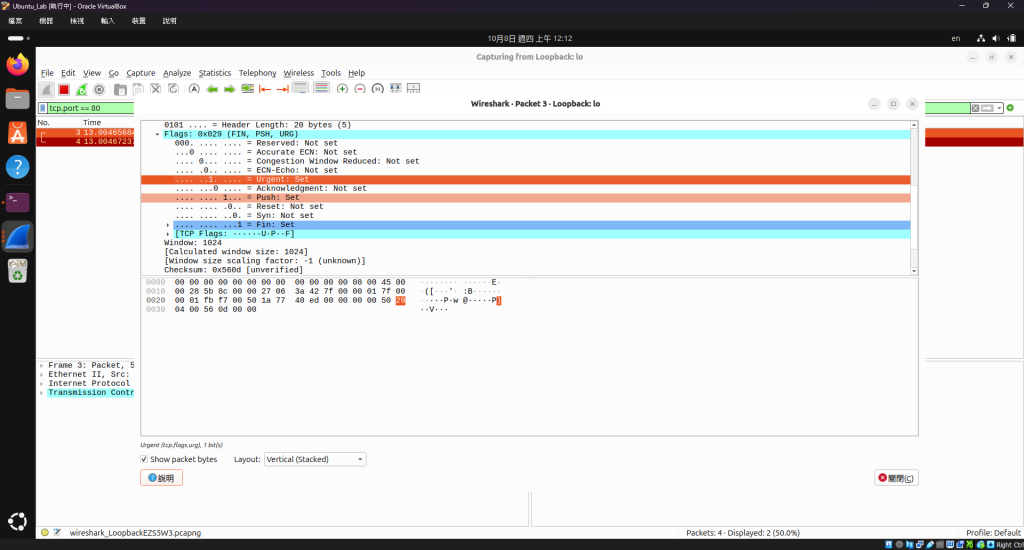
畫面解析:
謎底揭曉!你看 Flags 區塊裡面的旗標狀態:
Urgent (URG): Set (1)
Push (PSH): Set (1)
Fin (FIN): Set (1)
駭客刻意把這三個標記全部設為 1,就像是在 TCP 標頭上「掛滿了聖誕樹的燈泡,讓它們全部亮起來」。
這種手法的作用是為了測試伺服器或防火牆的反應。因為這是一個「不合邏輯的爛封包」,許多早期設計不良的防火牆不知道該如何處理,就會直接放行或是導致崩潰,進而讓駭客推測出目標系統的防禦規則與作業系統版本。
今天我們成功製造並識別了兩種最經典的異常流量。在網管與資安防禦的日常中,駭客的封包往往會偽裝得很精巧,但只要你熟悉正常的網路協定規範,一打開 Wireshark 觀察底層的 Flags 與廣播頻率,這些「違反常理」的攻擊特徵絕對會無所遁形。
我們已經將常見的攻擊流量都剖析過一輪了。既然具備了看透封包的能力,接下來就該進入真實的挑戰了!
明天 [Day 25],我們將正式踏入 CTF (Capture The Flag) 網路安全競賽的領域,教你如何將這 24 天學到的 Wireshark 技巧,應用在解開真實的資安鑑識謎題上!我們明天見。


 iThome鐵人賽
 看影片追技術