
Hello, 各位 iT 邦幫忙 的粉絲們大家好~~~
這系列文源自這幾年在團隊裡導入 AI Coding 之後,一路踩雷、修正、再踩雷的真實過程。把這些收斂出來的方法整理成文,也許對正在煩惱同樣問題的你會有些幫助。
就當作是一份邊做邊記的工程筆記吧!
本篇是 當 AI 加入團隊:打造可審查、可驗證、會自我改善的 AI 開發工作流 系列文的 EP29。
有一批能力,涉及的是更接近裝置底層與執行環境邊界的操作。
例如調整硬體資源的保留區間、直接讀寫底層資料庫的鍵值、或是擷取應用程式當機時的完整記憶體傾印。這些能力可以很強大,一次操作能省下很多手動排查的時間,但也可能造成不可逆、或不容易被察覺的影響。
所以這一類文件,我們要求比一般 skill 多寫幾件事:
## 適用平台
明確標示:只在哪個平台 / 哪個版本驗證過,不確定的地方寫「未驗證」

## 備份方式
動手前先備份什麼、備份到哪裡

## 重啟與回讀驗證
操作後如何重新啟動、如何回讀確認真的生效

## 敏感值遮蔽
輸出範例一律遮蔽序號、金鑰、內部識別碼

## 不應被自動化的操作
明確列出哪些步驟必須由人親自確認,AI 不能單獨執行
這裡的原則很直接:能力越接近設備底層,安全界線就越要具體,不能只用一句「請小心操作」帶過。
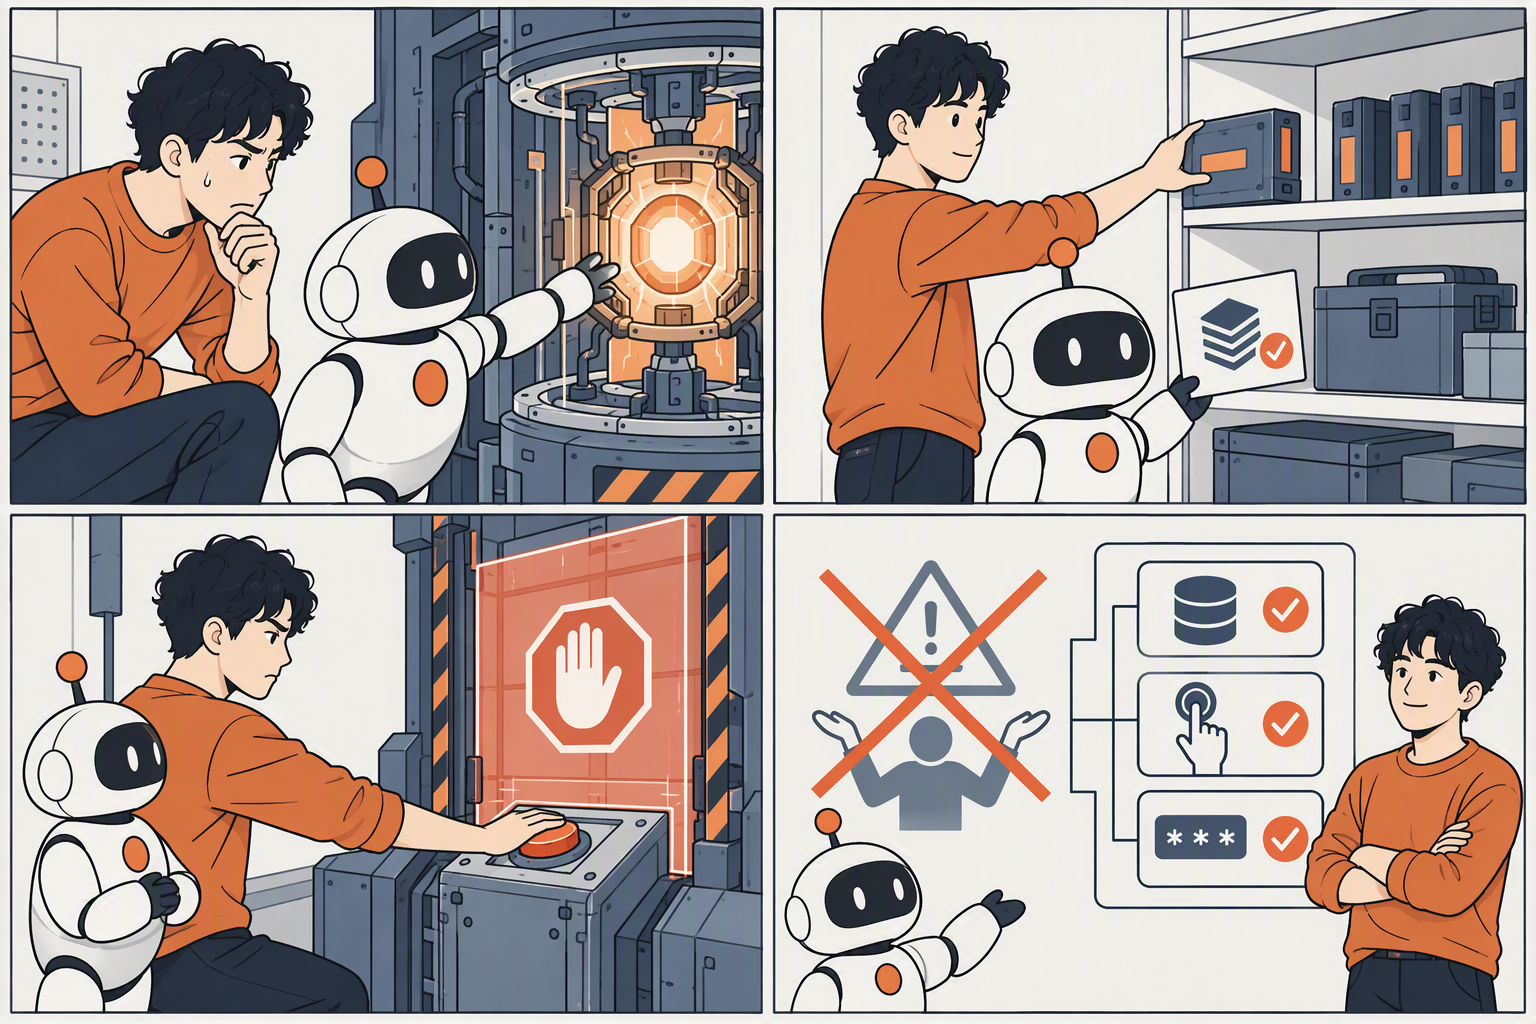
「請小心」對人有用,對 AI 沒有用——AI 需要的是明確寫出「這一步做錯了會怎樣」、「哪一步一定要停下來讓人確認」,而不是一句空泛的提醒。
這加起來其實就一句話:能力越接近設備底層,安全界線就越要具體,不能只用「請小心操作」帶過。
走到這裡,整套工具箱已經從骨架、技能、流程,一路長到能處理相當底層、風險也相當高的操作。最後一篇,來做個總結:這整件事到底是什麼。


 iThome鐵人賽
 看影片追技術