
一、IoT與嵌入式裝置的PQC限制:
1.巨大的金鑰與簽章尺寸:
傳統限制:傳統 ECC(如secp256r1)的公開金鑰僅有 32–64 bytes
PQC衝擊:基於晶格(Lattice-based)的 NIST 標準演算法(如 ML-KEM/Kyber),公鑰和密文通常要幾百到幾千 bytes;而數位簽章(如 ML-DSA/Dilithium)甚至可達幾KB甚至十幾KB,因此這會直接塞爆RAM,並導致封包必須進行傳輸分段,消耗更多網路頻寬與電量
2.高昂的運算與記憶體開銷:
傳統限制:MCU(如 Cortex-M0/M4)執行一般加解密輕而易舉
PQC衝擊:PQC演算法包含大量的矩陣運算與多項式抽樣,因此這會吃掉大量的Flash程式碼空間與RAM暫存空間,造成許多低功耗IoT晶片甚至無法在有限的堆疊記憶體內完成運算
3.缺乏硬體加速與韌體升級困難:
傳統限制:多數晶片內建 ECC/RSA 的硬體加速引擎
PQC衝擊:現有部署在野外的IoT裝置多半缺乏PQC硬體加速支援,因此若只靠軟體模擬,速度會極度緩慢,且許多嵌入式裝置生命週期達5-10年後,會缺乏遠端安全更新(OTA)或密碼敏捷性(Crypto-agility)設計,導致很難直接替換演算法
二、簡單實作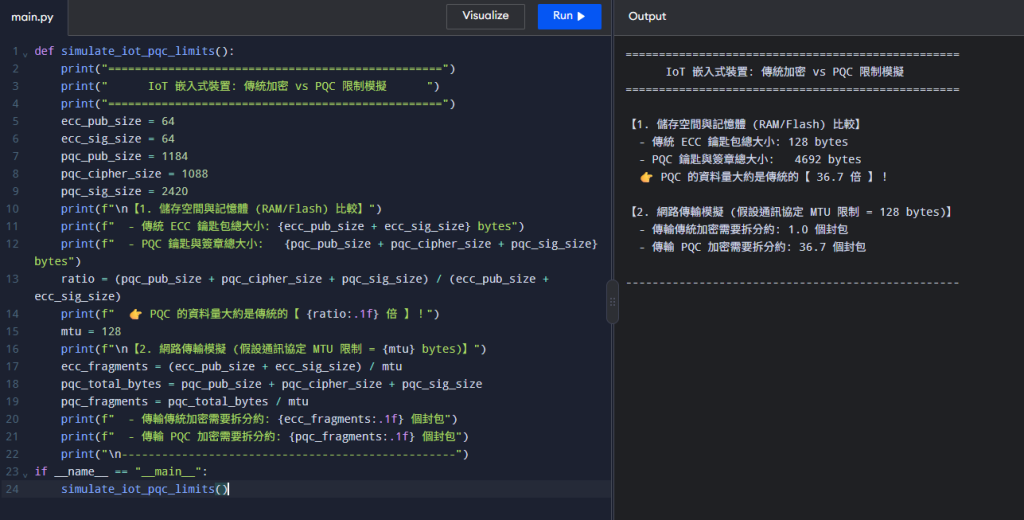

 coffee

 iThome鐵人賽
 看影片追技術