
先打開VMware找到你要設定的kali
對著他右鍵會看到以下此圖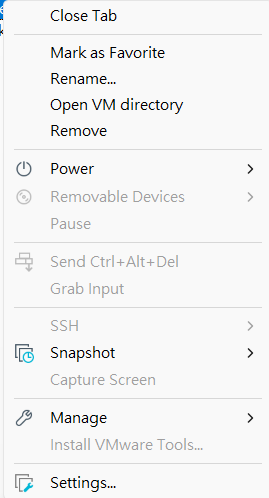
接下來按Settings,進入以下這個畫面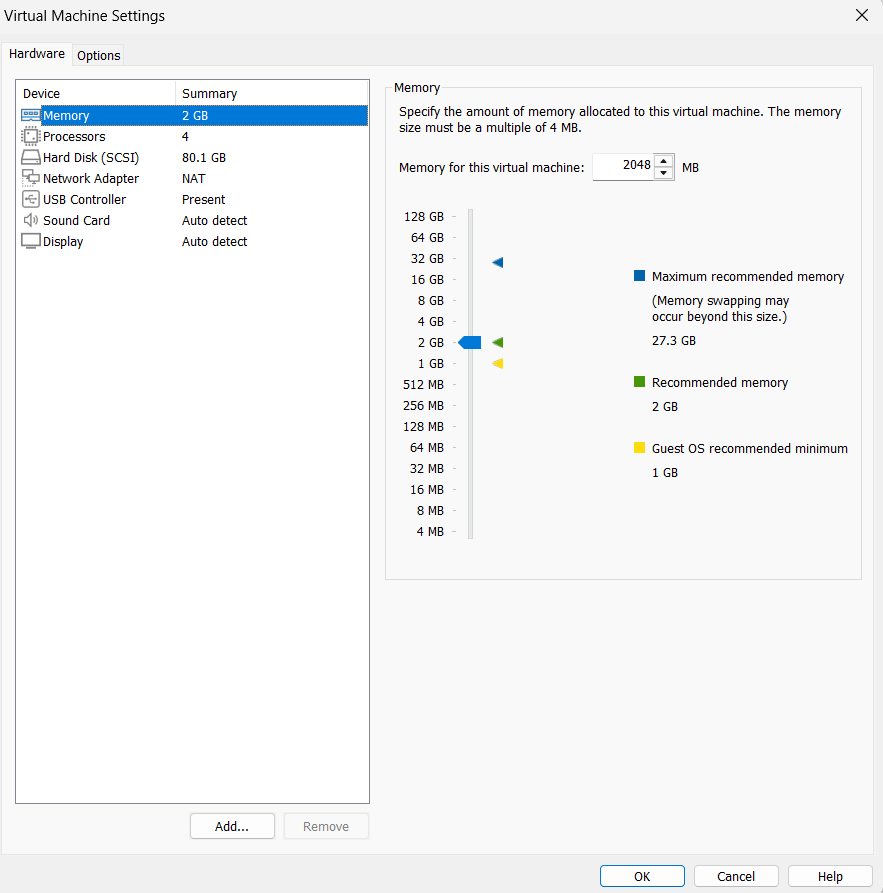
會看到Network Adapter的狀態是設定在NAT,一般來說不用去動它,除非有什麼特殊需求。
以下是常用模式的介紹
| 模式 | 特性 | 適用情境 |
|---|---|---|
| NAT | VM 可對外連線,外部無法主動連進來 | 一般上網、不需要被其他機器掃描 |
| 僅限主機(Host-Only) | VM 只能跟主機及同網段的其他 VM 通訊,無法連外網 | 建立獨立封閉的練習實驗室,最安全 |
| 橋接(Bridged) | VM 直接掛在實體網路上,像一台獨立主機 | 需要跟區網其他真實裝置互動時使用,但要小心誤掃到別人的機器 |
接下來是Nmap的部分,它能做很多面向的掃描,我覺得把全部列出來有點多,就大概把幾個常用的列出來
nmap [ip]#快速掃描
nmap -sV [ip] #顯示開了什麼服務
nmap -sV -p- [ip] #徹底盤點,怕漏掉冷門服務
nmap -sV -p [port] [ip]# # 單一 port
我打靶機差不多就用這些,當然還有些特殊情況採用,這裡就不細說


 iThome鐵人賽
 看影片追技術