iT邦幫忙

2026 iThome 鐵人賽

DAY 5
0
Claude AI

打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記系列 第 5

searchsploit 與 CVE 資料庫查詢技巧解析

  • 分享至 

  • xImage
  •  

今天如標題所示,就是現在要講的內容/images/emoticon/emoticon10.gif

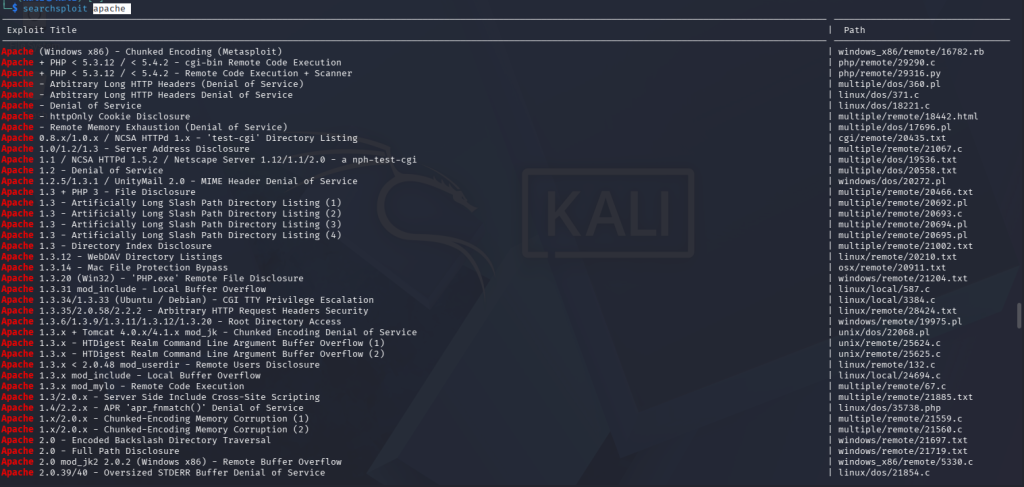
拿apache 這個漏洞來做示範,然後加上searchsploit 這個指令
https://ithelp.ithome.com.tw/upload/images/20260917/20183639k9wBtSWGDA.png
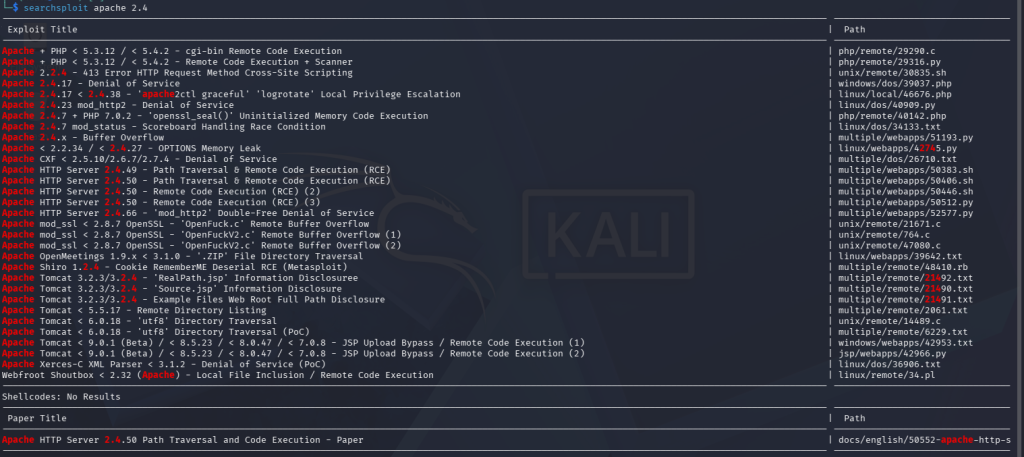
會跑出這麼多是正常的,當然不可能一個一個找,這時候再增加一個關鍵字
https://ithelp.ithome.com.tw/upload/images/20260917/20183639EDUEmPDRjE.png
是不是看起來就比剛剛好多了/images/emoticon/emoticon03.gif
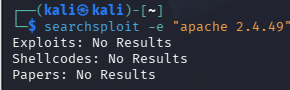
還要再做更精準的查詢
https://ithelp.ithome.com.tw/upload/images/20260917/201836392Ym7q7tebf.png
什麼都沒有,這是有原因的
https://ithelp.ithome.com.tw/upload/images/20260917/20183639UKMVl8tJ1K.png
因為他中間少了HTTP Server所以他搜不到,所以很正常


然後這個是用每個漏洞都有的CVE編號去查
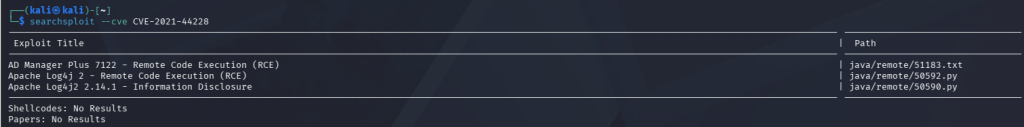
https://ithelp.ithome.com.tw/upload/images/20260917/20183639exL8bQieDK.png

我來解釋下這邊的-p是path的意思,至50383(EDB-ID)是我們上面查Http Server的Path所得到的
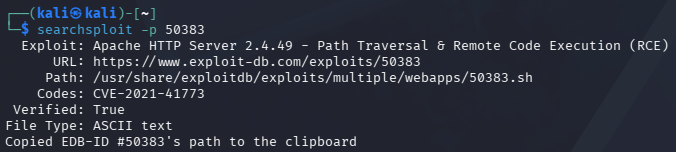
https://ithelp.ithome.com.tw/upload/images/20260917/20183639NLZqRQG73E.png

今天就到這裡了,有很多方法可以進行篩選,找出自己要的,全部列出來,不是不行。但實在是太多了。就列出幾個簡單的。/images/emoticon/emoticon16.gif


上一篇
虛擬機網路環境設定與 Nmap 常用指令介紹
下一篇
打靶機前必備的資訊蒐集
系列文
打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記12
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言