
嗨,我是 Kitty,歡迎來到《朝 HTB CPTS 前進:資安新手的 30 天實作筆記》系列。
我目前的工作比較偏資安制度、管理跟稽核,平常比較常碰到的是 ISO、政策、流程、風險跟各種控管。
這些東西當然都很重要,但平常看到一些駭客攻擊、漏洞利用的案例時,我都會忍不住好奇:
他們到底是怎麼從一堆資訊裡,找到可以下手的地方?
看到一些滲透測試或靶機的內容時,我常常會覺得「這也太酷了吧」!!! 但同時也發現,自己對真正的攻擊流程其實沒有那麼熟。
所以我開始想學滲透測試。
我想真正理解駭客是怎麼思考的。
也因此,我開始研究滲透測試證照,最後把目標放到了 HTB CPTS。
先說一下我的想法:
我不覺得經過這 30 天就能準備好 CPTS 考試。
這個系列比較像是我給自己的一個開始——
用 30 天建立學習節奏、補基礎、實際碰靶機,把原本用看的東西,真的動手做一次。
所以這不是速成攻略。
而是:
一個原本比較熟悉資安制度與管理的人,開始學著從攻擊者的角度思考,實際走過一次滲透測試的流程。
在決定要考哪一張滲透測試證照之前,我其實糾結了一陣子,CPTS 跟 OSCP+ 也來回比較了很多次。
所以開始之前,我想先聊一下:
為什麼最後我選了 CPTS,而不是 OSCP+?
OSCP+ 是 OffSec 推出的滲透測試證照。
它給我的感覺比較像是在考驗考生能不能:
在有限的時間裡,不能仰賴 AI,只能透過瀏覽器查資料、找線索,把問題解出來。
考試時間是 23 小時 45 分鐘,考完之後有 24 小時可以整理報告。
考試環境有獨立主機跟 Active Directory,也有線上監考,對工具的使用也有一些限制,70 分及格。
其中我自己最有感的是:
考試不能用 AI。
ChatGPT、Claude、Gemini 這類 AI Chatbot 都不能拿來協助解題,也有其他自動化工具和 Metasploit 的使用限制。
簡單來說,我覺得 OSCP+ 比較像:
給你一段很有限的時間,可以查google,但不能用AI,看看考生能不能在不依賴AI下,靠自己完成攻擊目標。
CPTS 是 HTB 推出的滲透測試證照。
它的考試時間長很多,總共有 10 天,這段時間包含實際測試跟最後的報告。
可以用自己的VM,也可以用 HTB 的 Pwnbox。
CPTS 很重視最後的報告。除了要達到考試要求的最低分數門檻,還要交一份英文的專業滲透測試報告,把自己的攻擊方法跟修補建議整理清楚。
對我來說,CPTS 最吸引我的地方是:
AI 不是完全不能用。
HTB 官方目前的規則是,可以拿 AI 來查 Linux 指令怎麼用、檢查腳本語法這類事情。
但不能把考試環境的資料丟進公開 AI,也不能叫 AI 幫你寫完整份報告,更不能讓 AI Agent 直接幫你把靶機解掉。
這個差異對我來說滿重要的。
因為我平常學東西,本來就會查資料、看文件,也會用 AI 幫自己理解不熟的東西。
所以我比較喜歡這種方式:
AI 可以幫我理解,但最後還是要變成自己的能力,靠自己完成任務。
這也是我後來選 CPTS 的其中一個原因。
白話講就是:AI可以當字典用,但不能當槍手用。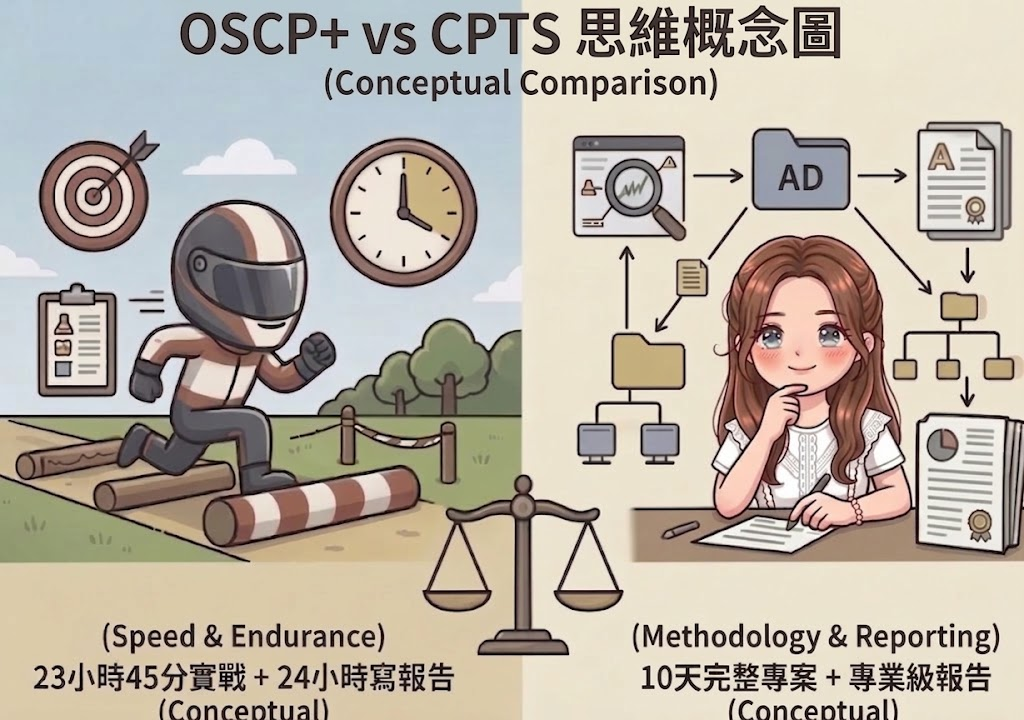
| 項目 | OSCP+ | CPTS |
|---|---|---|
| 考試時間 | 23 小時 45 分鐘技術考試 + 24 小時提交報告 | 10 天 |
| 監考 | 有,考試全程監考 | 無監考 |
| 考試環境 | 3 台獨立機器 + 1 組 AD(3 台機器) | 隔離的模擬企業環境 |
| 及格方式 | 100 分中取得 70 分 | 達到最低分數要求 + 提交合格的英文專業滲透測試報告 |
| 報告 | 需要,記錄漏洞利用、操作過程、指令與證據等 | 需要,強調 Commercial-grade / Business 水準的滲透測試報告,包含攻擊方法與修補建議 |
| AI | ❌ 禁止使用 AI Chatbot / LLM | ⚠️ 有條件允許,例如查詢一般指令原理或確認 Script 語法;不可讓 AI 自動解題或產生整份報告 |
| Metasploit | 有限制:選定一台目標使用後,其他機器不可再使用 | 未有 OSCP+ 那種「選定一台目標後不能再用於其他機器」的限制 |
對我來說,CPTS 的報告也是很吸引我的地方。
我不只想學會怎麼找到漏洞、成功拿下靶機,也想學著把自己做過的事情講清楚。
怎麼找到問題、怎麼利用、最後發現了什麼,以及可以怎麼修補,都要能整理成一份完整的報告。
這也是我想從 CPTS 練起來的能力。
我原本以為 OSCP+ 比較有名,所以一定比較難,而 CPTS 列在資通安全證照清單裡,應該比較容易。但研究之後發現兩個考試難的地方其實不太一樣。OSCP+ 考的是在緊迫的時間壓力下,不能使用 AI 時,考生會如何解決問題、達成目標。CPTS比較強調能不能完成一個完整的滲透測試流程,包含實際攻擊與最後的專業報告。
不是誰比較簡單的問題,是考法根本不同。
講了這麼多比較,但我選擇CPTS其實很單純:
我去年買了HTB Academy的Silver Annual,當時的購買方案有贈送兩張考試券。 學習教材都有了,考試的機會也掌握在手中。既然已經有這些資源了,當然先把它們用好,比再花一大筆錢買 OSCP+ 課程還合理吧(?)~~~
除此之外還有幾個原因讓我覺得CPTS更適合目前的我:
補充一下:
HTB 最近寄信通知,Academy 的訂閱價格會在2026/10/12調整。
目前的訂閱者如果在 10/12 前續約,可以繼續使用調整前的價格。
考慮要不要入手 HTB Academy 的新朋友,也可以留意一下這個時間點~
我把這 30 天會用到的基本工具準備好哩~
目前主要會用:
先說一下我現在的程度~
AD 我還沒有完整學過,Web 跟 Linux 雖然有一些基礎,但真的要自己實作,還是有很多不熟的地方。
所以這 30 天,我不打算每天打一台新的靶機,然後把解題過程全部寫一遍。
我想把一台靶機拆開來慢慢做。
可能今天先做資訊蒐集,隔天研究找到的服務或漏洞,再處理提權,最後把整個過程整理成報告。
每天大概會維持這個節奏:
讀 Academy 學觀念 → 用自己的話理解 → 到靶機實際驗證 → 記錄自己的判斷過程
這也是我希望自己在這 30 天裡,慢慢建立起來的學習方式。
30天規劃:
不過這只是我目前先排好的方向。
實際開始之後,如果某個主題卡住、發現自己還沒真正搞懂,或是實作時突然冒出一個值得研究的問題,規劃可能就會被我及時改變><
30 天結束,不代表我就準備好 CPTS 了><
特別是 AD,這 30 天我不會要求自己一定要熟練。
目前的規劃比較像是先把常見名詞、基本概念建立起來,再實際做一些基礎操作,至少先知道自己之後要往哪裡深入。
所以到 Day 30,我不會做一個「30 天就可以考 CPTS 了」的結論。
我會再回頭檢視一次自己的能力,找出還不熟、需要補強的地方,整理成下一階段的學習方向~~~
所以這 30 天對我來說,比較像是先把基礎打起來、實際做過一輪,再決定接下來要怎麼補強,而不是 30 天結束就代表「CPTS 可以去考了」。
明天見囉~~~👋


 iThome鐵人賽
 看影片追技術