iT邦幫忙

2026 iThome 鐵人賽

DAY 5
0
  • 學習要點
    • 一次 role assignment 三要素:Security principal(誰)+ Role definition(能做什麼)+ Scope(在哪裡)
    • 四層 scope:Management group → Subscription → Resource group → Resource,權限向下繼承
    • 四個基本角色差異(必考):
      Owner:全部權限 + 可以指派權限給別人
      Contributor:全部管理權限,但不能指派權限、不能改 RBAC
      Reader:只能讀
      User Access Administrator:只能管權限,不能管資源
    • Azure RBAC ≠ Entra ID 角色。Global Administrator 預設不能管理 Azure 訂用帳戶資源,除非在 Entra ID 中「提升存取權」
    • Deny assignment 優先於 allow;多個 allow 是聯集(權限相加),但只要有一個 deny 就擋掉
  • 實作 Lab
    • 對測試使用者,在 subscription 層指派 Reader
    • 對同一使用者,在某個 RG 層指派 Contributor,觀察權限疊加結果
    • 用 Check access 功能判讀有效權限
    • 建立一個自訂角色(例如:只能啟動/停止 VM,不能刪除)
  • 今日心得

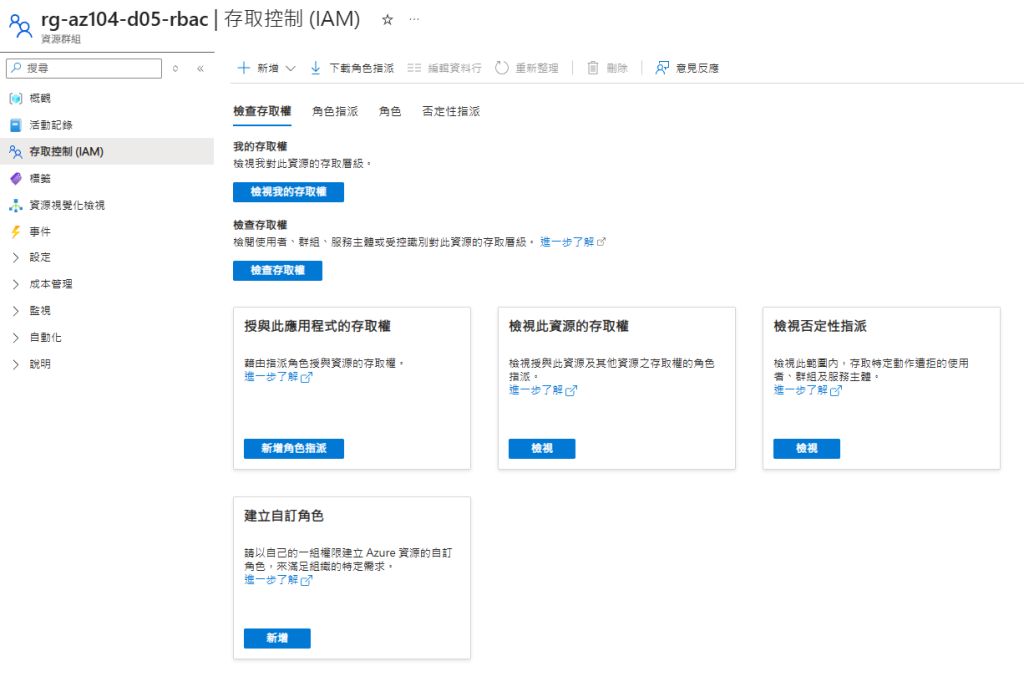
我們去 Entra ID 那邊建立一個使用者 testuser01,然後再建立一個資源區
https://ithelp.ithome.com.tw/upload/images/20260917/20104126xJV9Nb33Dd.png
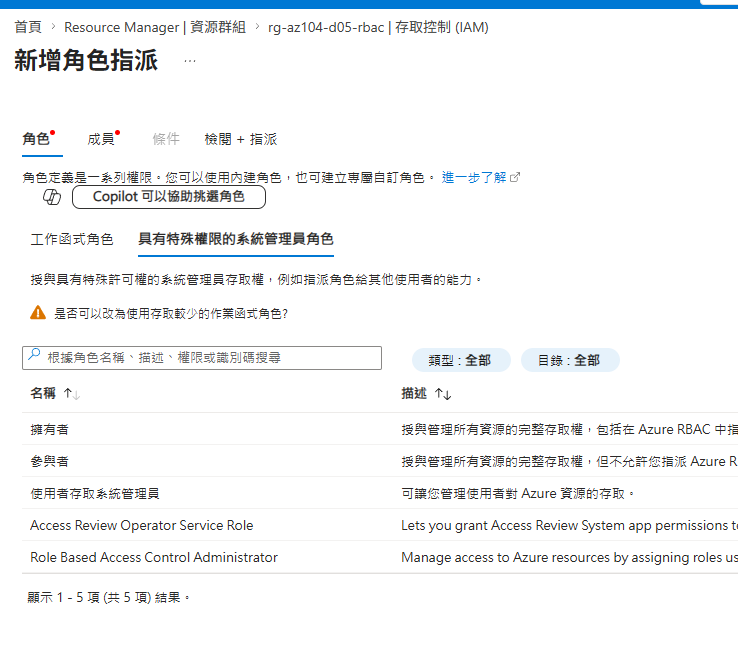
接著到那個資源區的 IAM 把腳色加入,然後到特殊權限的系統管理員腳色選參與者
https://ithelp.ithome.com.tw/upload/images/20260917/20104126IEmsVOTZbh.png
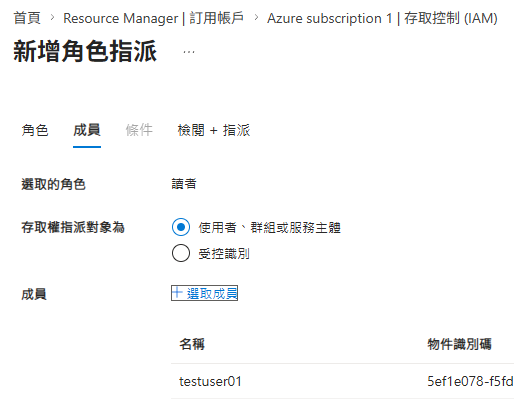
接著再去我們的訂閱,裡面也有一個 IAM,裡面設定 testuser01 設定成讀者
https://ithelp.ithome.com.tw/upload/images/20260917/20104126jXbT1xt3j5.png
所以這個 testuser01 它可以看到訂閱帳戶的資源,但他的動作被限制在那個資源集區,實務上很常使用這設定(這句 AI 說的XD)


上一篇
D4-外部使用者、授權管理與SSPR
下一篇
D6-管理群組與 Azure Policy
系列文
使用 Azure 雲服務的日子往往就是這麼樸實無華且枯燥8
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言