
上一篇整理了數位鑑識的六個階段:
Identify → Preserve → Collect → Examine → Analyze → Report
今天把 Preserve 和 Collect 拉到實際現場來看。
主要參考行政院於民國 104 年 8 月 4 日訂定的 《政府機關(構)資安事件數位證據保全標準作業程序》,看看一份數位證據從現場被發現、蒐集,到最後封緘與交接,實際上會怎麼處理。
抵達事件現場後,第一件事情不是馬上操作設備,而是先維持現場完整、確認與案件相關的數位證物,並記錄現場狀況。
例如電腦目前是否開機、螢幕正在顯示什麼、有哪些外接裝置、網路是否仍然連線等。
接下來才依照設備種類和目前狀態,決定後續怎麼處理。
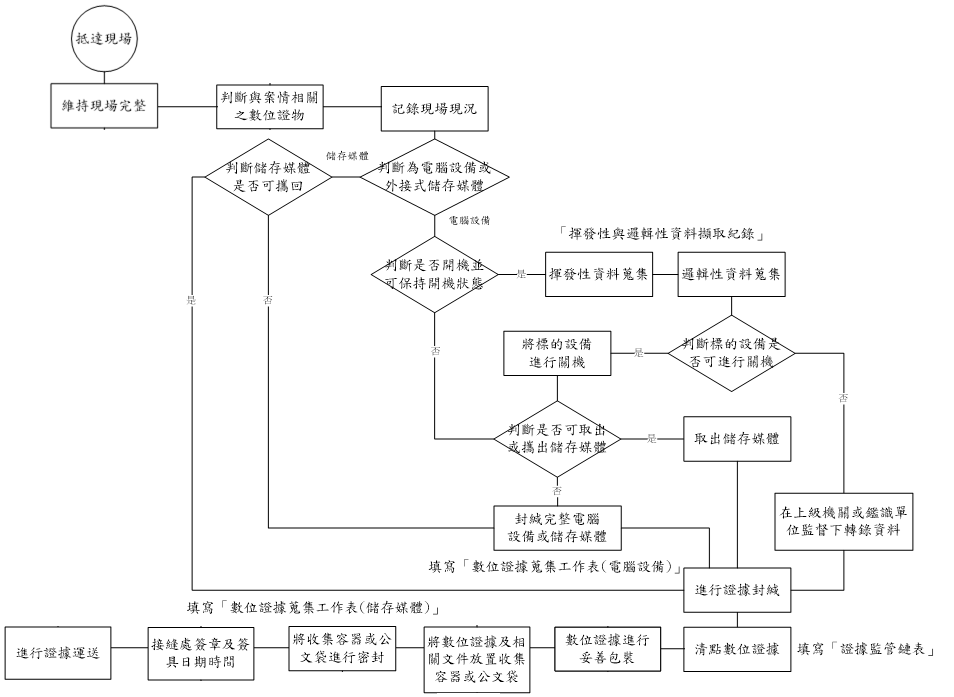
流程裡一個很重要的判斷,就是設備現在是不是正在運作。
如果電腦是開機狀態,就要先考慮是否有需要取得的揮發性資料(Volatile Data),例如 RAM、Running Process、Network Connection 等。因為這些資料可能在關機後消失,所以不能看到電腦就直接拔掉電源。
相反地,如果設備原本就關機,也不應該為了查看內容而隨便開機,避免改變原本的資料狀態。
所以現場最先做的,其實不是趕快把資料抓出來,而是先確認現在的狀態,再決定下一步。
《政府機關(構)資安事件數位證據保全標準作業程序》在訂定時,參考了數位鑑識國際標準 ISO/IEC 27037 — Guidelines for Identification, Collection, Acquisition, and Preservation of Digital Evidence。
因此在數位證據保全中,可以看到四個很重要的階段:
Identification → Collection → Acquisition → Preservation
之前講的數位鑑識六階段是比較完整的 Digital Forensics Investigation 流程
ISO/IEC 27037 四階段則是聚焦在數位證據怎麼被識別、取得與保存
1. Identification 證據識別
先確認應該蒐集哪些資料,以及哪些系統或設備可能藏有證據。
2. Collection 證據蒐集
判斷是否需要現場製作證據副本,並處理證物封存、運送與全程紀錄。
3. Acquisition 證據擷取
製作數位證據副本,並取得揮發性與非揮發性資料,同樣需要保留完整紀錄。
4. Preservation 證據保存
確認證據完整性,必要時進行 Hash 驗證,並控管證物的實體保存位置。
了解這四個階段後,再回來看完整流程圖,就比較容易知道每一個判斷在做什麼。
儲存媒體能不能直接帶走?
如果標的是硬碟、SSD、記憶卡或其他儲存媒體,會先判斷是否可以攜回。
可以攜回,就進行蒐集、封存與運送,如果不能直接攜回,則可能需要在現場製作儲存媒體副本。
電腦現在有沒有開機?
如果標的是電腦設備,就要先判斷是否為開機狀態,以及目前狀態是否需要被保留。
如果有需要,就先進行:
揮發性資料蒐集 → 邏輯性資料蒐集
這裡的邏輯性資料,指的是目前作業系統檔案系統中可以存取的檔案資料。
之後再判斷設備能不能關機。
儲存媒體能不能取出?
設備關機後,如果硬碟或其他儲存媒體可以取出,就將儲存媒體取出後個別處理,如果不能拆出來,就可能直接封緘完整的電腦設備。
而對於不能中斷服務的伺服器等設備,也不能直接照一般電腦的方式處理,而需要在適當監督下進行資料轉錄。
證物處理完成後呢?
無論最後是取出儲存媒體,還是直接保留完整的電腦設備,完成蒐集後都要進行證據封緘。
依照流程,會先清點取得的數位證據,再進行妥善包裝,並將數位證據與相關文件放入收集容器或公文袋中。封緘完成後,還要在接縫處簽章並註記日期、時間,最後才進行證據運送。
整個流程可以簡單整理成:
證據封緘 → 清點數位證據 → 妥善包裝 → 放入收集容器/公文袋 → 接縫處簽章與日期時間 → 證據運送
這些步驟除了保護證物,也讓後續可以確認證物的封存狀態,以及中間是否曾被開啟或重新處理。
證物離開現場後,通常不會永遠由同一個人保管。
它可能經過:
現場蒐集 → 封存 → 運送 → 證物保管 → 鑑識分析 → 再次封存
這時就需要 Chain of Custody(證據監管鏈),把證物從取得到後續處理的每一次交接一路記錄下來。
證據監管鏈要求在數位證據的識別、蒐集、擷取、封緘及運送過程中,維持證據的完整性與一致性,避免發生竄改等不當情形。
實際的證據監管鏈表並不複雜,主要就是記錄每一次交接:
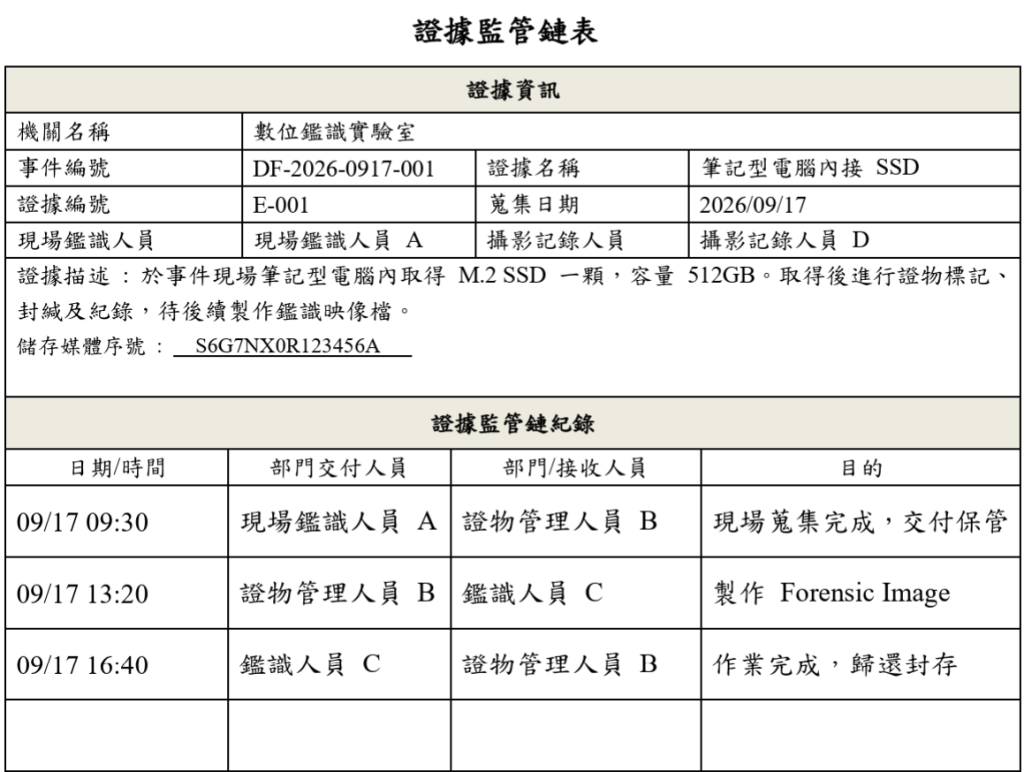
重點不是證物不能被碰,而是每一次必要的接觸、移動與交接,都能被追蹤。
如果一顆硬碟上午離開現場,下午才出現在鑑識實驗室,中間卻完全沒有紀錄,就會出現一段無法解釋的空白,證據監管鏈就是在避免這種情況。
最後整理三個很容易搞混的概念。
證據能力(Admissibility):一份資料有沒有資格被當成證據使用。也就是說,即使從電腦裡找到一個看起來很關鍵的檔案,還是要確認它的取得方式、來源與處理程序是否適當,才有機會成為正式的證據。
證據力/證明力(Weight of the Evidence):在證據已經可以被使用的前提下,看它到底能夠證明多少事情、可信程度有多高。舉例來說,一個登入紀錄,可能可以證明某個帳號在某個時間登入系統,但不一定能直接證明當時實際操作的人是誰。這就是「有證據」和「這份證據能證明到什麼程度」之間的差別。
證據監管鏈(Chain of Custody):證據從被取得後,到保存、運送、分析與後續處理的整個過程,是否都有完整紀錄。
所以數位鑑識除了除了要知道「找到什麼」,還要能說明它從哪裡來、怎麼取得、經過誰處理,以及最後能支持什麼樣的事實。


 iThome鐵人賽
 看影片追技術