
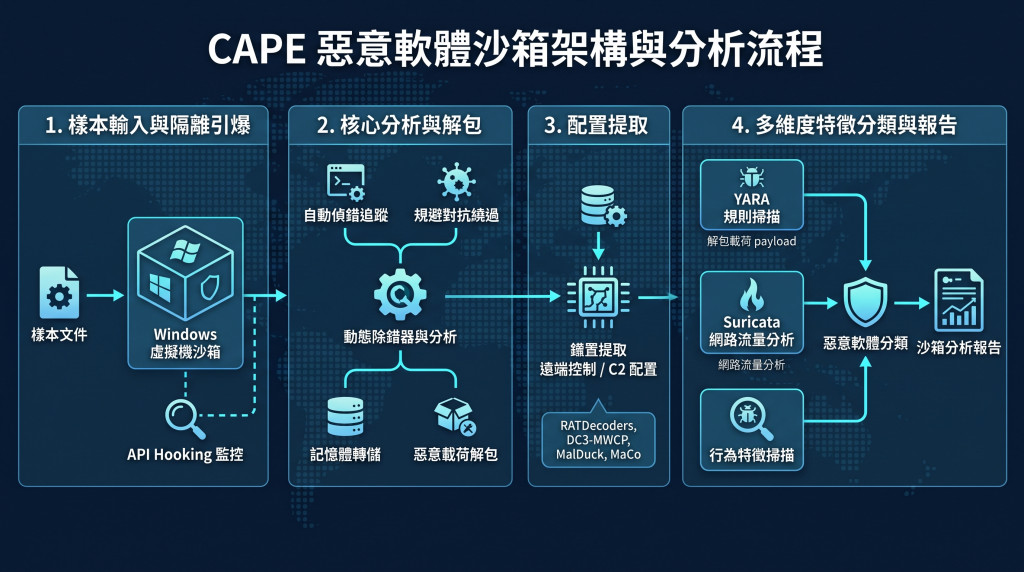
好的 將進入最大一個章節 CAPEv2
https://github.com/kevoreilly/capev2
CAPEv2(Malware Configuration And Payload Extraction)是一個進階的開源惡意程式沙箱系統。它主要用於在隔離的環境中執行惡意檔案,藉此監控其動態行為並收集鑑識跡證。在自動化數位鑑識與威脅調查的流程中,它扮演著「惡意程式拆解室」的關鍵角色,能深度萃取惡意程式的行為特徵、惡意負載(Payload)以及設定檔(Config)。
CAPEv2 與同類型沙箱(如傳統 Cuckoo)的差異與核心優勢:
雖然 CAPE 最初衍生自 Cuckoo v1,但它針對現代惡意程式的防禦機制進行了大幅度的進化。與傳統沙箱相比,CAPEv2 具備以下顯著的差異與優勢:
CAPEv2 與同類型沙箱系統差異比較
| 評估維度 | CAPEv2 (進階開源架構) | 傳統開源沙箱 (如 Cuckoo v1) | 商業級沙箱 (如 ANY.RUN, Joe Sandbox) |
|---|---|---|---|
| 架構與授權 | 開源免費;需自主建置 Proxmox/ESXi 與 Ubuntu 伺服器環境 | 開源免費;社群維護停滯,環境相依性與套件較為老舊 | 閉源付費;採 SaaS 雲端訂閱制或高價地端硬體部署 |
| 動態行為鑑識 | 具備深度鑑識能力,可精準解析 API 勾取(API Hooking)與程序注入(Process Injection) | 僅提供基礎 API 攔截與靜態檔案特徵掃描,細粒度不足 | 提供 Hypervisor 級別監控與未公開 API(Native API)深度攔截 |
| 規避反制機制 | 具備進階反沙箱(Anti-VM)應對機制,可透過除錯器強制干預並繞過檢測 | 缺乏動態反制能力,極易遭現代進階惡意軟體偵測並終止運行 | 內建極強之環境偽裝(Anti-Evasion)與即時人機互動干預介面 |
| 情資萃取能力 | 可自動榨取核心情資(Payload 與 Config),並產出網路特徵(PCAP)供後續分析 | 僅能擷取原始執行檔或初步記憶體,無法有效應對多層加殼 | 內建專有解碼器,自動關聯產出具備 MITRE ATT&CK 標籤之完整報告 |
AI Agent 本質上是具備機率性(probabilistic)推理與語意理解的大型語言模型。
CAPEv2 是提供確定性(deterministic)環境隔離與底層執行的受控沙箱。
兩者並非互相取代的競爭關係,而是「大腦」與「實驗室/手術刀」的上下游分工。
惡意程式通常在記憶體中執行解密與注入(如 Process Hollowing)。CAPEv2 能直接在客體機(Guest VM)記憶體的原始進入點(OEP)設定斷點,在惡意程式剛完成解密、尚未發動破壞前,精準傾印出未加殼的乾淨 Payload。這是純靜態推論的 AI 無法憑空取得的關鍵材料。
現代惡意程式會偵測虛擬化環境、檢查時間加速(Timing Traps)或檢測常見的 API Hooking。CAPEv2 透過避開微軟標準介面的隱蔽除錯器與 Syscall Hooking(系統呼叫勾取),能動態竄改程式執行流程,強制跳過檢測迴圈,迫使惡意程式在隔離環境中繼續執行。
CAPEv2 能自動從特定惡意家族(如 AgentTesla、Cobalt Strike、AsyncRAT)的記憶體或未加密字串中,直接解析並榨取出結構化的 C2 伺服器 IP、連接埠、AES 金鑰與通訊認證等 Configuration,產出最直接的 IOCs。
CAPEv2 能在安全的 Host-Only 網路下記錄惡意程式引爆時的完整網路通訊(PCAP 封包)與系統呼叫紀錄。這些確定性資料是後續送交 NDR 平台(如 Malcolm)進行封包重組或端點關聯分析的基礎。
在現代自動化防禦體系中,兩者通常是串聯協作:
[ 可疑檔案 ]
     │
     ▼
[ CAPEv2 沙箱 ] ──(負責引爆、隱蔽除錯、Syscall 攔截、脫殼)
     │
     ├─► 乾淨的 Payload / Memory Dump
     ├─► 網路特徵封包 (PCAP)
     └─► 萃取出的 C2 設定檔 (Config)
     │
     ▼
[ AI Agent ] ────(負責閱讀上述跡證,進行逆向反組譯解讀、推論攻擊戰術、產出鑑識報告)
CAPEv2 是「身穿重裝甲的防爆拆彈機器人」,負責把包著厚厚膠帶、裝了水銀防拆開關的可疑包裹抓進防爆桶,剪斷外殼、逼它露出引信與定時晶片
AI Agent 是「後方的情報戰略參謀」。
參謀沒辦法光看一個黑包裹照片就猜出裡面的炸藥配方;他需要拆彈機器人先把電路板和雷管掏出來,參謀才能一眼看出:「這是某某組織慣用的計時手法,快通報防禦!」


 iThome鐵人賽
 看影片追技術