
說完了 Pre-auth 相關攻擊面,繼續CVE復現吧 :)))))
大家中秋快樂 寫完也要去烤肉了嗚嗚
這次的漏洞因為已經 EOL(end-of-life) 了所以沒有特別的CVE編號,但因為出現在演算法裡面覺得很有趣所以來看一看
廠商: NETGEAR DGND3700v2 (美商)
韌體版本: DGND3700v2 Firmware Version 1.1.00.26 (WW Users)
漏洞成因:非授權頁面清單過早被檢查,加上字串匹配漏洞與會話機制失效,使未認證的攻擊者得以存取 admin 邏輯。
修復: EOL/不適用
下載後用 jefferson + binwalk 解開 jffs 韌體
補充: 後面用astra也是秒解,果然是古法手搓奧義qvq
─$ ls -la
total 1796
drwxrwxr-x 12 kali kali    4096 Sep 25 12:44 .
drwxrwxr-x  7 kali kali    4096 Sep 25 14:29 ..
-rw-r--r--  1 kali kali  253920 Sep 25 12:44 cferam
drwxrwxr-x 10 kali kali    4096 Sep 25 12:44 config
drwxrwxr-x  2 kali kali    4096 Sep 25 12:44 dev
lrwxrwxrwx  1 kali kali       8 Sep 25 12:44 etc -> /tmp/etc
drwxrwxr-x  2 kali kali    4096 Sep 25 12:44 home
-rwxr-xr-x  1 kali kali       4 Sep 25 12:44 kernel_cksum
drwxrwxr-x  4 kali kali    4096 Sep 25 12:44 lib
drwxrwxr-x  2 kali kali    4096 Sep 25 12:44 mnt
drwxrwxr-x  2 kali kali    4096 Sep 25 12:44 proc
lrwxrwxrwx  1 kali kali       9 Sep 25 12:44 sbin -> usr/sbin/
drwxrwxr-x  2 kali kali    4096 Sep 25 12:44 sys
drwxrwxr-x  2 kali kali    4096 Sep 25 12:44 tmp
drwxrwxr-x  8 kali kali    4096 Sep 25 12:44 usr
lrwxrwxrwx  1 kali kali       8 Sep 25 12:44 var -> /tmp/var
-rw-r--r--  1 kali kali 1513659 Sep 25 12:44 vmlinux.lz
lrwxrwxrwx  1 kali kali       8 Sep 25 12:44 www -> /tmp/www
drwxrwxr-x  8 kali kali   20480 Sep 25 12:44 www.eng
驗證版本 www.eng/currentsetting.htm
Firmware=V1.1.00.26_1.00.26WW
RegionTag=DGND3700v2_WW
Region=WW
Model=DGND3700v2
InternetConnectionStatus=@if_wan_up#
ParentalControlSupported=1
SOAPVersion=1.13
ReadyShareSupportedLevel=5
翻一下 Web Root,可以看到主要管理介面位於 www.eng/
負責請求處理的是 usr/sbin/setup.cgi 和 mini_httpdmini_httpd 在啟動 setup.cgi 前會透過環境變數 NEED_AUTH (預設=1) 將 authentication 狀態傳遞給後續 CGI。
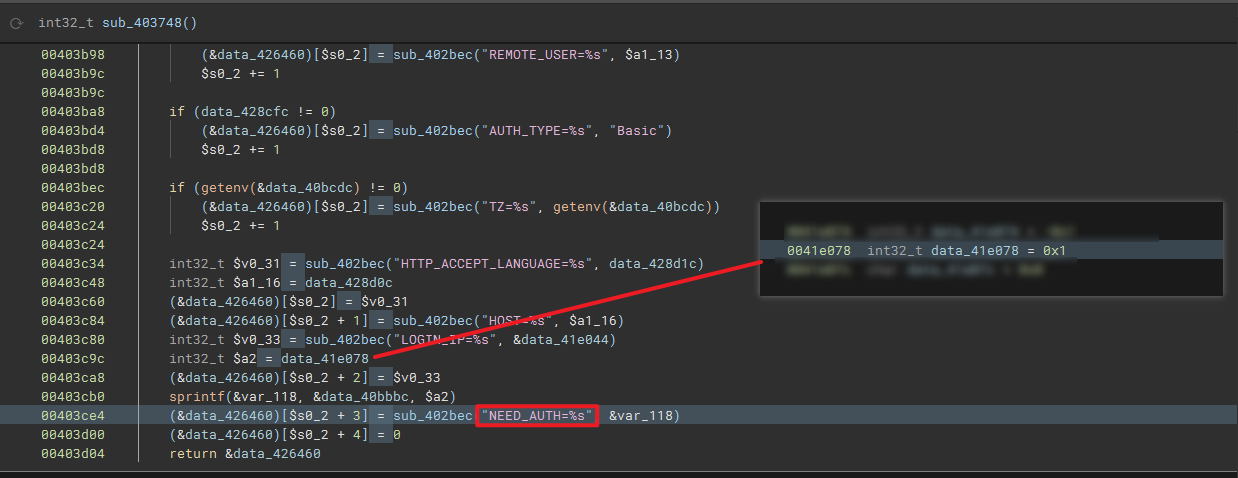
另外 Session 的資訊會放在 /tmp/SessionFile,而 SessionFile 的路徑會依照 Request 中的 sp= 參數建立
ReadSessionId() 會再開啟對應的 SessionFile,從中讀取 Session ID
(每日極限拖稿TT 繼續趕死線QQ 明天一定早點做完)
(先掛一下TBD 等等繼續寫QQ)
[1] https://ssd-disclosure.com/ssd-advisory-netgear-dgnd3700v2-preauth-root-access/
[2] https://youtu.be/5SyNRco15xY


 iThome鐵人賽
 看影片追技術