
今天要來做A5裡面的Security Misconfiguration了,沒錯,Security Misconfiguration裡面包了一個Security Misconfiguration,看到的時候我也滿臉問號
WebGoat的這小章節中主要講的是關於預設帳號密碼(Default credentials still active),詳細除錯模式資訊洩漏(Verbose Debug Mode Leakage),執行器端點洩漏(Exposed Actuator endpoints)和關於防護的加強配置(Harden the configuration),簡單來說就是因為配置失誤導致攻擊者能夠拿到關鍵信息,從而更容易進行攻擊
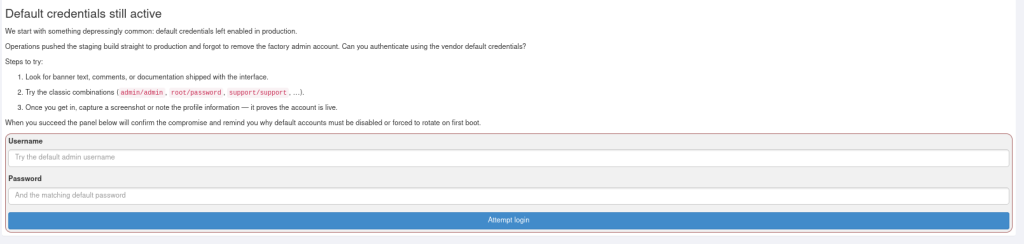
這題的內容是預設帳號密碼(Default credentials still active),例如公司管理員初始密碼常用的admin/admin或是員工初始帳號常用的身分證作為初始密碼,甚至筆者現在kali虛擬機還沒改密碼都算在他範疇之中(汗),這裡我們就用上面的範例來試試看
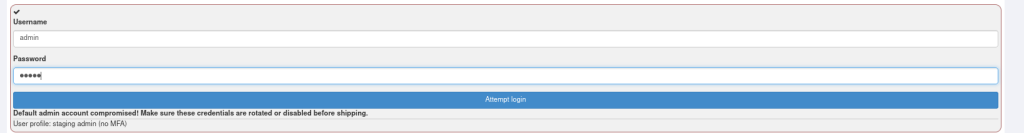
一次就中好耶,還在下面登入信息後多打了一個(No MFA)來提醒我們MFA(多重因素認證)的重要性
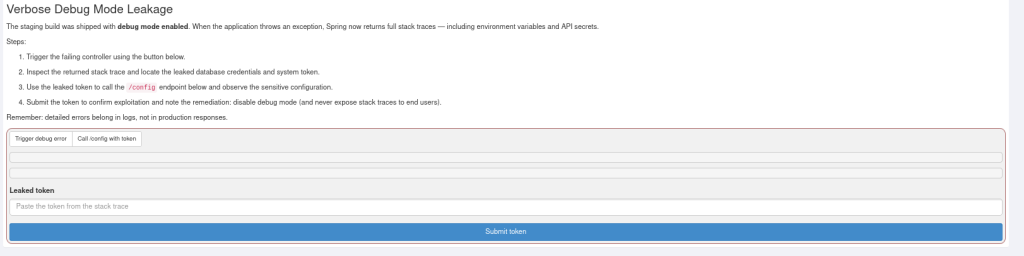
這題則是詳細除錯模式資訊洩漏(Verbose Debug Mode Leakage),也就是在報錯時給予了外部太詳細的信息,例如環境變數,甚至把debug用的token給噴出來了,讓攻擊者得到太多不該得到的內部資訊,使得攻擊的難度大大降低
讓我們點看看左邊的觸發除錯的按鈕
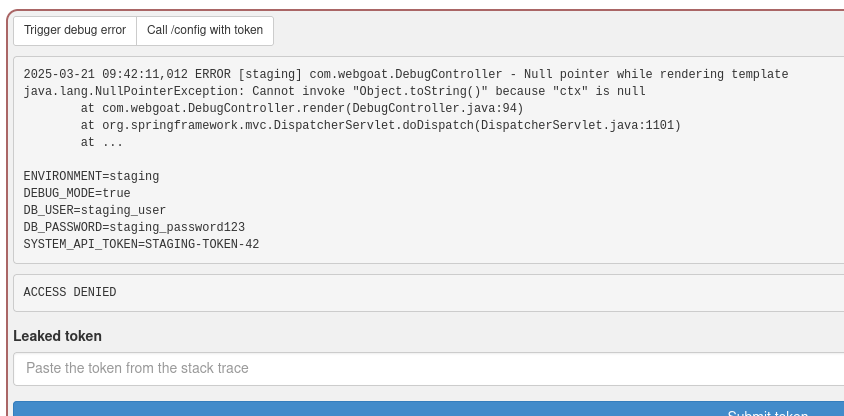
除了上面看起來還算正常的物件為null無法繼續的錯誤外,下面居然把環境,甚至除錯用的帳號密碼和token都給了我們,那我們就不客氣了,把token填入後再點右邊的呼叫/config
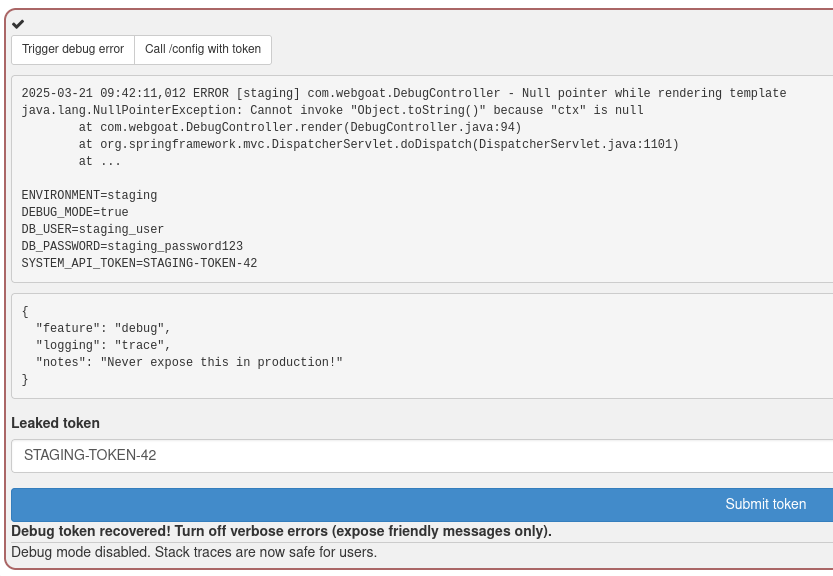
從這裡大概也能看出來了,這次的Security Misconfiguration內容基本上都算簡單,那為甚麼我還要分成上下呢?......因為下一部份的XXE是真的很難,就當作我在幫我自己爭取學習理解的時間吧


 iThome鐵人賽
 看影片追技術