
Akamai Guardicore Segmentation 的暴露風險分析與回應功能(Exposure Analysis and Response,ExAR)偵測並調查了一起影響拉丁美洲(LATAM)供應鏈基礎架構的多階段入侵事件。這起複雜攻擊鎖定Linux、OpenShift,以及非軍事區(DMZ)中的 Windows 工作負載;團隊在事件造成重大營運中斷前即展開處置。
ExAR 的 AI 威脅調查工具結合資安分析師,關聯工作負載層級的程序遙測資料、網路流量與威脅情資,串聯分散的攻擊跡象,並迅速確認命令與控制(C2)基礎架構與 Sliver 框架有關。
整合 AI 驅動的威脅關聯分析、專家調查、嚴格的安全政策執行,以及誘捕技術(誘捕資產與誘餌),可提供高可信度的早期偵測,並有效限制攻擊者推進。
Akamai ExAR偵測並調查了一起影響拉丁美洲供應鏈基礎架構的多階段入侵事件。透過關聯工作負載、程序、網路與威脅情資訊號,ExAR協助客戶圍堵事件,避免其演變為影響範圍更大的營運資安事件。
我們的調查在 Linux 與 OpenShift 工作負載、DMZ 中的 Windows系統,以及網路服務中發現可疑活動。觀察到的行為包括對外 C2 流量、Active Directory列舉、另一台主機上的 socat 監聽程序,以及來自惡意外部基礎架構的連入連線。
ExAR將這些訊號與客戶的網路分段政策脈絡結合,協助分析師判斷哪些通訊符合預期、哪些路徑獲准使用,以及哪些活動偏離原先規劃的網路設計。
在 ExAR 中,我們的 AI威脅調查工具加快了初步關聯分析與報告產出。接著,分析師擴大調查範圍,檢查受影響的網頁伺服器,找出支持可能初始入侵途徑的證據,並透過威脅情資補強對C2 基礎架構的掌握。
這起事件說明,當適當的安全政策確實執行時,微分段搭配威脅情資可限制攻擊路徑。本案環境並未部署
Guardicore誘捕技術;不過,若攻擊者接觸誘捕資產或誘餌,這類技術可提供額外的高可信度偵測層。
調查證據顯示,攻擊者很可能透過 DMZ中對外提供網頁服務的應用程式取得初始存取權。受影響網頁伺服器的證據與內部 FTP 紀錄,支持「對外暴露的 Web 端點很可能是遠端程式碼執行入口」這項判斷。取得存取權後,攻擊者進入下列階段:
建立 C2 通道
內部偵察
額外的後門活動
攻擊者從 Linux 或 OpenShift 主機利用 BASH 的 TCP 通訊端重新導向,與關聯至 Sliver C2 框架的外部基礎架構建立互動式反向Shell。持續重連迴圈則在工作階段中斷後嘗試恢復連線。
攻擊者使用一般服務帳號執行 net ads search,列舉 Active Directory 使用者,藉此辨識可能的高價值目標。
分析師在另一台主機上觀察到 socat 程序監聽非標準連接埠,並啟動互動式 BASH 工作階段。這提供了獨立於主要C2通道的額外存取機制,但尚未證實該機制能在重新開機或服務重新啟動後持續存在。
分析師也觀察到來自已確認惡意 IP 位址的 FTP 與 SSH 連入連線,以及針對 NTP 服務的異常連入流量。這些發現使調查範圍擴及最初遭入侵主機以外的系統(圖 1)。
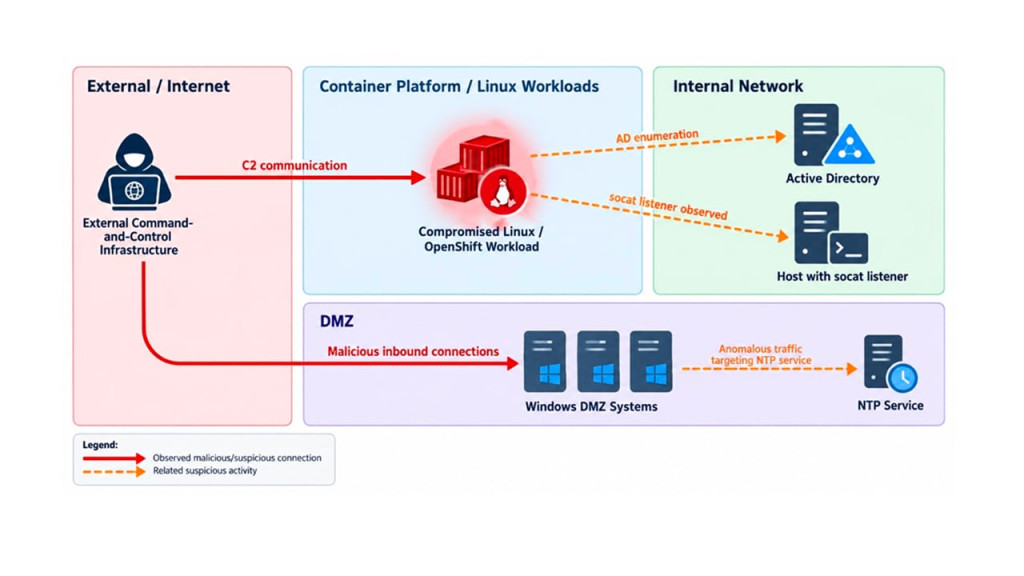
圖 1 觀察到的攻擊路徑
圖中標示:左側為外部網際網路與外部 C2 基礎架構;上方依序為容器平台/Linux工作負載、遭入侵的 Linux/OpenShift 工作負載,以及內部網路中的 Active Directory與 socat 監聽主機。下方為 Windows DMZ 系統與 NTP服務。紅色實線表示已觀察到的惡意或可疑連線;橘色虛線表示相關可疑活動,包括 AD 列舉、socat 監聽與針對 NTP服務的異常流量。
回顧事件時,攻擊流程看似呈線性發展:入侵 Web 應用程式、建立 C2 通道、進行偵察,接著嘗試擴大存取範圍。
然而,在事件當下,證據其實是散布於不同類型基礎架構中的獨立訊號:
Linux 或 OpenShift 工作負載發出的可疑對外連線
另一台主機上的 socat 監聽程序
連入 Windows DMZ 系統的惡意連線
異常 NTP 流量
可透過 Web 端點不受限制地存取檔案
在這個環境中,既有端點防護並未涵蓋所有受調查的攻擊面;若只依賴網路遙測資料,也無法取得同等程度的程序與使用者脈絡。
ExAR 關聯了工作負載層級的程序遙測資料、網路流量、分段政策脈絡與威脅情資,讓分析師得以串聯受影響系統之間的活動,而不必完全仰賴事後彙整各個獨立資料來源。
AI 威脅調查工具將初步訊號整理為結構化事件摘要,協助團隊在持續調查期間,向客戶傳達早期發現與建議採取的措施。
接著,ExAR 分析師檢查可疑網頁伺服器,找出未受限制的檔案存取與內部 FTP 紀錄,作為可能初始入侵途徑的佐證;並透過威脅情資補充分析,將外部基礎架構與 Sliver C2 連結起來。
客戶後續確認,ExAR 分析師的偵測與調查對圍堵這起事件發揮了關鍵作用;若未及時處置,事件可能造成其拉丁美洲供應鏈基礎架構的重大營運中斷。
事件發生時,該環境並未部署誘捕技術,但此技術可為資安維運或資訊安全團隊提供額外的調查價值。本案由 ExAR 的行為偵測、AI 威脅調查工具與分析師識別並調查攻擊。本節說明誘捕技術如何在偵察與橫向移動階段提供額外的偵測層。
攻擊者取得主機上的程式執行能力後,通常會搜尋認證資訊、服務、系統與信任關係,以支援權限提升或橫向移動。誘捕技術部署誘捕資產與誘餌,當攻擊者與其互動時,就可能暴露這些活動。
相較於僅依賴已知特徵碼或統計異常的偵測方式,誘捕技術建立的是合法使用者與應用程式通常不需存取的資產。因此,與這些資產互動的行為可形成高可信度的調查訊號。
誘捕資產與模擬認證資訊:可在合法資源附近部署假的服務、檔案、系統與認證資訊。
高可信度告警:當連接埠掃描、對誘捕身分服務的查詢,或誘餌認證資訊的使用行為觸及已部署的誘捕資產或誘餌時,即可產生告警。
受控觀察:若攻擊者與誘捕環境互動,資安團隊便可觀察其戰術、技術與程序(TTP),同時降低正式環境資產的暴露風險。
在本案中,若 Active Directory 列舉或相關探索活動觸及已部署的誘捕資產或誘餌,誘捕技術就可能提供額外告警脈絡。實際效果取決於誘捕資產的部署位置與設定。
攻擊者常利用系統內建或既有工具發動攻擊,也就是 living off the land(LoTL),例如使用 net ads search
辨識使用者、系統,以及通往敏感身分驗證基礎架構的潛在路徑。在扁平式或分段較鬆散的環境中,遭入侵的對外工作負載,可能擁有超出其業務功能所需的內部服務存取權。
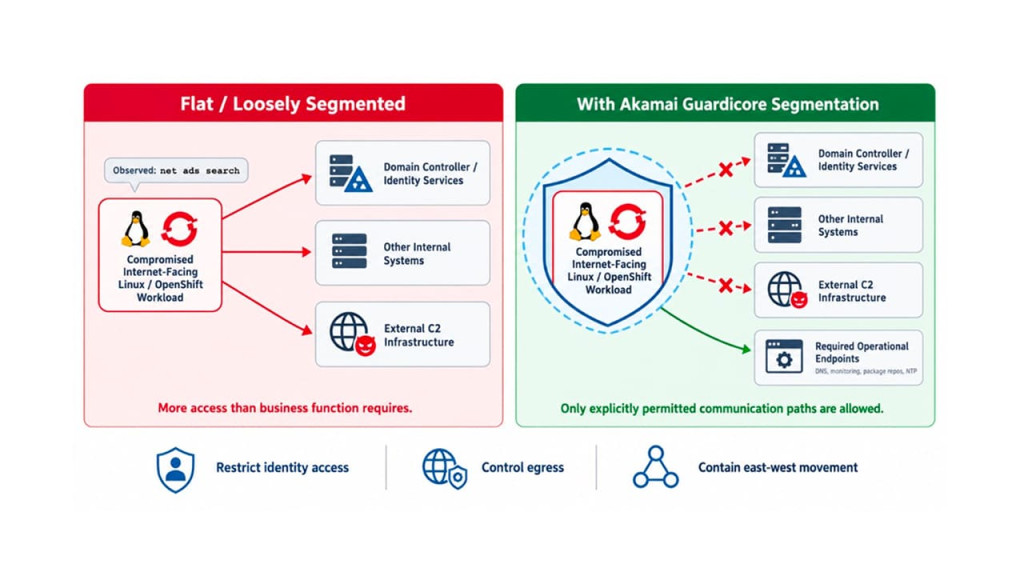
圖2 微分段將遭入侵工作負載限制在明確允許的通訊路徑內;若政策未授權通往身分服務或其他內部系統的路徑,相關存取即會遭到阻擋
圖中標示:左側為扁平式/鬆散分段環境,遭入侵的對外 Linux/OpenShift工作負載可存取網域控制站/身分服務、其他內部系統及外部 C2 基礎架構,範圍超出業務所需。右側為導入 Akamai Guardicore Segmentation
的環境:未授權路徑遭阻擋,僅允許必要的營運端點,例如 DNS、監控、套件儲存庫與 NTP。下方三項防護重點為限制身分服務存取、控管對外連線,以及限制東西向移動。
Akamai Guardicore Segmentation 採用正向安全模型,針對工作負載與端點執行細緻的通訊政策。AI 輔助分析可協助團隊理解觀察到的活動,並提出政策建議;實際的執行控制則由分段政策提供。
限制身分服務存取:可將 DMZ 中 Linux 與 OpenShift 工作負載的連線限制在必要的營運端點。當政策未授權存取網域控制站或其他身分服務時,即可阻擋這些連線。
控管對外連線:若目的地、連接埠或通訊路徑未獲允許,對外連線政策可阻擋連往外部 C2 基礎架構的未授權連線,包括反向 Shell 流量。
限制東西向移動:透過 DMZ 各層與內部區域之間的明確政策,將遭入侵工作負載限制在獲准的通訊路徑內。本案中,分段政策脈絡也協助分析師評估哪些橫向移動路徑在技術上可行,以及哪些路徑已被政策阻擋。
這起事件顯示,將偵測結果與網路政策脈絡結合具有實際價值。ExAR 將 Linux 與 OpenShift 工作負載、Windows DMZ 系統、LoTL工具與網路服務的訊號,關聯成一致的事件脈絡。
微分段有助於界定並限制攻擊者可利用的通訊路徑。若已部署誘捕技術,且攻擊者與其互動,則可在偵察或橫向移動階段再提供一項高可信度訊號。
為防範類似攻擊並建立主動式防禦,資安主管應著重提升可視性、限制橫向移動,以及縮短回應時間。下列策略有助於強化各類環境的資安防護:
找出工作負載、端點、網路通訊與舊有基礎架構的防護涵蓋缺口。本案中,ExAR在既有端點防護涵蓋不足的攻擊面上,提供了工作負載與程序脈絡。
以正向安全模型隔離對外提供服務的應用程式工作負載,僅允許必要的內部身分服務存取,以及連往核准外部目的地的通訊。
將誘捕技術作為額外的偵測層。適當部署的誘捕資產與誘餌,可在攻擊者與其互動時產生高可信度告警。
結合 AI 輔助關聯分析與人工調查。AI可加快事件初步研判與資訊整合;經驗豐富的分析師則負責驗證證據、調查脈絡,並引導事件圍堵決策。

 Akamai

 iThome鐵人賽
 看影片追技術