
核心目標是:「部署 Suricata 網路入侵偵測系統(IDS),並將網路流量監控與 Wazuh 進行串接」
1.準備 Suricata 設定檔目錄:在你的專案目錄(例如 wazuh-secops)下建立一個名為 suricata 的資料夾,並在其中建立 suricata.yaml 與設定規則的資料夾結構。如何驗證: 執行 ls suricata 確認資料夾及基礎檔案已建立。
2.編寫 Suricata Docker Compose 服務:在你的 docker-compose.yml 中加入 Suricata 容器服務設定,透過設定網卡介面(通常為宿主機的主網卡或 eth0 / Bridge 模式)來攔截網段流量。如何驗證: 執行 docker compose up -d suricata,確認容器成功啟動且狀態為 Up。
3.檢查 Suricata 運作日誌 (eve.json):Suricata 會將所有網路事件與警報輸出至日誌檔案 /var/log/suricata/eve.json。如何驗證: 進入容器內或透過挂載的 Volume 查看日誌:docker exec -it suricata tail -f /var/log/suricata/eve.json,確認有資料持續輸出。
一開始抓不到網卡介面,容器無法啟動,在經過ai的幫助後順利啟動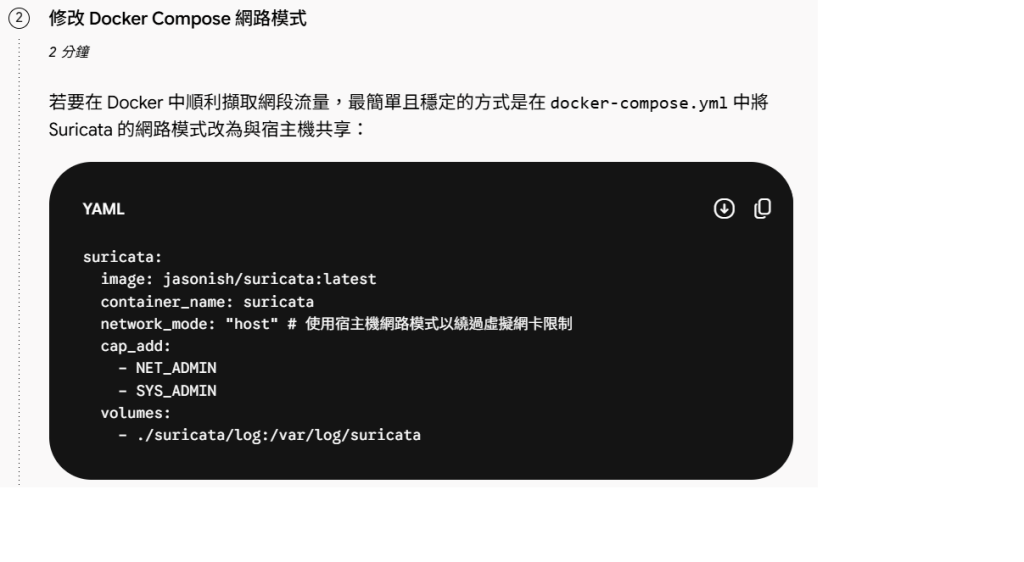


 iThome鐵人賽
 看影片追技術