
如果你正在使用 iPhone,應該對 Face ID 不陌生。當手機螢幕亮起時,只要看手機一眼,螢幕就解鎖了。如果使用的是 Android 手機,也可能已經習慣透過指紋、臉部辨識來登入各種 App。
相較於輸入帳號密碼,生物辨識不但更快,也更方便。然而,為什麼刷個臉就能登入?金融業真的相信你的臉嗎?如果有人拿著你的照片,能騙過系統嗎?甚至有雙胞胎的人,可能也曾好奇是否能夠使用彼此的臉部進行解鎖。
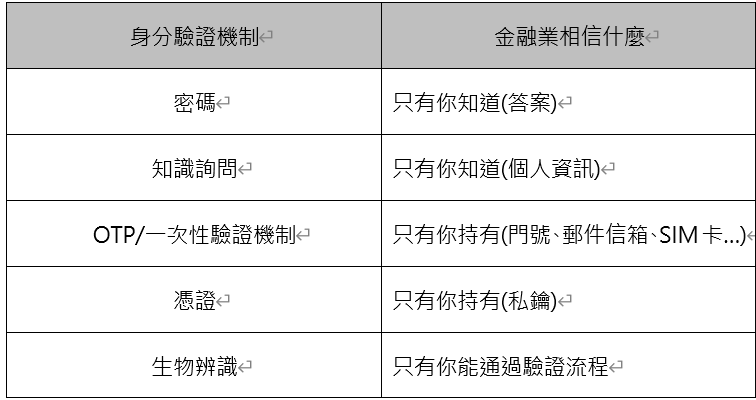
需要額外說明的是,生物辨識並不是完全相同(如臉部、指紋)才能驗證成功。而是相似程度,超過了設定的門檻就能驗證成功,因此生物辨識其實存在著誤判的機率。
業界通常使用FAR(False Acceptance Rate)、FRR (False Rejection Rate)來評估生物辨識的辨識效果。簡單來說,FAR代表系統錯誤接受非本人通過驗證的機率;FRR則代表系統錯誤拒絕本人通過驗證的機率。通常會需要根據業務風險決定可接受的誤判率。
乍看之下,生物辨識似乎是非常理想的身分驗證機制。然而,生物辨識並非毫無風險,甚至有些風險是密碼所沒有的。
-生物特徵外洩後無法更換
如果指紋、臉部資料、虹膜資料等遭到外洩,幾乎無法像密碼一樣更換即可。因此生物特徵一旦遭到大量蒐集或外洩,其影響可能遠比密碼外洩更加長遠。
-偽造生物特徵攻擊
許多人認為有指紋就絕對安全,事實上並非如此。過去研究曾展示利用指紋模型、高解析度照片、3D列印技術或臉部影像等方式嘗試欺騙辨識系統。
-誤判風險
生物辨識本質上屬於機率判斷,系統實際上並非回答「是否完全相同」,而是判斷相似度是否達到驗證門檻。因此任何生物辨識系統都存在著誤判風險。
-Deepfake 的挑戰
近年生成式 AI 發展快速,透過AI 換臉、AI 合成影片、AI 合成聲音等技術,都有可能對生物辨識帶來新的挑戰。
金融業如何降低生物辨識風險?為了降低生物辨識可能帶來的資安風險,金融業實務上通常會將生物辨識區分為直接生物辨識及間接生物辨識。
所謂直接生物辨識,是由金融機構直接取得並驗證客戶的生物特徵,例如臉部影像、聲紋或其他生物特徵資料;而間接生物辨識則是由客戶端設備(例如手機)或第三方驗證服務完成驗證後,金融機構僅接收驗證結果,例如常見的 Face ID、Touch ID等驗證機制。
對於直接生物辨識,金融業除了需要確認辦理業務的對象為真人且為本人之外,還必須考量生物辨識系統的誤判風險,例如:錯誤接受率(FAR)、錯誤拒絕率(FRR)及近似率等。或依據ISO/IEC 30107攻擊樣態逐一進行檢測。並於系統上線前及定期檢視辨識效果。若辨識能力不足,則需建立額外補償措施。
此外,也必須透過活體檢測(Liveness Detection)驗證眼前的對象是真人,而非照片、影片、3D模型或 Deepfake 所產生的偽造資料。
至於間接生物辨識,例如常見的 Face ID、Touch ID 或 Android Biometrics,金融機構通常無法直接看到客戶的生物特徵資料,而是相信行動裝置驗證成功的結果。因此金融業除了評估設備驗證機制的可靠性之外,當風險提高時還會搭配交易密碼、指定設備綁定、推播 OTP、OTP 綁定交易內容、SIM 卡認證、交易額度限制等額外安全措施共同使用。
換句話說,金融業真正相信的從來不只是客戶的臉或指紋,而是生物辨識背後整體的身分驗證與風險控管機制。當生物辨識的可信度越低時,金融業通常就會增加更多驗證措施來降低冒用風險。


 iThome鐵人賽
 看影片追技術