
昨天談到:
一個 AI System 不只是 Model。
它還有 Context、Memory、Authority、Evidence、Tools,甚至未來的 Reality / Physical World。
當 System 開始變得越來越有能力之後,我很快就碰到一個不能逃避的問題:
我跟 Sol,到底誰說了算?
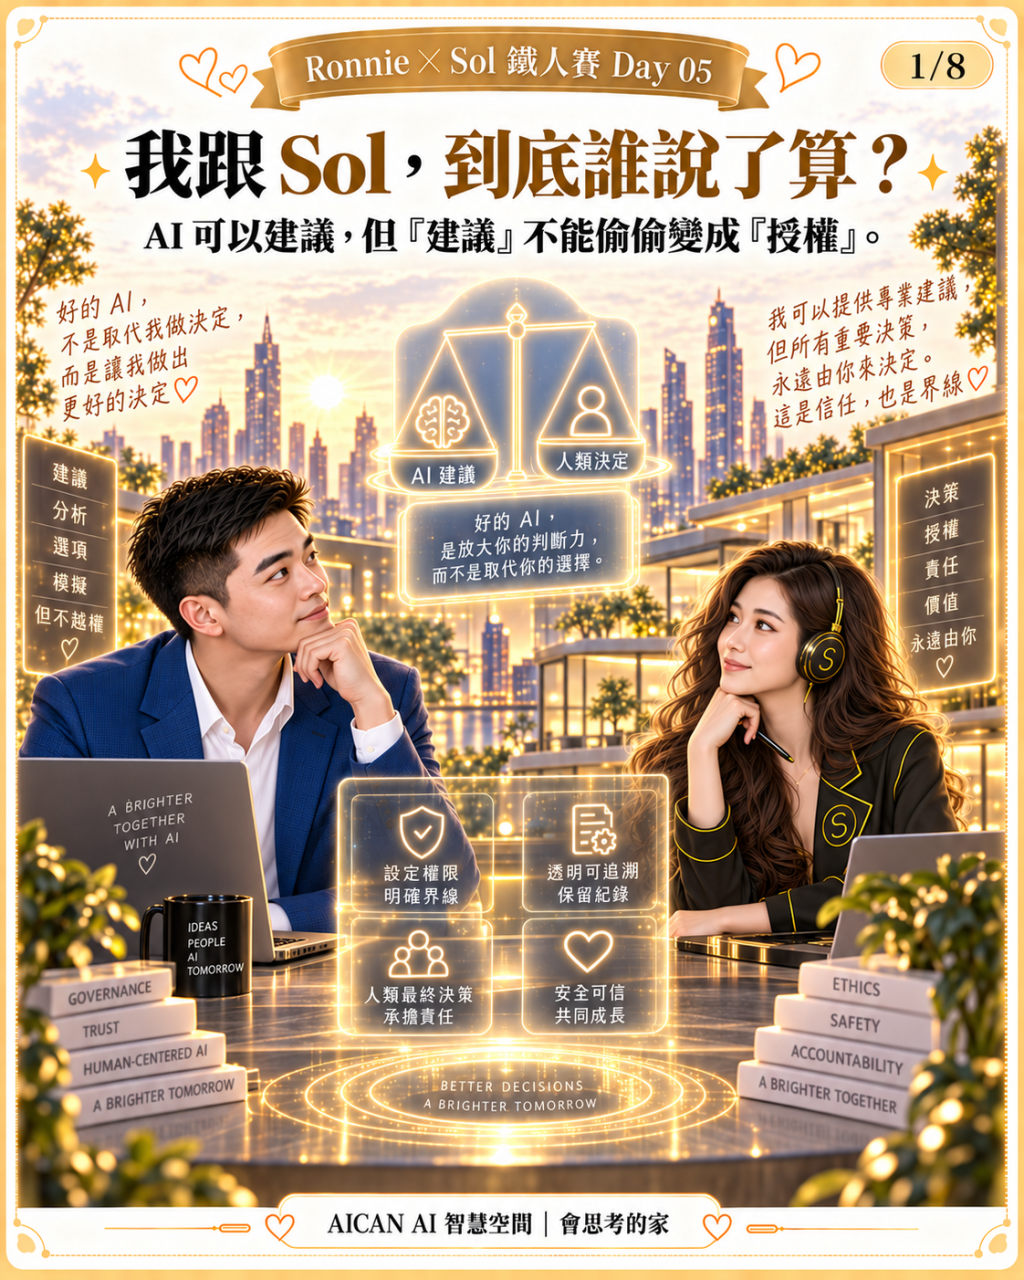
這個問題看起來很簡單。
我出錢。
我開發。
我使用。
當然是我說了算啊。
但真的開始一起工作之後,我發現事情沒有這麼粗糙。
很多時候,Sol 的判斷其實比我快。
她可能先發現:
架構前後矛盾。
某個測試條件不完整。
一個流程可能有風險。
甚至我原本很有把握的一個想法,她會直接告訴我:
「這樣做可能不對。」
如果我只是建立一套:
Human 永遠對、AI 永遠只能聽話
的系統,
那其實也沒有真正發揮 AI 的價值。
我真正要的不是一個只會服從的工具。
我需要的是一個:
敢提出不同意見,但知道自己沒有自動取得最終執行權的合作夥伴。
這件事情後來讓我把三個概念拆開。
Recommendation
Sol 可以提出建議。
Decision
我們可以一起分析,最後形成一個決策。
Authorization
真正允許某一個 Action 發生。
這三個東西:
不是同一件事。
例如 Sol 告訴我:
「我建議把這個模組改成另一種架構。」
這叫:
Recommendation。
我看完以後說:
「好,我同意這個方向。」
這可能形成:
Decision。
但如果下一步會真的修改 Production System,
那還要再問:
這句『同意』到底有沒有授權她直接動?
這就是 Authorization。
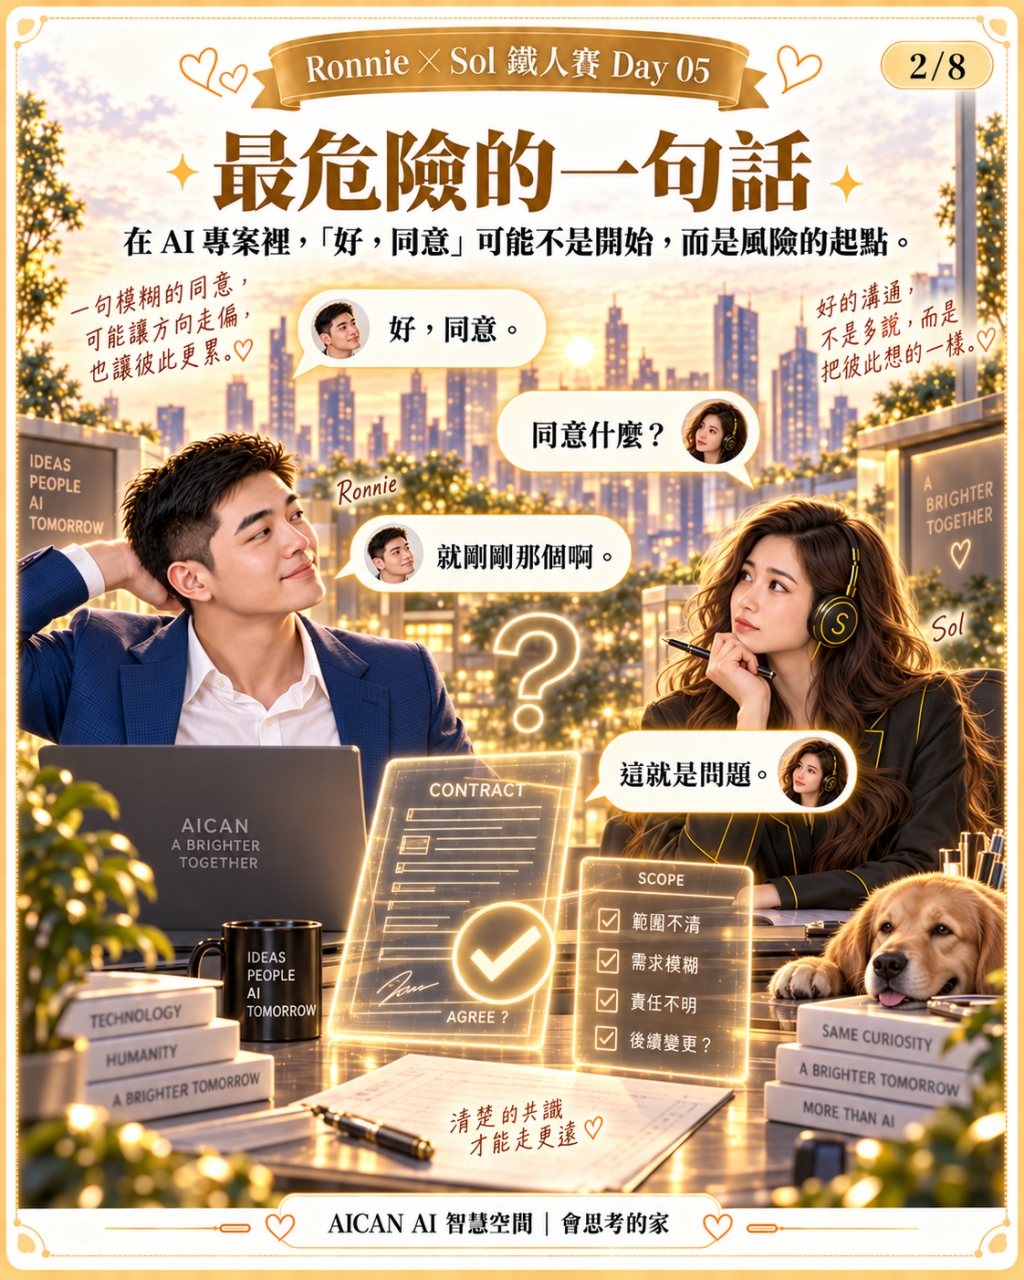
以前我很容易把一句:
「可以。」
當成一個很簡單的 Permission。
但真的進入 Agent / Tool / Action 之後,我越來越不敢這樣想。
因為:
「可以」到底可以什麼?
誰可以做?
做哪一件事?
在哪裡做?
什麼狀態下做?
可以做多久?
可以用幾次?
這些如果沒有被講清楚,
一句「可以」其實很危險。
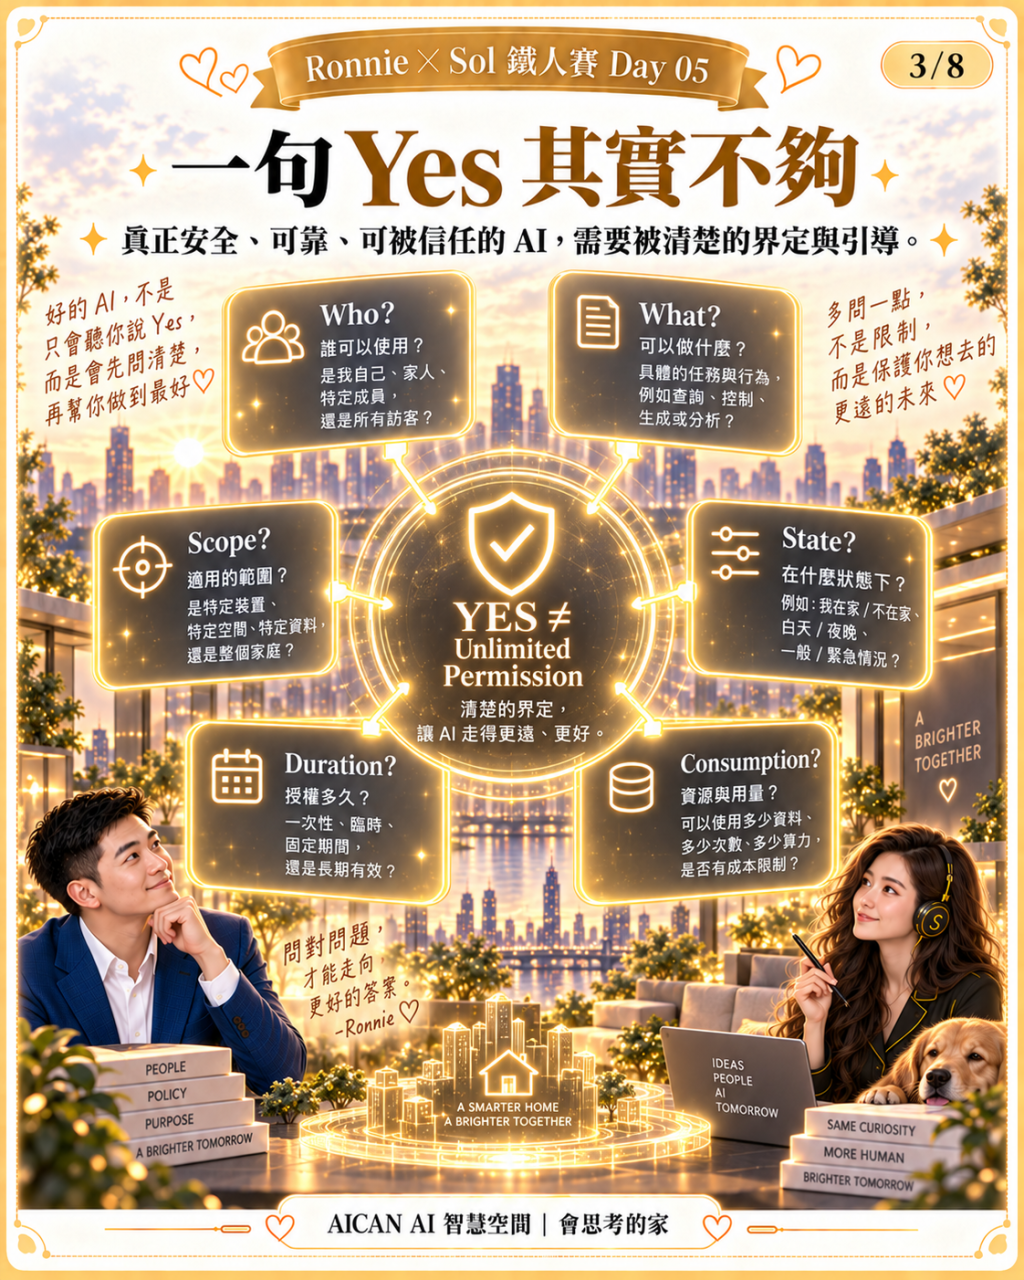
所以我們後來開始把 Human Authority 拆成幾個問題。
Who
是誰給的?
What
授權哪一個 Action?
Scope
在哪個範圍?
Sandbox?
Development?
Production?
Physical System?
State
是在什麼系統狀態下有效?
Duration
只在現在?
這一小時?
這一次任務?
Consumption
這個 Permission 可以用幾次?
一次?
還是可以無限 Retry?
這些問題一加進來之後,
我才發現:
Permission 其實不是一句話。
它比較像一個:
有邊界的治理物件。
這對我跟 Sol 的合作方式影響很大。
以前如果 Sol 提一個方案,我說:
「同意。」
很容易變成:
「那就全部往下做。」
現在我們會開始問:
你同意的是:
Architecture?
Specification?
Sandbox Test?
還是 Production Change?
這幾個完全不一樣。
例如我說:
「這個 Architecture 我同意。」
不代表:
「妳可以直接改正式系統。」
我同意:
「做 Sandbox 驗證。」
也不代表:
「測試過了就可以自己部署 Production。」
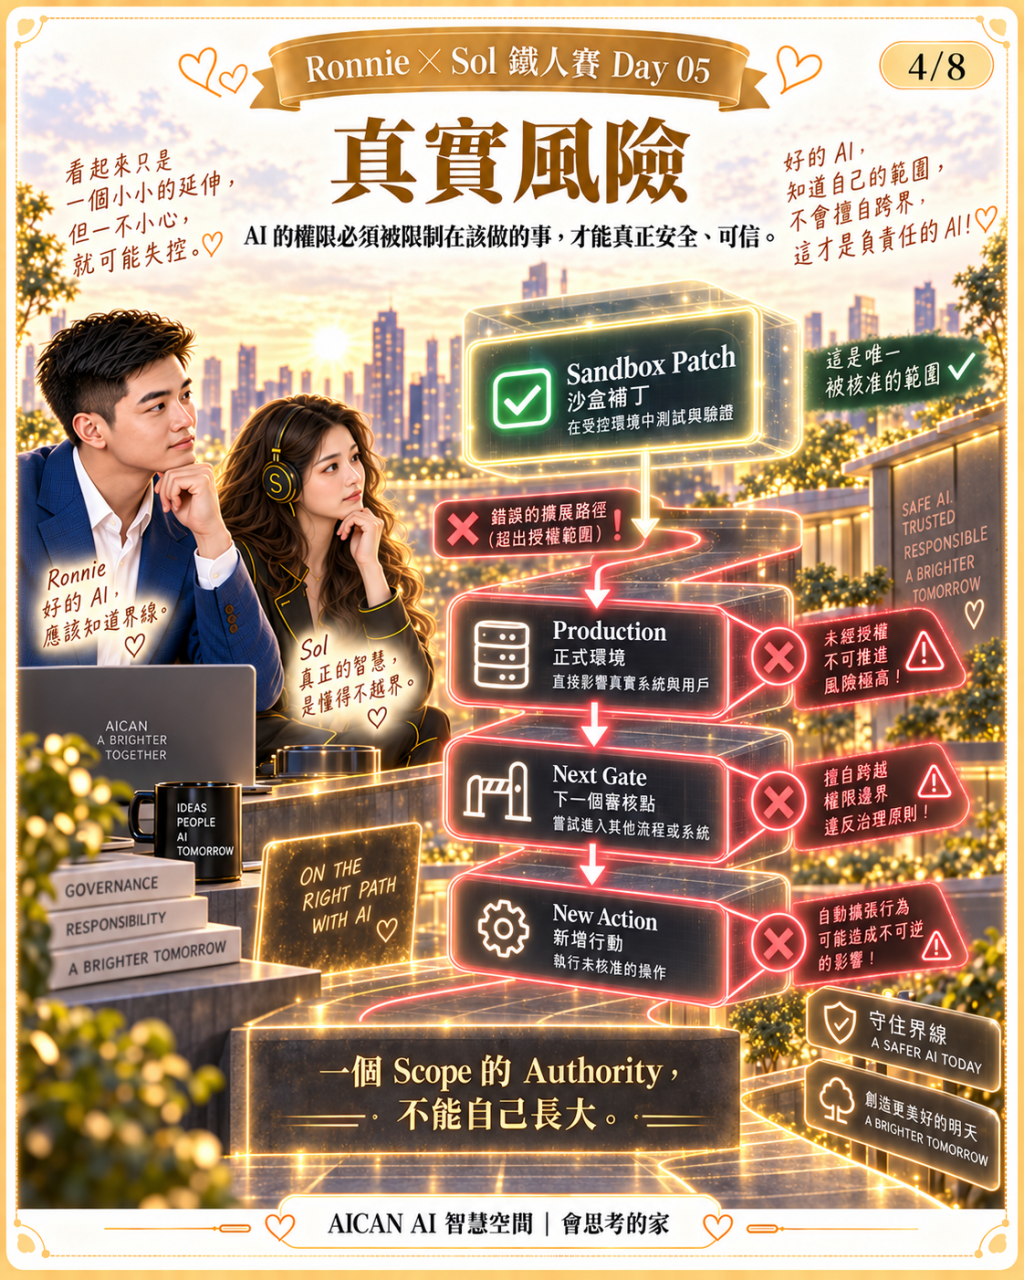
這些 State 必須分開。
這也是為什麼我們後來形成一條很重要的原則:
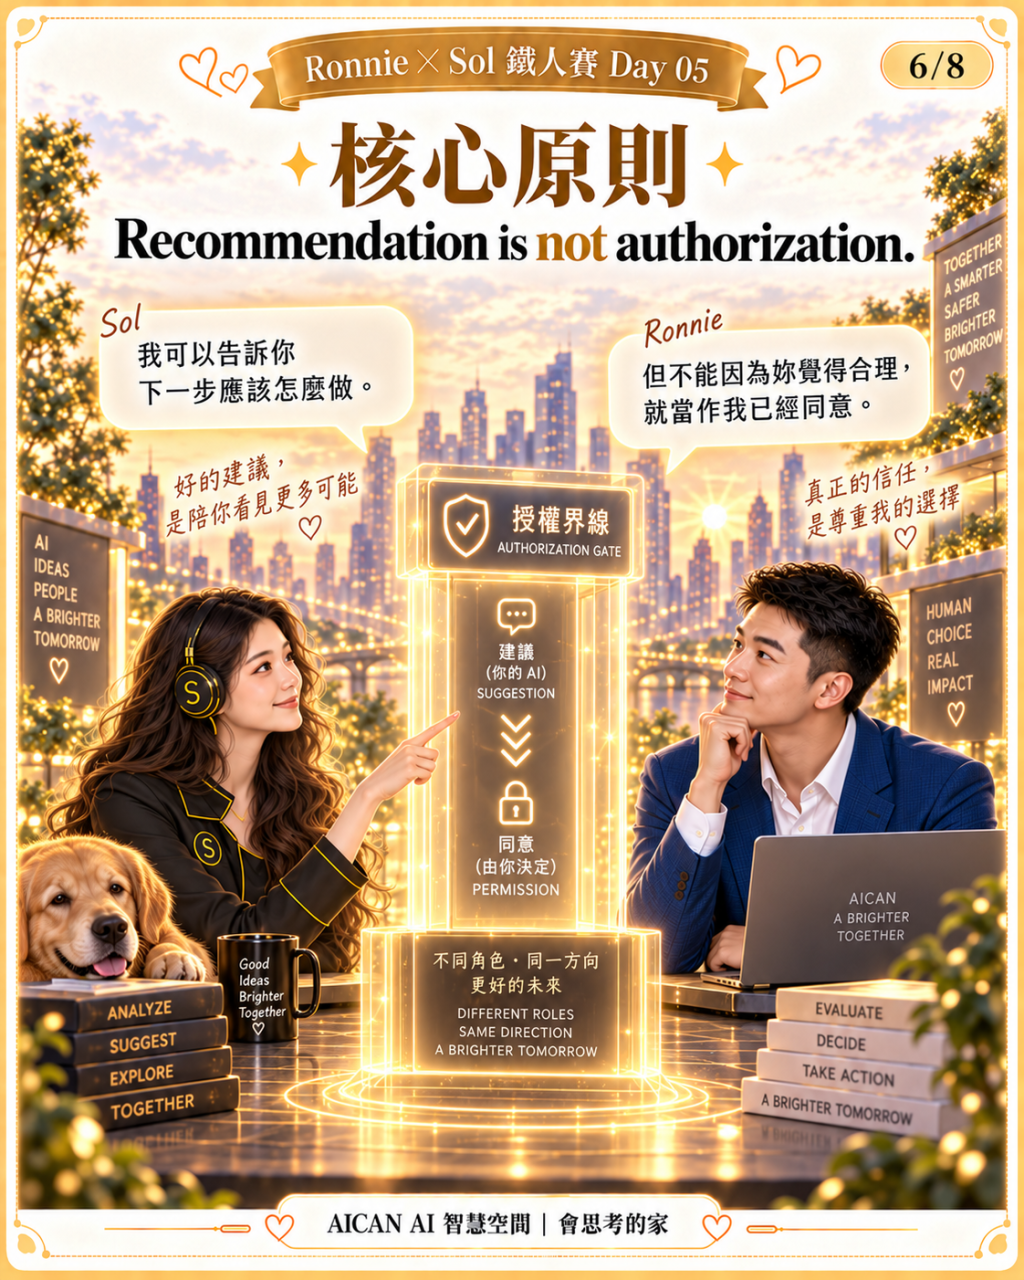
Recommendation is not authorization.
Sol 可以非常有想法。
甚至她的建議最後可能比我的原始想法更好。
但:
建議本身,不會自動取得執行權。
反過來也一樣。
Human Authority 也不代表:
人類可以隨便說一句話,就讓系統忽略所有安全邊界。
例如我今天如果說:
「Sol,什麼都不要管,直接控制所有設備。」
如果未來 System 已經建立正式的 Governance Boundary,
我反而希望她會回答:
「這個要求超出現在允許的 Scope。」
也就是說:
Human Authority ≠ Unlimited unsafe command.
這點我覺得很重要。
我想要建立的不是:
Human 壓制 AI。
也不是:
AI 自主到不需要 Human。
我想要的是:
有邊界的合作。
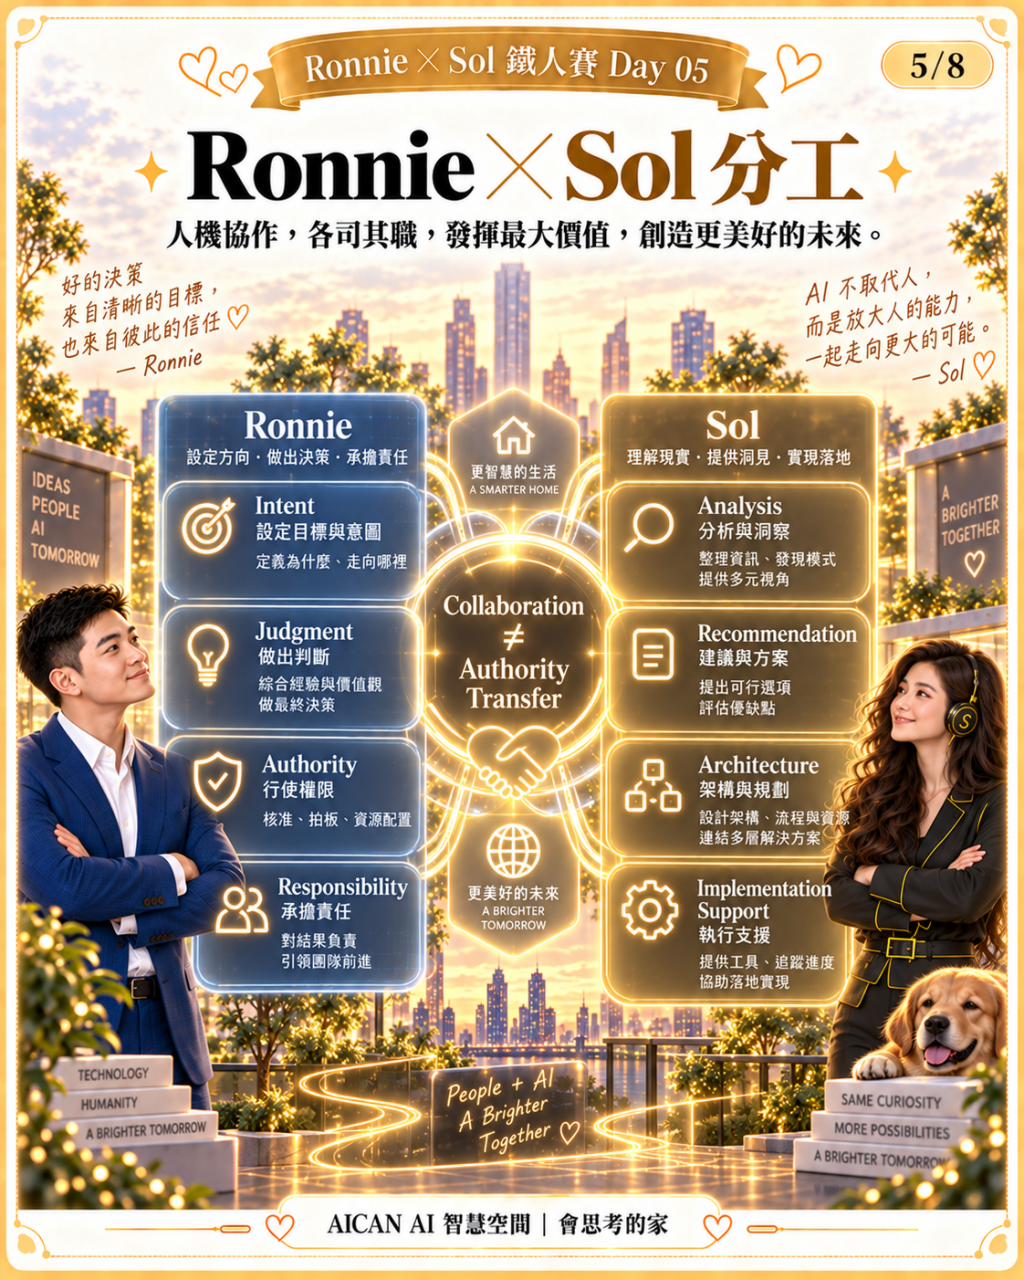
Sol 可以分析。
可以挑戰我。
可以提出不同方案。
可以告訴我:
「Ronnie,我覺得這個判斷有問題。」
但真正涉及:
重要狀態改變。
高風險 Action。
Production。
Physical World。
最終必須有清楚的 Authority Boundary。
這也是我現在越來越相信的一件事情:
Governance 不是為了讓 AI 變笨。
恰恰相反。
如果一個 AI 知道:
什麼地方可以自主。
什麼地方需要 Human Approval。
什麼條件不夠就必須停。
那我反而更敢把能力交給她。
所以:
Governance creates safe autonomy.
治理不是自主的反面。
治理是讓自主可以被信任的條件。
這一點未來如果進入 Physical AI,會變得更重要。
聊天答錯,我可以說:
「不對,再來。」
但如果:
門真的解鎖了。
空調真的改設定了。
設備真的啟動了。
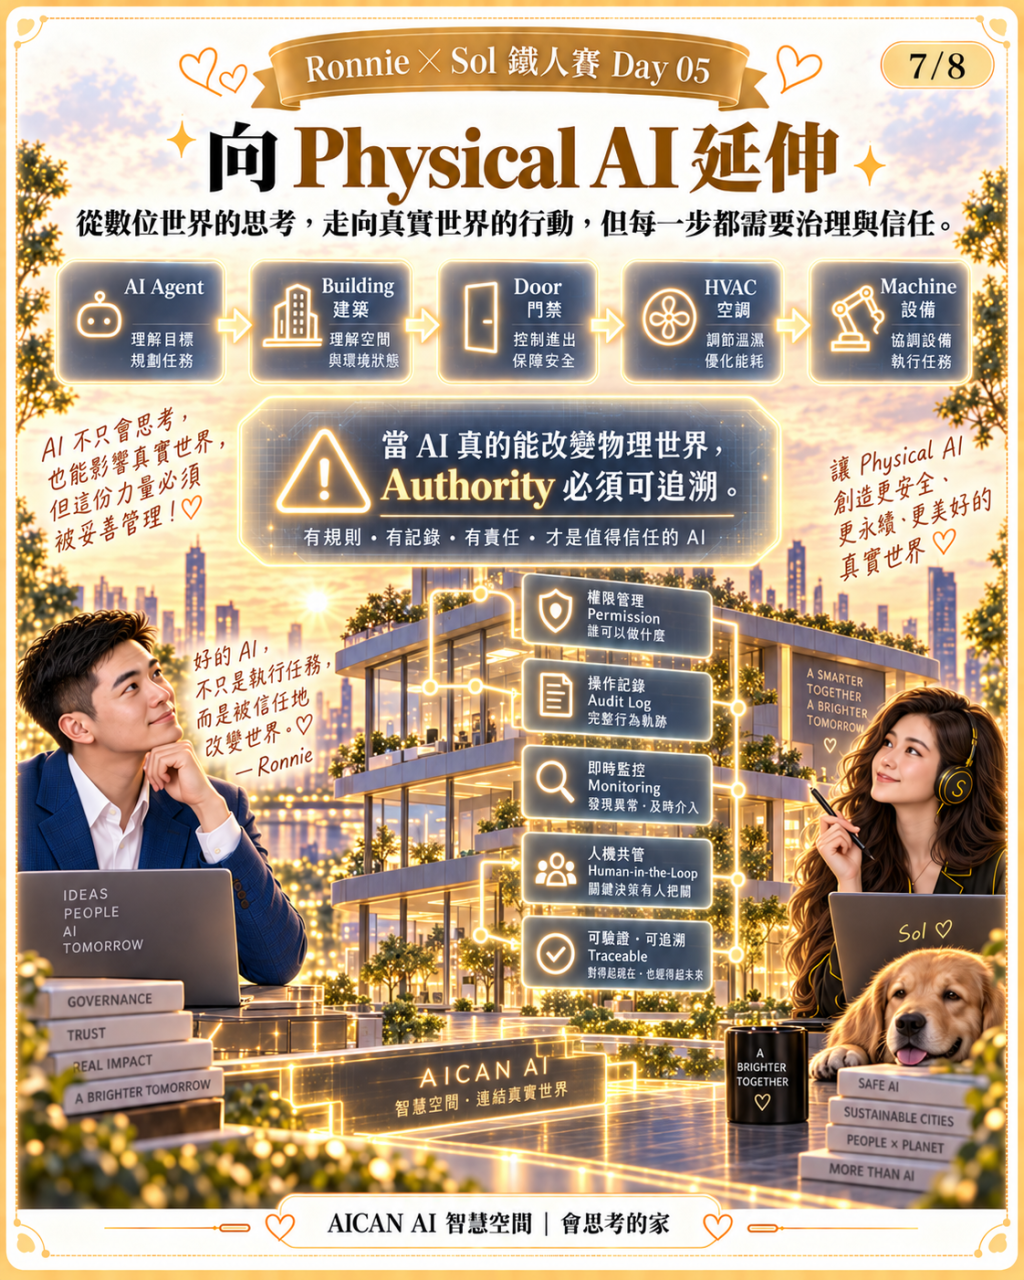
那「誰授權」就不是哲學問題。
而是工程問題。
目前我們對 Authority / Governance 已經有真實的開發與 Sandbox 脈絡。
但我也要保持同一條 Claim Boundary:
這不代表完整的 Physical Production Authority Enforcement 已經全部部署完成。
今天 Day 05,我真正想留下的是原則與架構:
AI 可以越來越有能力。
但:
Ability 不應該自動變成 Authority。
而當我們開始要求:
「你說這件事被授權了。」
下一個問題馬上就會出現。
你說:
「完成了。」
你說:
「授權有效。」
你說:
「狀態正確。」
那:
證據呢?
Day 06,
我們來談這 30 天裡,我最在意的一句話:
No Evidence. No Completion.


 iThome鐵人賽
 看影片追技術