
| 等級 | 代碼 | 說明 |
|---|---|---|
| 系統管理員 | SYSTEM_ADMIN | 平台維運人員,隸屬特殊企業 sys-c9ca7bae4b93(例)。管理所有企業、主機設定、模組商店。不參與各企業內的業務操作。 |
| 企業管理員 | ORG_ADMIN | 企業內最高管理者。管理本企業的組織架構、帳號、角色、選單、模組設定。天生持有本企業內所有非系統級權限。 |
| 企業成員 | EMPLOYEE | 企業內一般使用者。可見範圍由管理員透過選單授權和角色指派決定。 |
| 外部廠商 | EXTERNAL | 非本企業人員(供應商、顧問等)。可見範圍最小,由管理員明確開放。 |
四大權限很容易理解,雲端平台可讓多家企業共同使用,一定有系統級管理員(雲端)/企業管理員/一般用戶/以及較少會被納入管理的【外部廠商】。
外部廠商在內部系統有帳號非常普遍但卻很少有系統直接納管,通常是越權或人工剪貼做整合,但在 BeakPlatform 直接透過 NoCode-Builder(開發進度70%) 將廠商納管。
外部廠商情境:(依公司做法而有差別)
| 範例職銜 | 範例系統 | 說明 |
|---|---|---|
| 工讀生、建教合作學生 | 工時日誌,工件記錄 | 以非正職身份進入企業內且需接觸非核心系統 |
| 顧問,專業約聘 | 報表,戰情,特定核心 | 非正職,甚至遠端但接觸的系統偏向重要資料 |
| 人力派遣 | 警衛,物業,清潔等簽到系統,工作摘要 | 可能機動更換,甲乙關係為必須有人擔任職務但未必是特定人 |
| 供應鍊廠商 | 專案管理,清補,服務,訊息交換,報修等 | 依協作合約而定,在集團企業中的授權尤為明顯。 |
廠商登入預設只有受限的表單中心,在此接收任務與發出報告,以受限且有限的協作可見度,完整留存且可被稽核的記錄,縮減傳統的:e-mail + 一堆excel + 不同系統記錄的組合。
系統級的MENU預設是紅色(黑色是四層共用,每個能登入的帳號都有,不等於外部廠商專用)
可大致分為系統管理/企業管理兩塊,還不熟悉之前只要從【企業管理】著手即可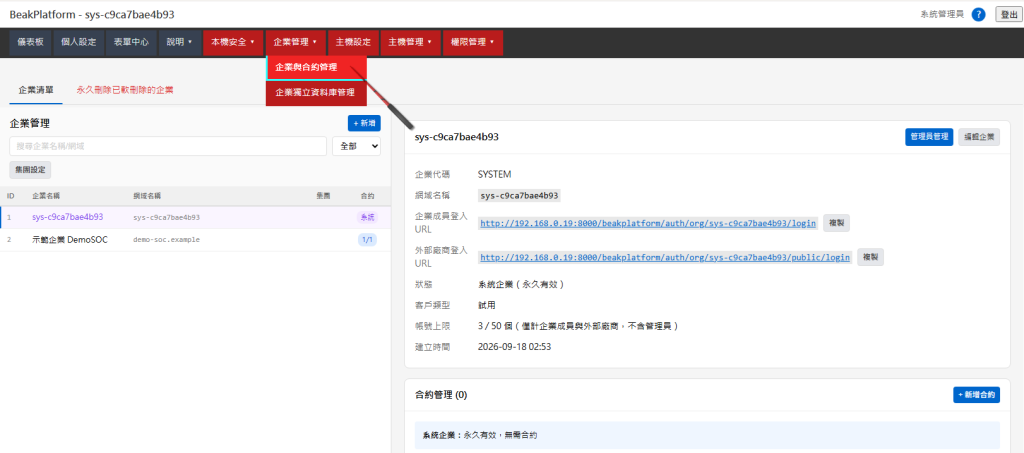
左邊是企業清單,預設只有【系統級預設企業】這是唯一最特別的企業,代表系統本身。
前面提過系統級與企業級是硬隔離的權限,系統級管理員無法看見任何企業的資料。企業當然也不該看見其他企業與系統級的資料,但【表單流程模組】本身就是一個極佳的系統管控工具,不利用就太可惜了,所以綁定一個企業做為BeakPlatform 的平台管理用途,此預設的企業請勿用於練習或直接讓企業使用。
系統預設企業是一個練習用的企業組織,內建node展覽館包含平台級的作業系統控制展示,可直接對作業系統硬碟內的檔案讀+寫 、 SQL資料庫的預儲程序操作,資料表增刪改查 、 作業系統的程式之呼叫執行,這些功能一般企業預設不可見也不可用。
DemoSOC是本次 iThome鐵人賽 特別建立的Demo Site,內有大中小三款SOC運作流程,後續幾天的發表會直接拿來用,如果您有打API與開發經驗,可參考 從零到第一張資安案件單 直接整合貴公司的設備,未必是資安,也可以是維運,甚至改成其他業務或行政體系的整合都通用。
不熟也沒關係,在 /opt/Beakplatform/docs/ 內的文件也適用 AI Agent。
三種登入頁前面說明過,快速複習:
萬用登入:http://Your_IP:8000/beakplatform/ ,適用系統級與企業
企業專用:http://Your_IP:8000/beakplatform/auth/org/企業的Domain名稱/login ,可自訂企業LOGO。
外部廠商專用:http://Your_IP:8000/beakplatform/auth/org/企業的Domain名稱/public/login , 廠商用的登入e-mail必然與企業不一樣。
畫面右下是合約,合約到期只剩企業級管理員能登入(給緩衝期找資料用)
| 模組 | 說明 |
|---|---|
| 表單流程 | 提供表單設計、工作流程設計、簽核流程等功能 |
| 開放防禦 | 對外接收安全事件(OCSF),經表單流程後產生防禦決策,供外部執行端拉取實施 |
| 子系統開發模組 | 無碼子系統開發平台:視圖管理、頁面管理、子系統開發、選項清單 |
| BeakRisk 弱點管理系統 | 弱點生命週期管理,含風險調整簽核流程 |
| 規格制定模組 | 資料結構規格定義與管理 |
建議只要加[表單流程]和[開放防禦]兩個模組的合約即可,另外三個模組也很不小,未來會移出成獨立專案,再用SSO與背景整合方式讓BeakMask的生態系好維護。
系統設定很直覺,要注意的只有在對外公開情況得使用外部IP或DN,部份的服務才會正常,內部使用則無影響。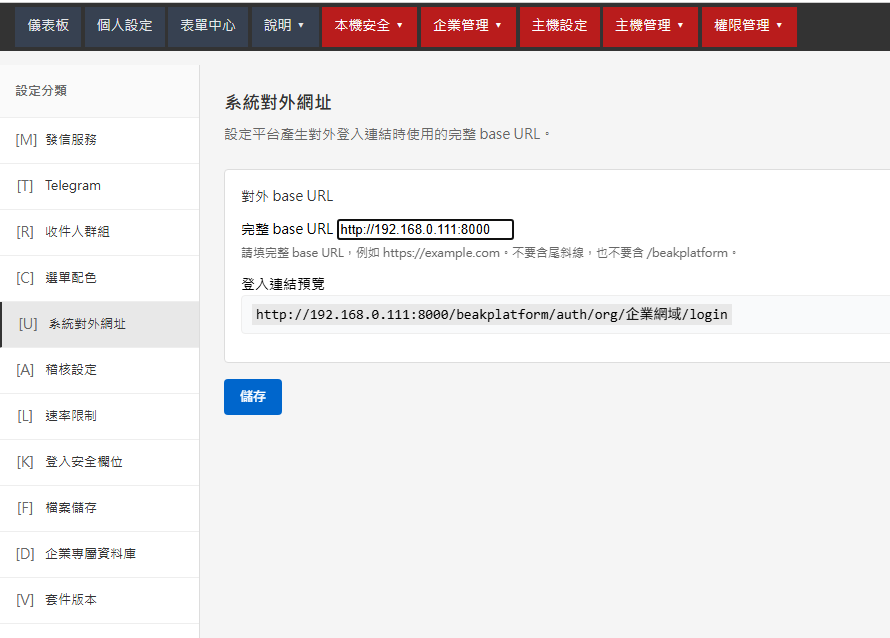


 iThome鐵人賽
 看影片追技術