
昨天Nmap的-sV已經把我們的目標機器LAME有開的服務的版本號都告訴我們了:
21/tcp   open  ftp         vsftpd 2.3.4
22/tcp   open  ssh         OpenSSH 4.7p1
139/tcp  open  netbios-ssn Samba smbd 3.X
445/tcp  open  netbios-ssn Samba smbd 3.0.20
3632/tcp open  distccd     distccd v1 (GNU) 4.2.4
版本號是起點,但光有版本號還不夠。
今天來到 Information Gathering 的列舉階段。
昨天我們已經知道哪些門是開著的(有提供服務),也用 -sC -sV 問過門後面的人:
「你是誰?你用什麼版本?」
也就是已經知道有哪些服務,以及它們使用的版本。
今天要做的,就是走到每個服務的門前,問他們更具體的問題><
像是:
問FTP :你能不能讓陌生人直接進去翻東西?
問SMB :你有哪些共享資料夾?我有沒有權限進去?
也就是說:
我們在昨天已經知道「這扇門後面是誰」,今天要開始做身家調查,確認「這扇門到底能做什麼」~
版本號只是起點,真正有用的是從這些服務裡繼續挖出更多資訊,讓我們更了解目標環境!!!
以前我看到服務(像 SMB、FTP),就會死命回想相關的工具:像smbclient、enum4linux 等等。
簡直就像在:
「背書」
但背著背著就會發現:
學了新的,就忘了舊的QQ 就算想起工具名稱,也很難把工具跟他的主人對應一起
經過厲害的飛飛大大指點後~~~我發現,比起一直背工具,更重要的是:
先想清楚:這是什麼 → 有什麼東西是我感興趣的 → 可以用什麼工具 → 最有機會能拿到什麼
例如看到 SMB,我現在會先想:
「SMB 是什麼?」
「SMB有什麼東西可能是我感興趣的?」
「我可以用什麼工具取得這些資訊?」
而不是一看到 SMB 就馬上急著思考:
「SMB 要用哪個工具?」
如果真的忘了工具的參數怎麼辦?
查筆記、問 Google xddd
工具可以查,但:
「看到這個服務,我應該問什麼問題?」
這個思路才是我覺得非常需要努力的方向(希望30天後 這個思考模式會變成我的DNA><
這是什麼
用來傳輸檔案的服務。讓使用者可以:
我想知道什麼
anonymous,密碼空白)可以用什麼工具
ftp — 直接連進去手動翻nmap -sC — 請NSE script幫我們檢視是否存在漏洞有機會能拿到什麼
設定檔裡的密碼、備份檔案、其他服務的帳密
這是什麼
加密的遠端登入服務。連上去就像坐在那台電腦前面打指令。
有什麼東西是我感興趣的
可以用什麼工具
ssh — 拿到帳密後直接連通常的狀況
SSH本身很安全,通常是在其他地方找到帳密之後,拿來這裡試試能不能登入。因為我們目前還沒取得帳密QQ 滲透測試也是有時間限制的,先優先走別的路!
這是什麼
網路檔案共享協定。讓網路上的電腦可以:
在 Windows 環境非常常見,像是我們平常很常看到的:
網路磁碟機
背後就可能是透過 SMB 來提供服務。
而 Linux 上也可以透過 Samba 來實作 SMB 服務。
有什麼東西是我感興趣的
可以用什麼工具
smbclient -N -L //IP/ — 列出Share清單smbmap -H IP — 看每個Share的存取權限enum4linux-ng IP — 全面列舉(使用者、OS版本、密碼原則等)有機會能拿到什麼
設定檔、敏感文件、使用者帳號清單
這是我第一次與Port 3632相遇~先來好好認識一下xddd
distccd是一個分散式編譯工具——
如果今天有一個很大的程式要編譯,可以把工作分給網路上的其他電腦一起跑,讓編譯快一點~
聽起來好像滿正常的?
「所以這跟滲透測試有什麼關係?」
結果查下去發現:
distccd 為了讓其他機器幫忙編譯,就需要讓遠端機器把工作送過來執行!
如果設定沒有做好,像是沒有好好限制哪些 IP 可以連進來,就可能讓攻擊者想辦法讓目標執行自己送過去的指令。
有什麼東西是我感興趣的
可以用什麼工具
nmap -sC — 請NSE script幫我們檢視是否存在漏洞有機會能拿到什麼
如果漏洞存在且沒有IP限制:遠端程式碼執行(RCE)——直接讓目標機器跑你的指令
來公布我的測試順序:
FTP(評估有利用可能性,而且驗證起來比較快)→ SMB(一樣有利用可能性,但可以玩的工具比較多,較需要時間測試)→ distccd(版本有已知CVE,昨天nmap -sC已經幫我們列舉哩!明天的exploit主題,再來實際戳看看><)→ SSH(手中還沒有拿到帳密~下面一位(沒))
這是今天在LAME機器拿到的target ip 10.129.70.22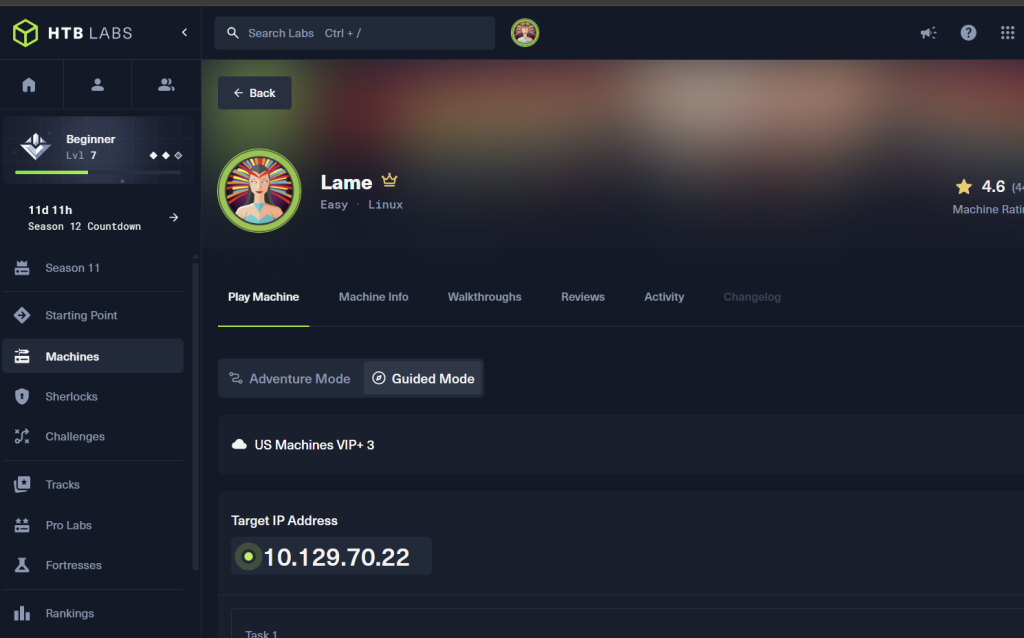
ftp 10.129.70.22
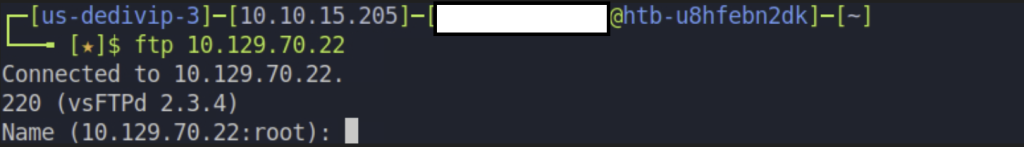
看看!!!除了nmap -sV外,我們剛剛連ftp,目標機LAME使用的FTP版本又再次出現了!!!(看到版本,我們可以試著看有沒有這版本已存在的漏洞,供我們利用,但今天主要是繼續做information gathering,查看版本是否有可利用漏洞,我們交給明天~~~
Name我們輸入anonymous,密碼可以任意輸入或直接按Enter,測試看看目標機是否存在可匿名登入FTP的漏洞
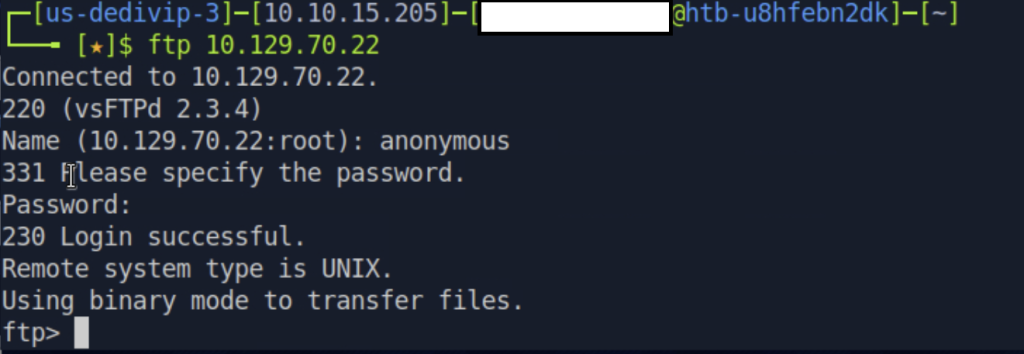
答案揭曉~~~畫面出現230 Login successful,代表我們的目標機器LAME真的存在允許匿名登入的問題
既然成功登入了~我們快來看有沒有我們感興趣的機敏檔案
我們下ls看看有什麼:
ftp> ls
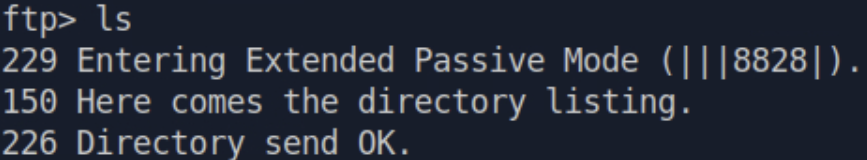
這是什麼意思???ls跑完,螢幕上就只有出現上圖的三行FTP系統訊息,沒有任何檔案名稱跑出來!!!代表沒有任何檔案QQQ(這三行只是FTP在說「好我開了資料通道、傳了目錄給你、傳完了」!
但這件事本身要記下來:「FTP允許匿名登入」是一個安全問題,不管裡面有沒有東西。之後寫報告的時候,這絕對是一個發現,也需要建議目標機器做修改~
既然ftp目前沒有一些我們感興趣的機敏檔案,我們就下exit跳出剛剛我們登入的ftp服務,往下一個有提供服務的port繼續探查~
另外,昨天跑-sC的時候,nmap -sC 的ftp-anon腳本其實已經自動幫我測過了——仔細看昨天的掃描結果,應該可以找到類似ftp-anon: Anonymous FTP login allowed的字樣。
今天手動再做一遍,是為了熟悉各種工具~ 另外 nmap -sC只是告訴我們這目標機器存在這個漏洞~
但如果我們要利用這檔案傳輸漏洞,查看檔案,還是必須透過ftp command匿名登入,來下ls查看是否有我們感興趣的檔案
今天實戰會用到三個 SMB 工具
smbclient -L → 像是問警衛拿樓層表,先看看有哪些 Share 存在。smbmap → 像是拿著這張樓層表,看看每個 Share 我有哪些權限,例如能不能讀、能不能寫。enum4linux-ng → 像是去查行政系統,把使用者、OS、密碼原則等資訊盡量整理出來。首先,我們先用 smbclient嘗試看看匿名連線(-N是不用任何有效的帳號跟密碼,用匿名的方式嘗試連線(Null Session),-L是列出Share清單)
smbclient -N -L //10.129.70.22/
跳出一個錯誤!!!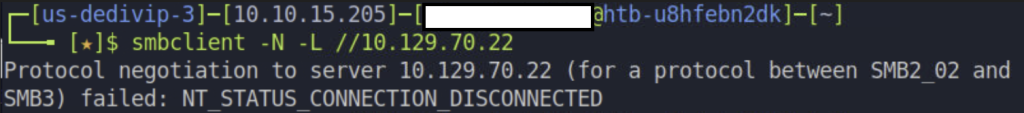
上網查了一下,這個錯誤是因為smbclient預設嘗試用SMB2或SMB3連線,但我們的目標機Lame所支援的連線協定是SMB1,不支援SMB2或SMB3,就直接斷線了!!!
解法是加一個參數,強制用SMB1:
smbclient -N -L //10.129.70.22/ --option='client min protocol=NT1'
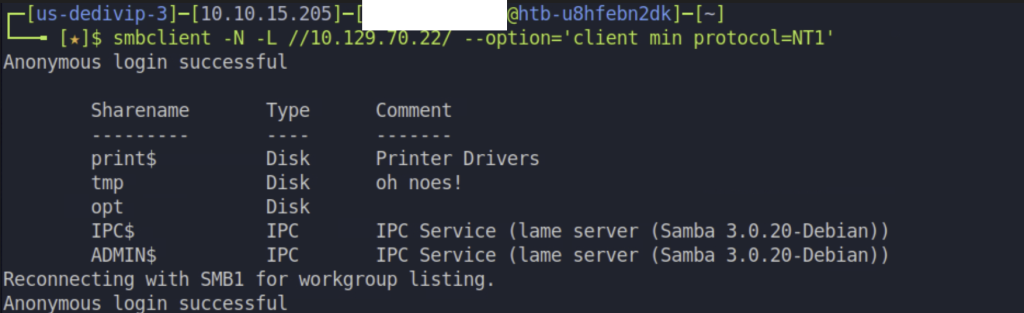
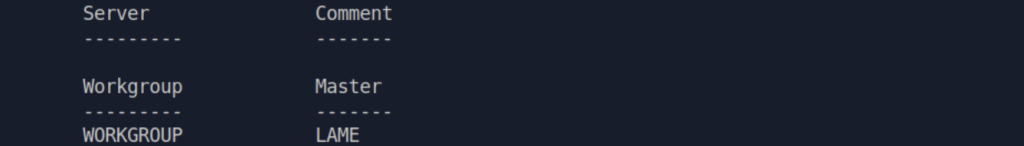
這次成功連線了!!!畫面列出這台機器上有哪些Share~
有幾種Share是系統預設的(IPC$、print$)——這些通常不是我們要的。我們要找的是管理員自己建立的Share,這些較有機會暗藏我們感興趣的東西><
如果看到某個Share的Comment欄位寫了奇怪的東西,也要特別注意——有時候管理員會不小心在這裡洩漏資訊。
(這種「工具預設設定跟目標環境不相容」的問題,之後打老舊系統的時候還會一直遇到,老舊系統通常較多未修補或已不再被廠商支援patch的漏洞,是我們有興趣的xddd
因此下次連線遇到版本相關的錯誤,先想想怎麼解決~不要這樣就放棄老舊系統了!!!
smbmap
smbmap -H 10.129.70.22
-H是Host的縮寫,指定我們要連的目標IP(LAME)
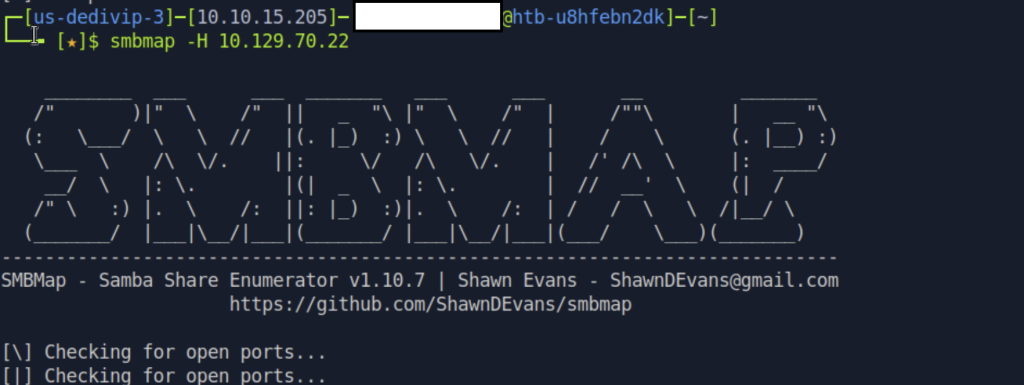
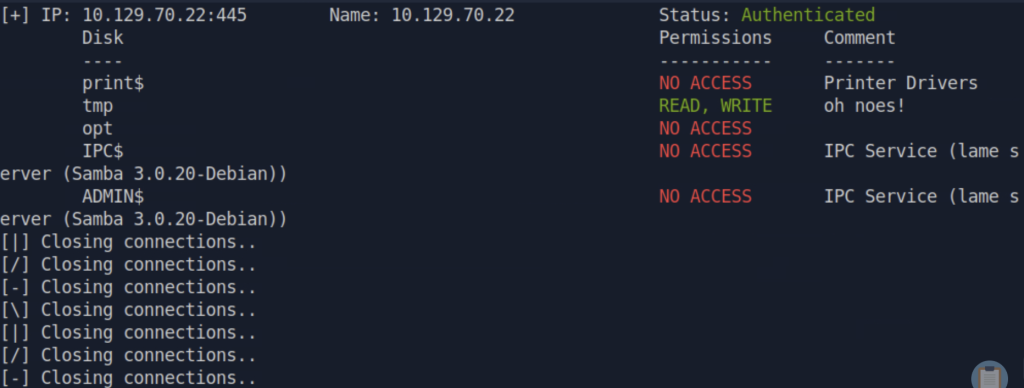
smbmap 必須要誇誇!!!smbmap會很直覺的告訴我們每個 Share 的權限~
像是:
READ
READ,WRITE
NO ACCESS
我們就不用一個一個 Share 自己去測試,可以先快速看所有Share的權限!!!
如果看到某個 Share 是 READ 或 READ,WRITE,那可能就值得我們連進去看看有沒有我們感興趣的檔案或資訊。像上圖的tmp Share,我們馬上來連看看,看這個Share有透漏什麼不為人知的重要秘密~~~
step1 首先,我們用smbclient連進tmp
smbclient //10.129.70.22/tmp -N --option='client min protocol=NT1'
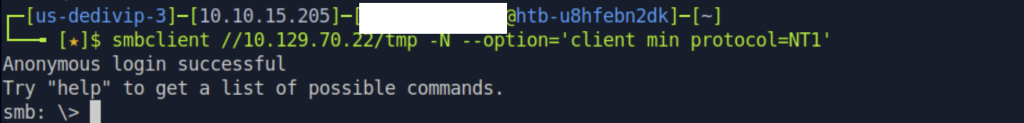
step2 接著用ls看tmp裡有什麼檔案
ls
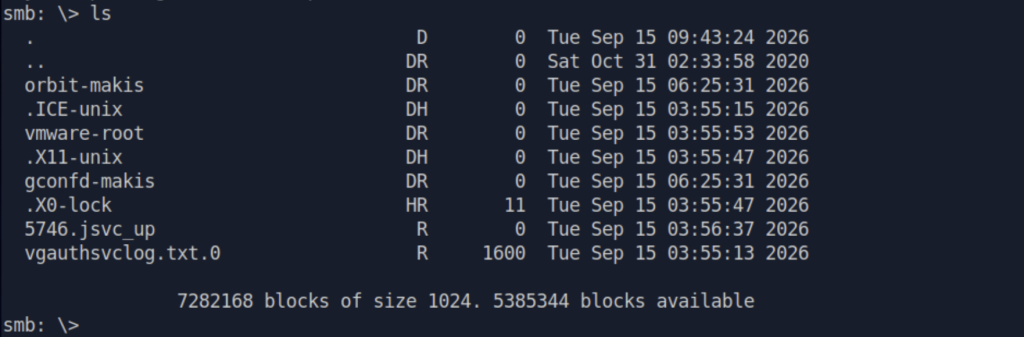
step3 下載vgauthsvclog.txt.0
get vgauthsvclog.txt.0

step4 用!cat vgauthsvclog.txt.0看看檔案內容
!cat vgauthsvclog.txt.0
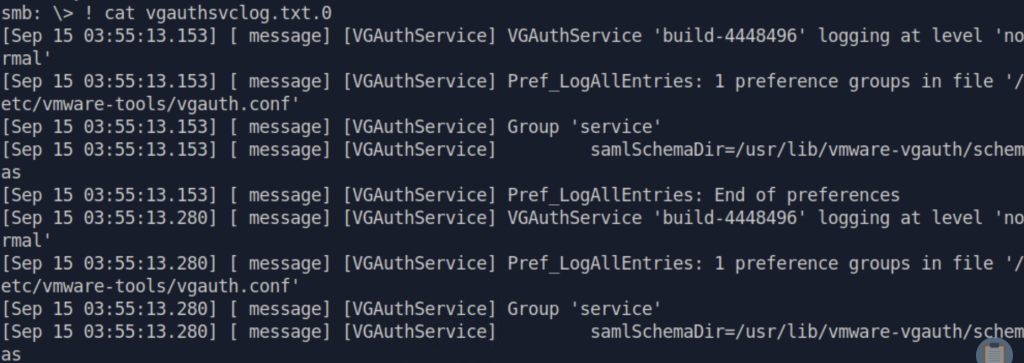
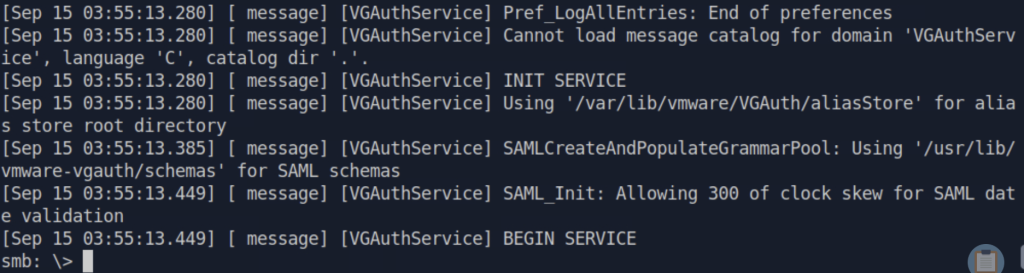
看到檔案哩~~~不過有點小可惜 檔案裡沒有我們感興趣的敏感或可利用資訊QQ
enum4linux-ng
enum4linux-ng 10.129.70.22
這個工具一次解答了我們很多疑惑:機器叫什麼名字、跑什麼版本的SMB、有沒有使用者、有哪些Share、密碼原則是什麼.......等
資訊量龐大xddd我們一起來慢慢拆解~~~
Target Information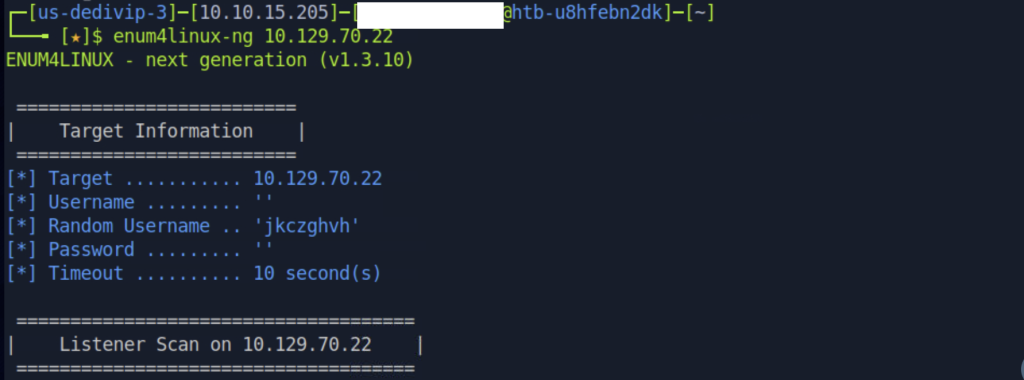
告訴我們:「工具是用什麼條件去連這台主機的?」
可以看到:Username 跟 Password 都是空的。
也就是說,enum4linux-ng嘗試用**匿名(Null Session)**的方式連線。
至於 Random Username,則是工具自己隨機產生的一個假帳號名稱。
簡單來說,就是任意拿一個東西當帳號去測試:
「如果我沒有真正的帳號,能不能取得一些資訊?」
所以看到這段時,我會先注意:有沒有帶帳號密碼?是不是在測試匿名存取?
Listener Scan(確認哪些服務開著)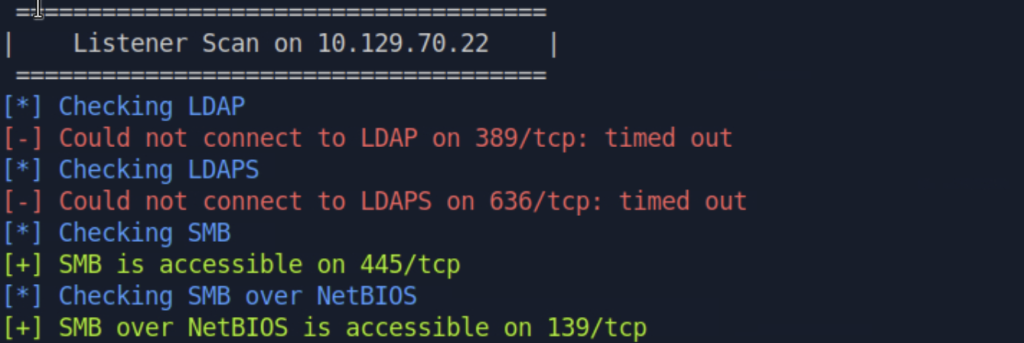
這一段是工具在協助我們確認:「這台機器有哪些服務可以連?」[-]代表連失敗[+]代表連成功
這次看到:
SMB 445:可以連到,這就是我們常看到的 SMB Port。
SMB over NetBIOS 139:也可以連到,這個比較舊,是透過 NetBIOS 來跑 SMB 的。
簡單來說就是:
445 → SMB
139 → NetBIOS + SMB
兩個都可以提供 SMB 服務,只是走的方式不太一樣><
代表這台機器(LAME)的兩個SMB Port都開著,與Day 3 Nmap掃到的結果完全吻合->我們就可以開始想可以從SMB挖掘哪些資訊哩!!!
SMB Dialect Check(目標機器LAME跟其他機器講 SMB 這個「語言」時,支援的版本)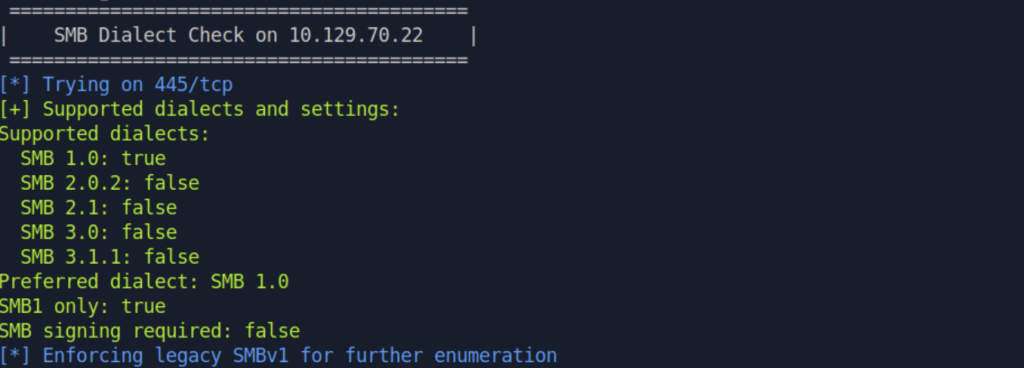
SMB 1.0: true,其他全部false,代表我們的目標機器Lame只支援歷史最悠久的SMB 1版本,完全不支援SMB 2或SMB 3。
Domain Information via SMB & Domain Information via RPC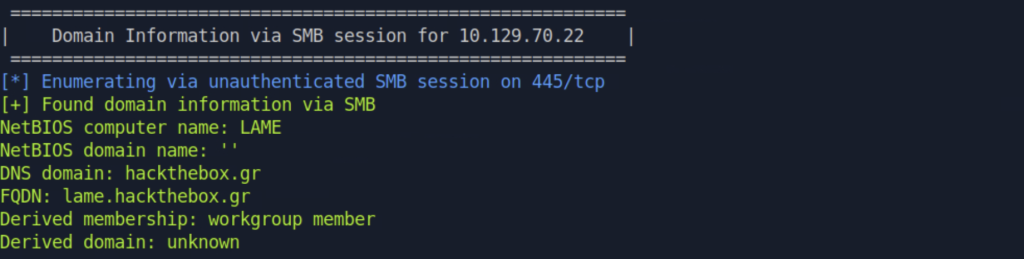
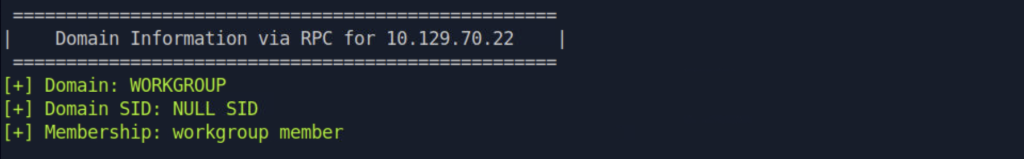
這段一開始看真的頭昏眼花><先抓一些重要的資訊><
Domain: WORKGROUP
Membership: workgroup member
告訴我們,我們的目標主機LAME沒有加入AD網域
所以就先不去想 AD 裡還有哪些使用者資訊、domain group資訊或其他東西可以挖><先繼續看看這台 Lame 本身還有哪些資訊!
RPC Session Check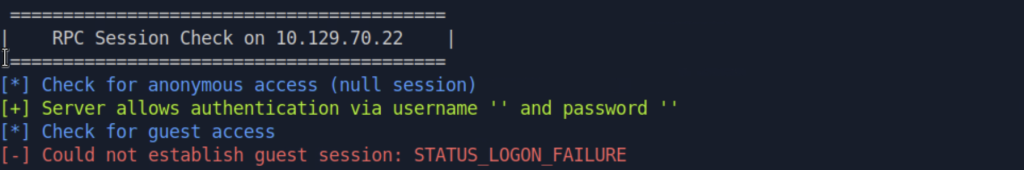
這裡有一個滿好玩的結果><
Null Session(空帳號、空密碼)可以連線,但 Guest 帳號反而不行。
這代表:
這台機器沒有完全關閉匿名存取,但也不是什麼都可以匿名做。
我們剛剛在smbclient就有嘗試利用匿名做存取,存取成功,但沒發現到有用的資訊,不過光可以匿名存取,就可以在記錄下來在報告中哩(這有風險的呀!!!
OS Information(作業系統資訊)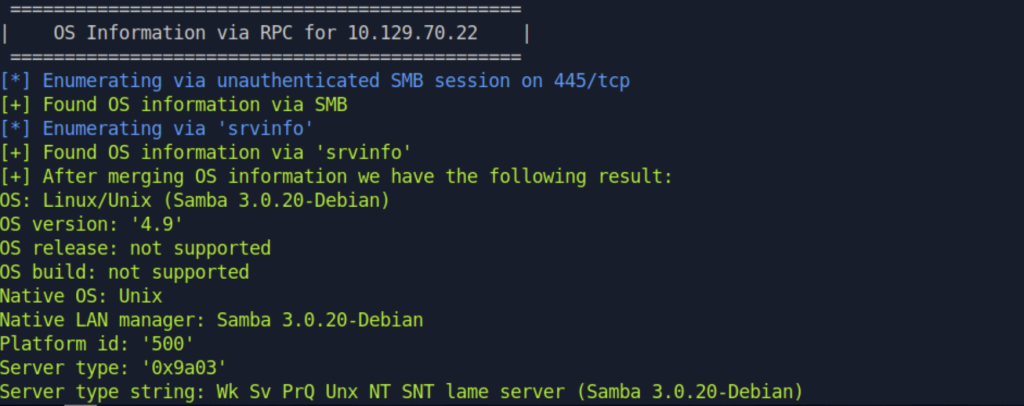
好奇怪!!!!剛剛不是才看到SMB 1.0: true,為什麼又出現Samba 3.0.20-Debian
到底哪個才是SMB的版本???
趕快查一下~~~發現!這兩個根本指的是不同東西><
SMB 1.0: true 是指「這台機器支援 SMB 1.0 這個協定版本。」
而 Samba 3.0.20-Debian 是在說:「這台機器上提供 SMB 服務的 Samba 軟體,是 3.0.20 版本。」
公布答案~~~
SMB 1.0 ≠ Samba 3.0.20
兩個都是版本資訊,但講的東西完全不同><
未來看到版本號,一定要先搞清楚它指的是什麼東西的版本號
如果剛剛看到Samba 3.0.20把它當成SMB 3.0認為他沒有很舊,不用去深入看他有沒有弱點,就可能會錯過一個值得進一步調查的線索惹!!!
Users via RPC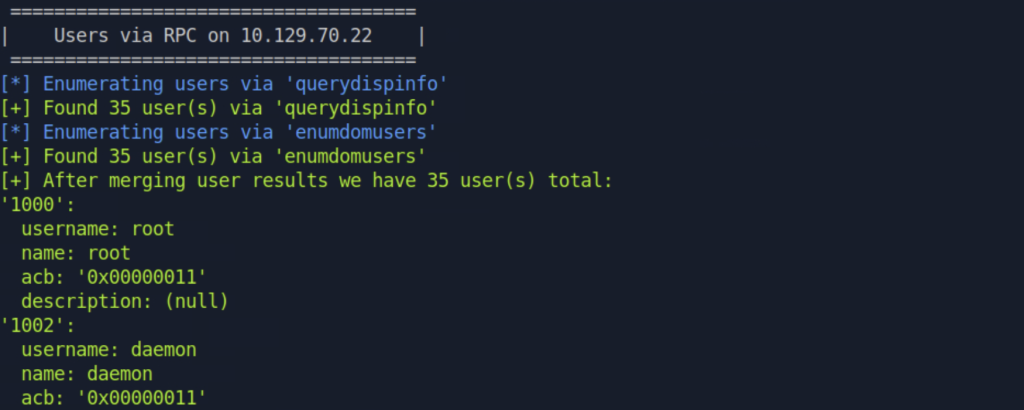
(太多使用者資訊哩~~不用截圖的方式惹 我們改用下方的方式讓大家看Users via RPC的資訊~)
 =====================================
|    Users via RPC on 10.129.70.22    |
 =====================================
[*] Enumerating users via 'querydispinfo'
[+] Found 35 user(s) via 'querydispinfo'
[*] Enumerating users via 'enumdomusers'
[+] Found 35 user(s) via 'enumdomusers'
[+] After merging user results we have 35 user(s) total:
'1000':
  username: root
  name: root
  acb: '0x00000011'
  description: (null)
'1002':
  username: daemon
  name: daemon
  acb: '0x00000011'
  description: (null)
'1004':
  username: bin
  name: bin
  acb: '0x00000011'
  description: (null)
'1006':
  username: sys
  name: sys
  acb: '0x00000011'
  description: (null)
'1008':
  username: sync
  name: sync
  acb: '0x00000011'
  description: (null)
'1010':
  username: games
  name: games
  acb: '0x00000011'
  description: (null)
'1012':
  username: man
  name: man
  acb: '0x00000011'
  description: (null)
'1014':
  username: lp
  name: lp
  acb: '0x00000011'
  description: (null)
'1016':
  username: mail
  name: mail
  acb: '0x00000011'
  description: (null)
'1018':
  username: news
  name: news
  acb: '0x00000011'
  description: (null)
'1020':
  username: uucp
  name: uucp
  acb: '0x00000011'
  description: (null)
'1026':
  username: proxy
  name: proxy
  acb: '0x00000011'
  description: (null)
'1066':
  username: www-data
  name: www-data
  acb: '0x00000011'
  description: (null)
'1068':
  username: backup
  name: backup
  acb: '0x00000011'
  description: (null)
'1076':
  username: list
  name: Mailing List Manager
  acb: '0x00000011'
  description: (null)
'1078':
  username: irc
  name: ircd
  acb: '0x00000011'
  description: (null)
'1082':
  username: gnats
  name: Gnats Bug-Reporting System (admin)
  acb: '0x00000011'
  description: (null)
'1200':
  username: libuuid
  name: (null)
  acb: '0x00000011'
  description: (null)
'1202':
  username: dhcp
  name: (null)
  acb: '0x00000011'
  description: (null)
'1204':
  username: syslog
  name: (null)
  acb: '0x00000011'
  description: (null)
'1206':
  username: klog
  name: (null)
  acb: '0x00000011'
  description: (null)
'1208':
  username: sshd
  name: (null)
  acb: '0x00000011'
  description: (null)
'1210':
  username: bind
  name: (null)
  acb: '0x00000011'
  description: (null)
'1212':
  username: postfix
  name: (null)
  acb: '0x00000011'
  description: (null)
'1214':
  username: ftp
  name: (null)
  acb: '0x00000011'
  description: (null)
'1216':
  username: postgres
  name: PostgreSQL administrator,,,
  acb: '0x00000011'
  description: (null)
'1218':
  username: mysql
  name: MySQL Server,,,
  acb: '0x00000011'
  description: (null)
'1220':
  username: tomcat55
  name: (null)
  acb: '0x00000011'
  description: (null)
'1222':
  username: distccd
  name: (null)
  acb: '0x00000011'
  description: (null)
'1224':
  username: telnetd
  name: (null)
  acb: '0x00000011'
  description: (null)
'1226':
  username: proftpd
  name: (null)
  acb: '0x00000011'
  description: (null)
'3000':
  username: msfadmin
  name: msfadmin,,,
  acb: '0x00000010'
  description: (null)
'3002':
  username: user
  name: just a user,111,,
  acb: '0x00000010'
  description: (null)
'3004':
  username: service
  name: ',,,'
  acb: '0x00000011'
  description: (null)
'501':
  username: nobody
  name: nobody
  acb: '0x00000011'
  description: (null)
太讚了!!!! 成功撈到 35 個使用者帳號。
這個我覺得滿有價值的><有了這份帳號清單,後面如果需要做登入相關的測試,就多了一批可以測試的帳號~
例如密碼噴灑:
對這些帳號嘗試 1~2 組常見密碼,看看有沒有人使用弱密碼。
如果真的成功登入,就代表我們取得了一組可以使用的帳號。
接下來就可以再看看:
「這個帳號可以做什麼?」
如果這個帳號剛好有比較高的權限,那就可能可以做一般使用者不能做的事情,甚至接觸到原本沒有權限看到的資料。
所以這 35 個帳號我要把他們記下來,之後可能會用到!
Groups via RPC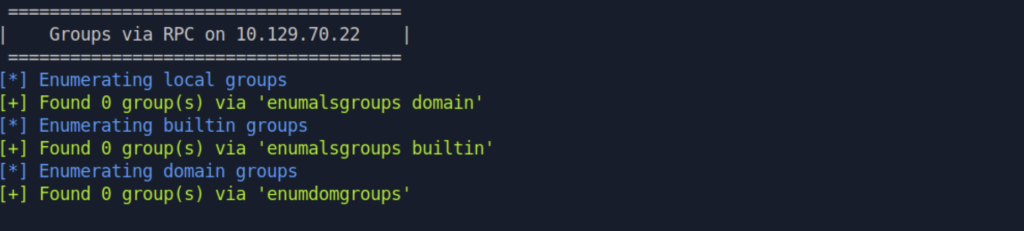
這裡可以看到一些群組相關的資訊。
這時候我會開始想:
「有哪些群組?」
「哪些使用者屬於這些群組?」
「有沒有比較特別、權限比較高的群組?」
因為前面我們已經撈到了 35 個使用者帳號,
如果再知道這些帳號屬於哪些群組,就可以進一步了解:
「這個帳號到底可以做什麼?」
例如某個帳號如果屬於比較特殊的群組,就可能代表它擁有一般使用者沒有的權限。
Shares via RPC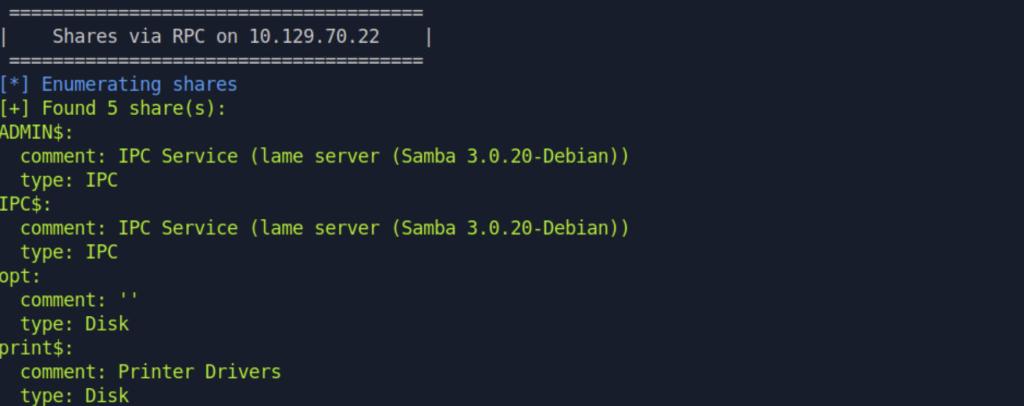
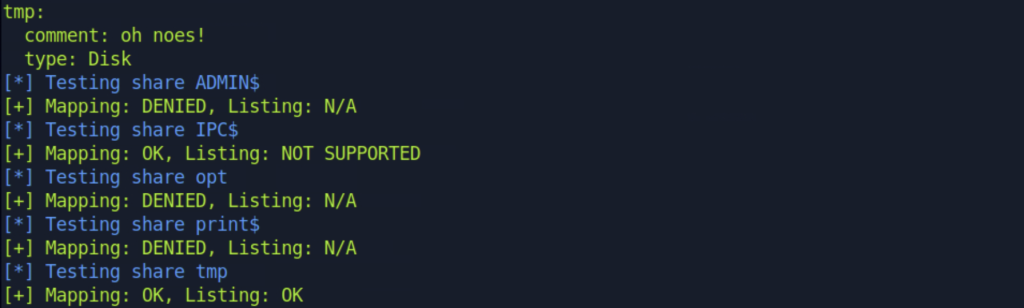
這一段是在查:
「這台電腦有哪些可以透過 SMB 存取的 Share?」
可以把 Share 想成:
網路上的共享資料夾。
例如可能會有:
Public → 大家都可以看Documents → 放文件Backup → 放備份資料RPC 可以幫我們把這些共享資源列出來。
所以看到這段時,我會先注意:
「這台機器有哪些 Share?」
「我有沒有權限進去?」
「裡面有沒有值得看的東西?」
如果發現某個 Share 可以匿名存取,或是有 READ 權限,就可以再進一步看看裡面的內容。
如果有 WRITE 權限,那我就會再想:
「這裡是不是可以讓我上傳檔案?」
「上傳的檔案會不會被其他服務讀取或執行?」
如果真的存在這種情況,就可能變成後續可以利用的線索,例如上傳某些 Payload 或 Shell。
簡單來說就是:
先知道有哪些 Share → 再看我能不能進去 → 再看看裡面有什麼 → 如果可以寫入,再思考「寫進去之後能做什麼?」
Policies via RPC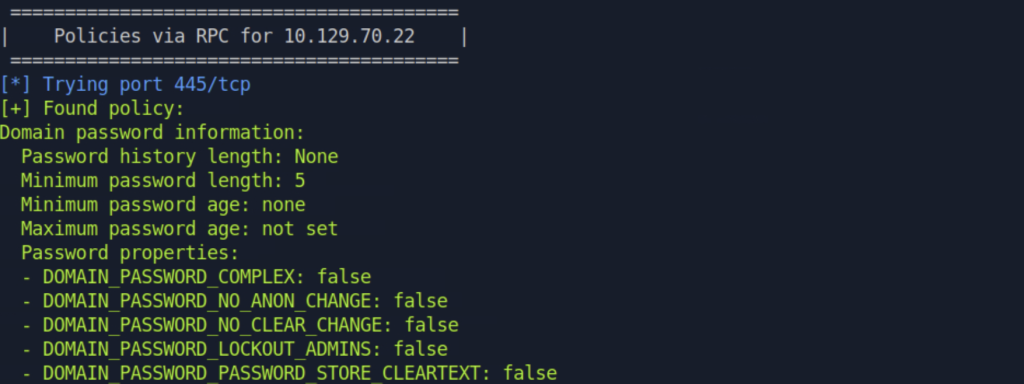
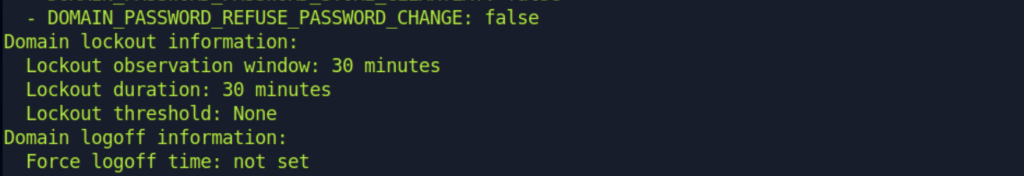
大家有沒有看到!!!
Lockout threshold: None -> 帳號鎖定門檻是None耶~~~沒有帳號鎖定機制,可以無限次嘗試錯誤密碼,帳號不會被鎖(如果之後要對某個帳號暴力猜密碼,就不用擔心帳號被鎖哩(有機會或許可以嘗試用剛剛拿到的35個帳號盡情測試!!!
整理一下今天蒐集到的服務資訊~
1. FTP(vsftpd 2.3.4)
可以匿名連進去目標機器的FTP服務,但裡面的目錄是空的QQ
宣告:
靠翻FTP檔案找有用的資訊 → 失敗!
這條路先放掉~~
明天拿FTP版本號vsftpd 2.3.4先去查 CVE,看看有沒有已知漏洞可以進一步利用~
2. SMB(Samba 3.0.20)
tmp 可以進去,但裡面可讀的有資訊的檔案沒有看到有用的資訊QQ
所以目前:
靠翻檔案找有用的資訊 → 失敗!
今天另外還撈到了:
發現了
先記下來,之後做登入相關測試時可能會用到~
另外,Samba 3.0.20 這個版本也很值得查一下:
「這個版本有沒有已知漏洞?」
今天的 Information Gathering 到此結束~~~
兩個服務都列舉了一輪。
暫時宣告
翻檔案 → 找有用的資訊 → 失敗!
所以接下來要換一個問題:
「這些服務的版本,有沒有已知漏洞?」
也就是從:
「我可以從服務裡挖到什麼?」
變成:
「這些服務本身有沒有什麼問題?」
這就是明天的任務~~~Vulnerability Assessment + Exploitation 🚀
養成好習慣!!!今天的最後,來把掃描到的資訊先貼到SysReptor的notes,才不會明天或最後要寫報告忘記!
我們明天見~~~


 iThome鐵人賽
 看影片追技術