
💡 今日學習目標:回顧 30 天來從「品質觀念」出發的資安防禦地圖,為你的鐵人賽挑戰畫下句點,開啟可持續運行的安全開發旅程。
恭喜各位的陪伴!我們歷經整整 30 天連續不斷的學習、思考與手把手練習,我們終於一起走到了 2026 iT 邦幫忙鐵人賽的終點站。
在這 30 天裡,我們沒有背誦生澀的密碼學公式,也沒有要求任何人購買動輒數十萬元的商業工具。相反地,我們用「從品質改善的角度看資安」這個核心主軸,零成本、手把手地建構出了一套完整的資安防守視野與實踐管道。
而且,這個「零成本」不是一句行銷話術。回頭算一下這 30 天裡真正動手用過的工具:SonarQube for IDE(Day 08)、Docker 架設的 SonarQube Community Build(Day 09)、OWASP pytm(Day 23)、GitHub Actions(Day 28)。全部開源、全部免費、全部你今天就能在自己的專案裡重新跑一次。
讓我們花 3 分鐘,回顧這 30 天共同完成的五大防守階段:
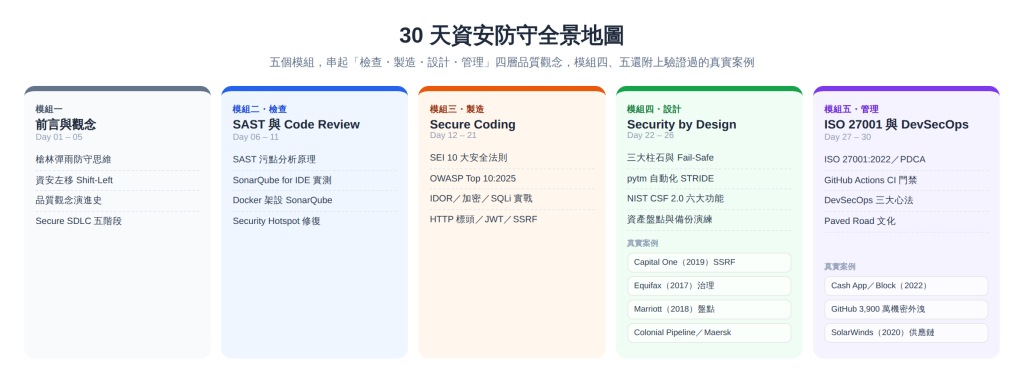
從「檢查出來的品質」(階段二的 SAST),到「製造出來的品質」(階段三的 Secure Coding),再到「設計出來的品質」(階段四的 Security by Design)與「管理出來的品質」(階段五的 ISO 27001 與 DevSecOps)。這正是軟體品質發展史走過的同一條路,只是這一次,我們走的是資安版本。
而階段四、五特別值得再看一眼:Capital One、Equifax、Marriott、Colonial Pipeline、Maersk、Cash App、SolarWinds,這不是隨意湊出來的案例清單,是七家真實存在的公司,用真金白銀付出過代價:有的是監理機關的罰款,有的是集體訴訟的和解,有的是幾億美元的營運損失。我們沒有把它們當成嚇唬人的鬼故事,而是逐一拆解成你今天寫程式時就能落實的具體防線。
走出鐵人賽後,請帶著這三條心法,繼續寫出強大且安全的程式碼:
功能 Pass、效能極佳只是基本功;考量邊界情況、防範惡意輸入,才稱得上思慮周全的軟體工程師。
永遠不要把資安當成上線前最後一天才處理的討厭作業。善用 SonarQube for IDE 與參數化查詢,在打字時就把漏洞消滅在萌芽狀態。
還記得 Day 22 我們一起追溯過這句話的出處嗎?它最早不是資安圈發明的,而是 1984 年愛爾蘭共和軍(IRA)在布萊頓爆炸案後對柴契爾夫人說的話。這句話之所以在資安界流傳了 40 年,是因為它精準描述了防守方的不對稱困境。而這 30 天,我們做的所有事,SAST 掃描、Secure Coding、威脅建模、CSF 六大功能、ISO 27001 的 PDCA、CI 門禁,都是同一件事的不同切面:把「每次都要成功」這件事,盡可能地從「事後監督」,變成「內化的肌肉記憶」。
這 30 天只是把地圖攤開,每一塊都還能往下挖。這裡挑六份全部免費的資源,維持這個系列的一貫規矩:
| 資源 | 什麼時候去找它 |
|---|---|
| OWASP Top 10:2025 | 想確認本系列引用的數字,或想讀完我們沒單獨開篇的 A03、A06、A08、A10 |
| OWASP Cheat Sheet Series | 最實用的一份。動手時遇到「這個到底該怎麼寫才安全」,先來這裡查,幾乎每個主題都有一頁 |
| SEI CERT Secure Coding Standards | Day 13、14 那十條法則的完整版,C、C++、Java 各有一整本。(注意:網路上大量舊連結指向 wiki.sei.cmu.edu,那個站已經退役,請從官網進去) |
| NIST CSF 2.0 | 要跟主管或稽核談資安治理時,用它的語言比用技術術語有效得多 |
| OWASP ASVS 應用程式安全驗證標準 | Top 10 是「最常見的十類問題」,ASVS 是「一份可以逐條打勾的驗收清單」。當你需要證明「我做到了什麼」,用這個 |
| PortSwigger Web Security Academy | 免費的攻擊實驗室。如果你喜歡這 30 天裡的【動手做】,這裡有幾百個可以親手打穿的靶機 |
💡 如果只能挑一個開始:選 Cheat Sheet Series。它不是拿來從頭讀的,是拿來查的,而「遇到問題時知道去哪裡查」本身就是一種能力。
再次感謝各位陪我走過這 30 天的寫作與實踐,現在的你對於每次開發,心中都已經有了一張堅固的防護心網。
未來的網際網路依然會處於槍林彈雨之中,但現在的你,已經不再是當初那個手足無措的資安新手。你手中有開源工具,腦中有品質思維,心中有防守心法。
感謝大家 30 天來的陪伴!希望這系列文章能成為你軟體開發生涯中,隨時翻閱的資安實戰手冊。
最後祝大家,鍵盤敲爛但編譯不爆、系統半夜不叫!保重頭髮,我們有緣在實體論壇或虛擬筆戰中再相會! 🚀


 iThome鐵人賽
 看影片追技術