
前言:T1046 到底是什麼?
在前幾天的文章中,經常使用一個例子來代稱攻擊行為:
可能攻擊類型
Network Scanning

MITRE ATT&CK:
T1046 - Network Service Discovery
到目前為止我只是把 T1046 當成一個攻擊技術的編號,還沒有真正了解這串代碼從哪裡來。
因此,今天想要探討的問題是:
MITRE ATT&CK 到底是什麼?為什麼資安事件分析會使用 T1046、T1110 這些編號?
這也和這次的 AI SOC Dashboard 有直接關係。未來如果 AI 判斷某筆事件可能與特定攻擊行為有關,希望系統不只是產生一段文字,而是能進一步對應到標準化的 ATT&CK Technique。
MITRE ATT&CK 是由 MITRE 所維護的知識庫,專門用來系統性地整理真實世界中攻擊者所採用的戰術(Tactics)與技術(Techniques)。
簡單來說,它將攻擊者「企圖達成的目標(想做什麼)」以及「具體的攻擊手法(怎麼做)」歸納出一套共同的分類框架。
在實務中,面對各種零散的活動名稱(例如:Network Scan、Port Scan、Service Scan),雖然可以辨識出這些行為都與「掃描」相關,但缺乏一致的描述標準。而 MITRE ATT&CK 提供了一套標準化的命名與編號機制。
例如:
T1046
Network Service Discovery
透過這樣的標準,不同的資安工具、分析人員或系統在描述相同類型的攻擊行為時,便能擁有統一的參考依據與對照標準。
這是學習 MITRE ATT&CK 時常見的區分核心:
以先前討論過的模擬事件為例:
{
  "event_type": "alert",
  "src_ip": "192.168.1.20",
  "dest_ip": "192.168.1.10",
  "dest_port": 80,
  "protocol": "TCP",
  "alert": {
    "signature": "ET SCAN Possible Nmap User-Agent Observed",
    "severity": 2
  }
}
假設經過事件分析後,認為這筆事件代表來源端可能正在探查目標主機提供哪些 Network Service,就可以進一步對應:
Tactic
Discovery

Technique
T1046 - Network Service Discovery
透過這種對應方式,事件描述可以從籠統的「有人好像在掃描」轉化為可以使用 ATT&CK 的分類來描述這筆事件可能與 Discovery 階段的 Network Service Discovery 行為有關。
在data底下新增mitre_mapping.json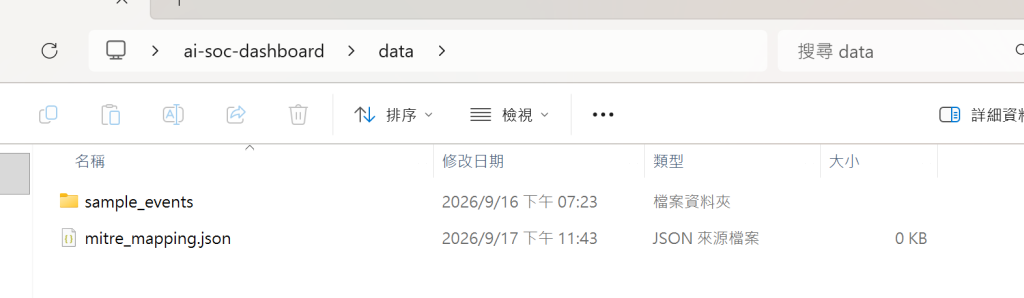
去 MITRE ATT&CK 官方網站查 T1046
https://attack.mitre.org/techniques/T1046/?utm_source=chatgpt.com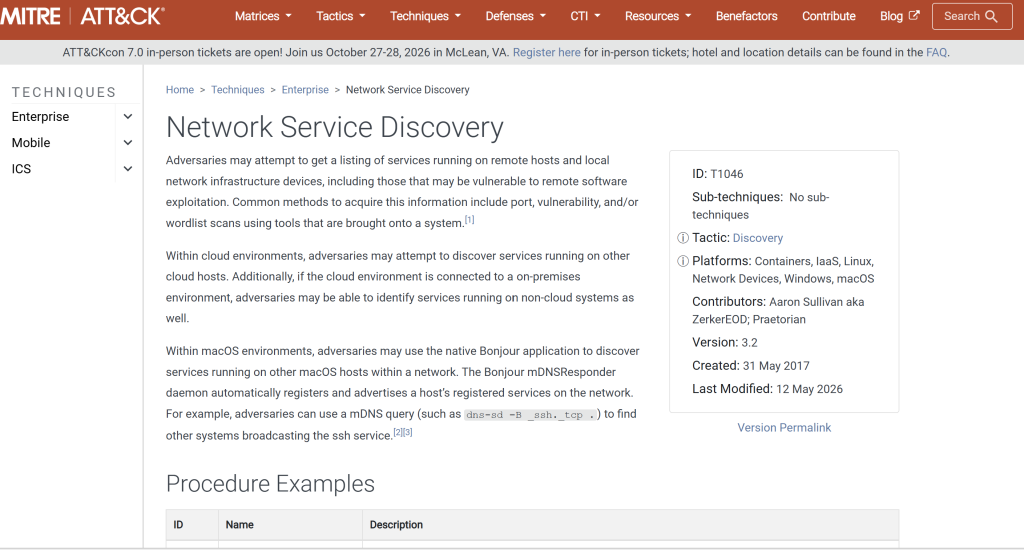
寫入第一筆MITRE ATT&CK Mapping,將 Network Scanning 對應至 T1046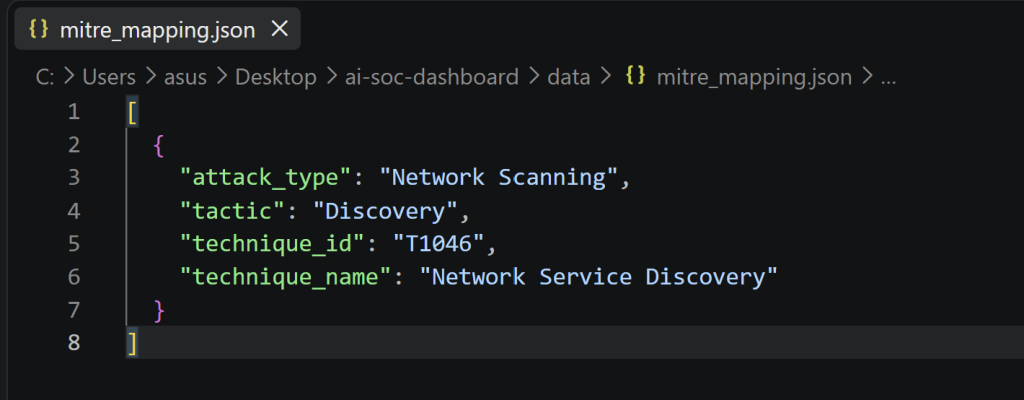
對 AI SOC Dashboard 而言,導入 ATT&CK 的最大價值在於能使 AI 的分析結果跳脫籠統的自然語言,進一步轉化為具備結構化的資安標記。
不過在實際開發與設計 Prompt 時也必須保持謹慎,因為LLM 所產生的對應結果並不是百分之百正確,無法直接盲目信賴。


 iThome鐵人賽
 看影片追技術