iT邦幫忙

2026 iThome 鐵人賽

DAY 20
0
IT Operation

從零開始的 Linux 維運與 Bash 自動化實戰 30 天系列 第 20

Day 20:Linux 伺服器安全初探——SSH 安全設定與防火牆(UFW)基礎

  • 分享至 

  • xImage
  •  

實作背景與安全痛點
伺服器上線後,曝露在公網的最常受攻擊目標就是 SSH(22 埠)與 Web 服務。惡意程式會透過自動化腳本進行 SSH 密碼爆破。因此,DevOps 工程師在完成基礎監控與自動化後,必須掌握 basic 的伺服器防護:包含限制 SSH 存取規範與設定 UFW(Uncomplicated Firewall)防火牆規則。

核心觀念說明

  • SSH 安全加固:修改預設的 /etc/ssh/sshd_config 設定,禁用 root 直接登入、關閉密碼認證(改用 SSH Key)或變更預設 22 埠。
  • UFW 防火牆:Ubuntu 預設的防火牆前端管理工具,採「預設全阻擋,僅開放必要 Port」的白名單原則。

實作
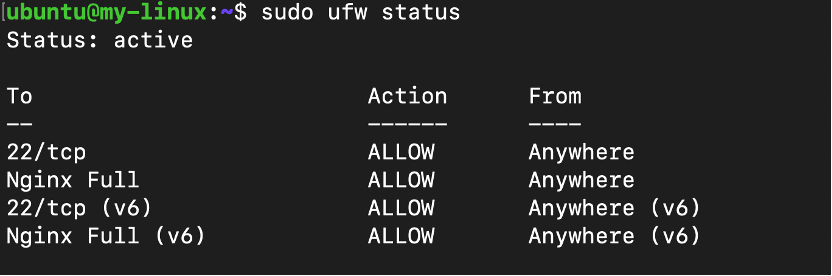
在終端機輸入指令檢查目前防火牆運作狀態:sudo ufw status
https://ithelp.ithome.com.tw/upload/images/20260920/201838472hOieMt498.png
結果分析:

  • Status: active:確認防火牆正在背景實時監控與過濾流量。
  • 22/tcp:放行 SSH 遠端管理埠,確保管理員連線不會被阻斷。
  • Nginx Full:放行 Web 伺服器所需的 HTTP/HTTPS 埠,確保網站正常服務。
  • 預設阻擋策略:除了上述明確放行的服務外,其餘所有未授權的外部 Port 連線都會被 UFW 自動攔截與拒絕。

上一篇
Day 19:Shell Script 進階應用——自動化文字剖析與 Nginx 日誌分析
下一篇
Day 21:系統資源即時監控與維運除錯工具(top / htop / systemctl)
系列文
從零開始的 Linux 維運與 Bash 自動化實戰 30 天22
圖片
  熱門推薦
圖片
{{ item.channelVendor }} | {{ item.webinarstarted }} |
{{ formatDate(item.duration) }}
直播中

尚未有邦友留言

立即登入留言